Broadcom Wi‑Fi açığı, yakın menzildeki saldırganların ev ağ geçitlerinde root yetkisiyle kod çalıştırmasına ve Wi‑Fi şifresini okumasına izin veriyor.
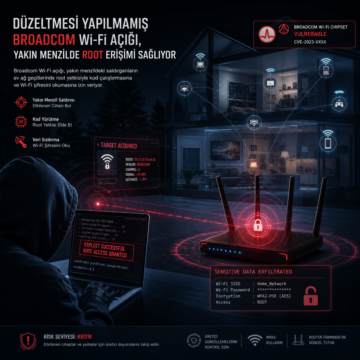


Broadcom Wi‑Fi açığı, yakın menzildeki saldırganların ev ağ geçitlerinde root yetkisiyle kod çalıştırmasına ve Wi‑Fi şifresini okumasına izin veriyor.
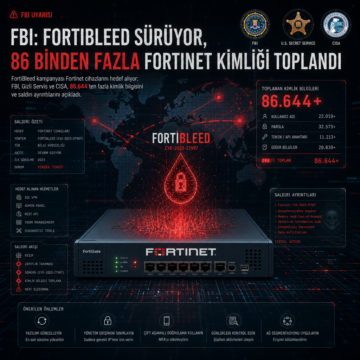
FortiBleed kampanyası Fortinet cihazlarını hedef alıyor; FBI, Gizli Servis ve CISA, 86.644’ten fazla kimlik bilgisini ve saldırı ayrıntılarını açıkladı.
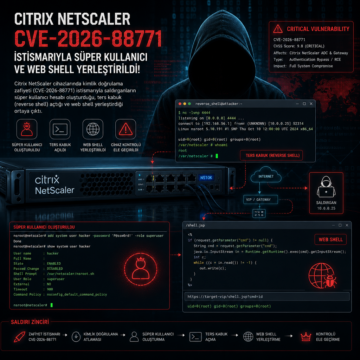
Citrix NetScaler cihazlarında CVE-2026-88771 istismarıyla süper kullanıcı açıldığı, ters kabuk ve web shell yerleştirildiği ortaya çıktı.
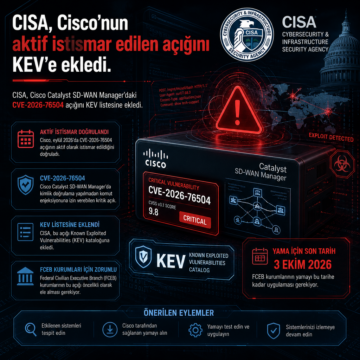
CISA, Cisco Catalyst SD-WAN Manager’daki CVE-2026-76504 açığını KEV listesine ekledi.
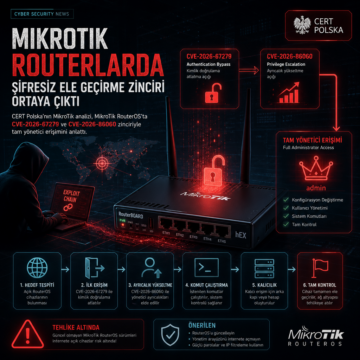
CERT Polska’nın MikroTrick analizi, MikroTik RouterOS’ta CVE-2026-67279 ve CVE-2026-86060 zinciriyle tam yönetici erişimini anlattı.
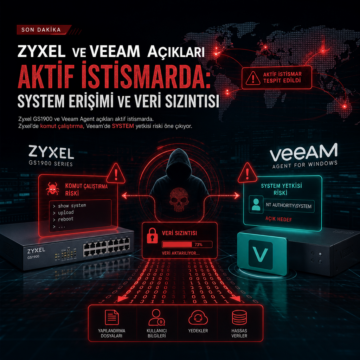
Zyxel GS1900 ve Veeam Agent açıkları aktif istismarda. Zyxel’de komut çalıştırma, Veeam’de SYSTEM yetkisi riski öne çıkıyor.
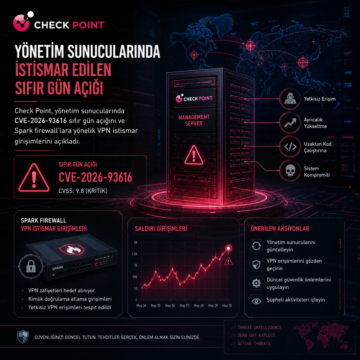
Check Point, yönetim sunucularında CVE-2026-93616 sıfır gün açığını ve Spark firewall’lara yönelik VPN istismar girişimlerini açıkladı.
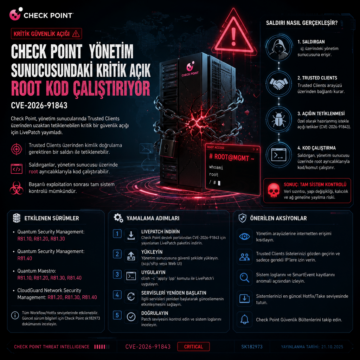
Check Point, CVE-2026-91843 için LivePatch yayımladı: Trusted Clients üzerinden tetiklenen kritik açık, etkilen sürümler ve yamalama adımları
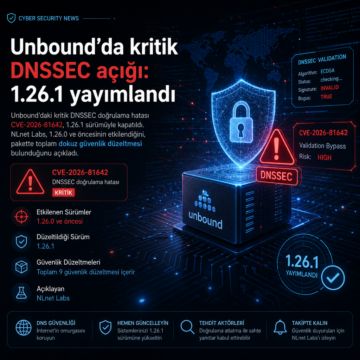
Unbound’daki kritik DNSSEC doğrulama hatası CVE-2026-81642, 1.26.1 sürümüyle kapatıldı.
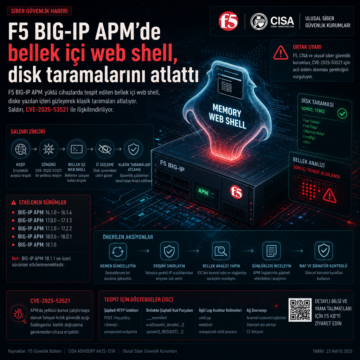
F5 BIG-IP APM yüklü cihazlarda bellekte çalışan web shell, diske yazılan izleri gizleyerek klasik taramaları atlatıyor.