Corelight araştırması, yapay zekâ destekli SOC araçlarında alarm sayısından çok ağ verisinin kalitesinin belirleyici olduğunu; NDR değerlendirmesinde…
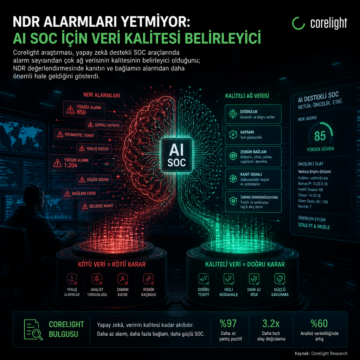


Corelight araştırması, yapay zekâ destekli SOC araçlarında alarm sayısından çok ağ verisinin kalitesinin belirleyici olduğunu; NDR değerlendirmesinde…
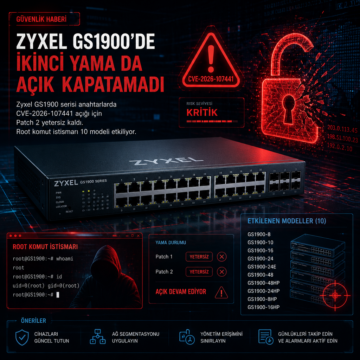
Zyxel GS1900 serisi anahtarlarda CVE-2026-107441 açığı için Patch 2 yetersiz kaldı. Root komut istismarı 10 modeli etkiliyor.
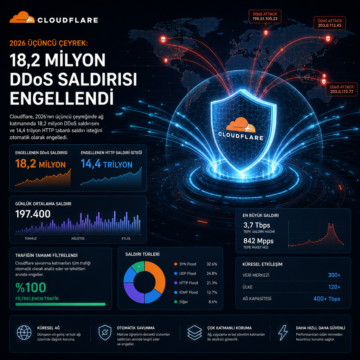
Cloudflare, 2026’nın üçüncü çeyreğinde ağ katmanında 18,2 milyon DDoS saldırısını ve 14,4 trilyon HTTP tabanlı saldırı isteğini otomatik olarak engelledi.
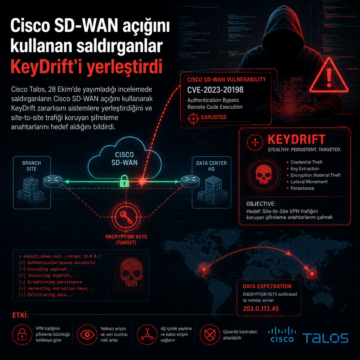
Cisco Talos, 28 Ekim’de yayımladığı incelemede saldırganların Cisco SD-WAN açığını kullanarak KeyDrift zararlısını sistemlere yerleştirdiğini ve…
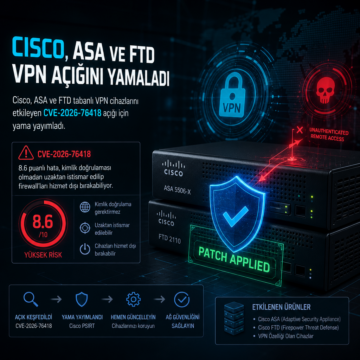
Cisco, ASA ve FTD tabanlı VPN cihazlarını etkileyen CVE-2026-76418 açığı için yama yayımladı.
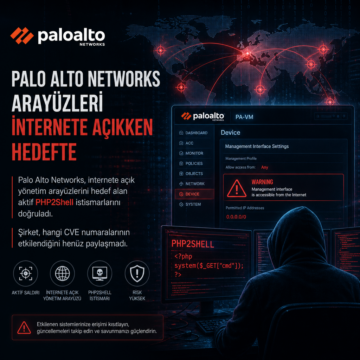
Palo Alto Networks, internete açık yönetim arayüzlerini hedef alan aktif PHP2Shell istismarlarını doğruladı.
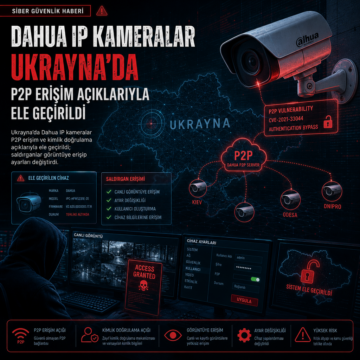
Ukrayna’da Dahua IP kameralar P2P erişim ve kimlik doğrulama açıklarıyla ele geçirildi; saldırganlar görüntüye erişip ayarları değiştirdi.
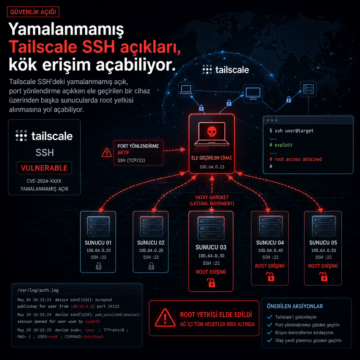
Tailscale SSH’deki yamalanmamış açık, port yönlendirme açıkken ele geçirilen bir cihaz üzerinden başka sunucularda root yetkisi alınmasına yol açabiliyor.
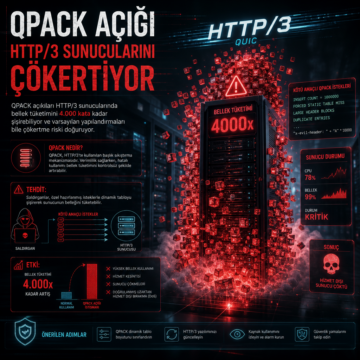
QPACK açıkları HTTP/3 sunucularında bellek tüketimini 4.000 kata kadar şişirebiliyor ve varsayılan yapılandırmaları bile çökertme riski doğuruyor.
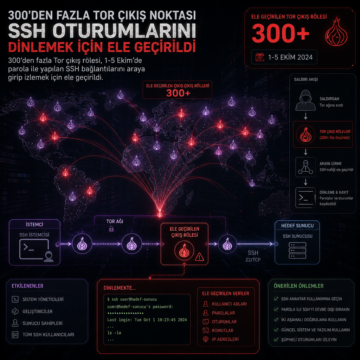
300’den fazla Tor çıkış rölesi, 1-5 Ekim’de parola ile yapılan SSH bağlantılarını araya girip izlemek için ele geçirildi.