NovaCookies, gerçek Docusign bildirimlerini kullanarak Microsoft 365 oturumlarını çalan bir PhaaS operasyonu olarak öne çıkıyor.
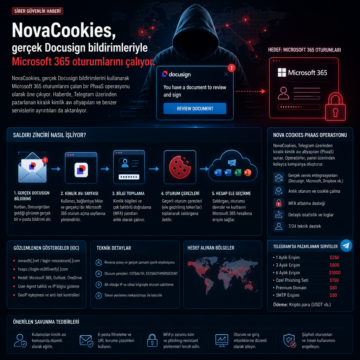


NovaCookies, gerçek Docusign bildirimlerini kullanarak Microsoft 365 oturumlarını çalan bir PhaaS operasyonu olarak öne çıkıyor.
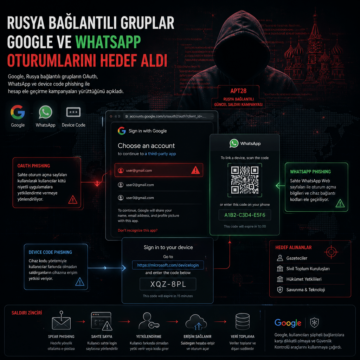
Google, Rusya bağlantılı grupların OAuth, WhatsApp ve device code phishing ile hesap ele geçirme kampanyaları yürüttüğünü açıkladı.

Phishing 3.0 ile kimlik avı saldırıları yapay zekâ ajanlarına taşındı. Deepfake, çok kanallı saldırı ve yeni savunma modeli öne çıkıyor.

CTM360, işe alım temalı BitB oltalama kampanyasında iki ayda 3 binden fazla sahte URL üretildiğini ve kurumsal hesapların hedef alındığını açıkladı.

Kali365 adlı cihaz kodu kimlik avı kiti, Microsoft’un gerçek giriş ekranını kullanarak ABD’deki kurumların e-posta, belge ve bulut kaynaklarını hedef alıyor. ANY.RUN telemetrisi kampanyayla bağlantılı haftada 80’den fazla oturum gösterirken, rapor saldırı zincirini, olası iş etkilerini ve savunma tarafında kullanılan istihbarat ve sandbox ayrıntılarını da aktarıyor.

CTM360’un incelemesine göre sigorta şirketlerini hedef alan yeni oltalama kampanyaları, bilgileri sonradan toplamak yerine oturum açma anında hesap ele geçirmeye odaklanıyor. Saldırganlar sponsorlu Google reklamları, sahte sigorta portalları, anlık OTP yakalama ve InsureOTP Kit adlı yeni bir oltalama kiti kullanıyor. Suudi Arabistan ana hedef olarak öne çıkarken Avrupa, ABD ve Hindistan’da da etkinlik görüldü.

Alman ve Endonezyalı yetkililer, Microsoft 365 oturum çerezlerini çalıp MFA’yı aşan Kratos phishing kitinin altyapısını kapattı ve geliştiricisi olduğu öne sürülen kişiyi gözaltına aldı. Operasyon, 200’den fazla sunucuyu devre dışı bırakırken yaklaşık 1.800 müşterinin ayda 15.000 kampanya yürüttüğü değerlendirildi.

Yeni bir oltalama kampanyası, kullanıcıları Microsoft 365 hesaplarına sahte passkey kayıt sayfaları aracılığıyla erişim izni vermeye zorluyor. Saldırganlar, MFA adımlarını gerçek zamanlı kontrol ederek kurbanların hesaplarına yetkisiz erişim sağlıyor. Bu gelişme, Microsoft’un passkey kullanımını teşvik eden yeni özellikleri ile paralel ilerliyor.

Mac kullanıcılarını hedef alan PamStealer adlı yeni bir zararlı, sahte Maccy web siteleri üzerinden bulaşıyor ve macOS’un PAM mekanizmasını kullanarak sistem giriş şifrelerini çalıyor. Zararlı, Apple Silicon tabanlı cihazlarda çalışırken, yerel doğrulama ve gizlilik önlemleriyle tespit edilmesini zorlaştırıyor. Bu durum, macOS güvenlik çözümlerinin güncellenmesi gerektiğine işaret ediyor.

Ukrayna merkezli kullanıcılar ve kurumlar, Rusya kaynaklı olduğu değerlendirilen sahte destek mesajlarıyla kimlik bilgilerini çalmaya yönelik siber saldırıların hedefinde. Bu saldırılar, mesajlaşma platformlarının destek botu taklidi yapılarak kullanıcıların hesap bilgilerini ele geçirmeyi amaçlıyor. Siber güvenlik uzmanları, iki faktörlü kimlik doğrulama ve aktif oturum takibi gibi önlemlerle bu tehditlere karşı dikkatli olunmasını öneriyor.