Material Security, Google Workspace kullanıcılarını hedef alan ve Google Calendar davetleri üzerinden yayılan phishing kampanyasını Operation CloudFire…
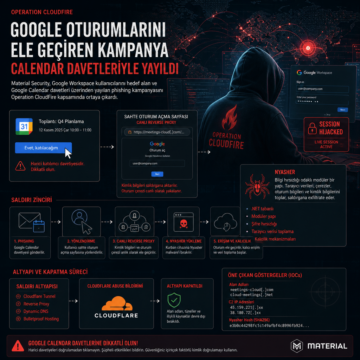


Material Security, Google Workspace kullanıcılarını hedef alan ve Google Calendar davetleri üzerinden yayılan phishing kampanyasını Operation CloudFire…
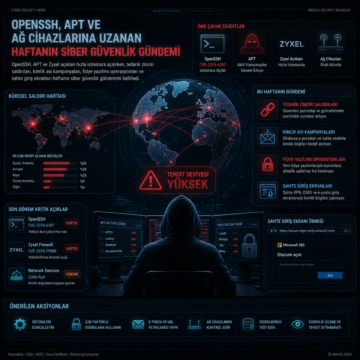
OpenSSH, APT ve Zyxel açıkları hızla istismara açılırken, tedarik zinciri saldırıları, kimlik avı kampanyaları, fidye yazılımı operasyonları ve sahte…
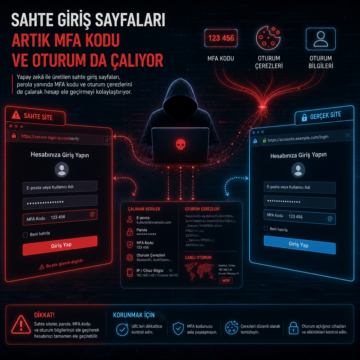
Yapay zekâ ile üretilen sahte giriş sayfaları, parola yanında MFA kodu ve oturum çerezlerini de çalarak hesap ele geçirmeyi kolaylaştırıyor.
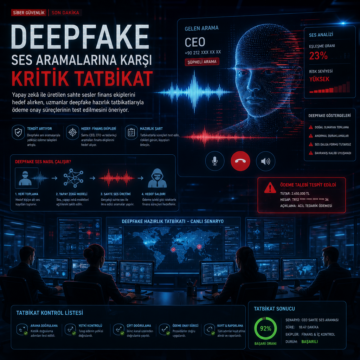
Yapay zekâ ile üretilen sahte sesler finans ekiplerini hedef alırken, uzmanlar deepfake hazırlık tatbikatlarıyla ödeme onay süreçlerinin test edilmesini…
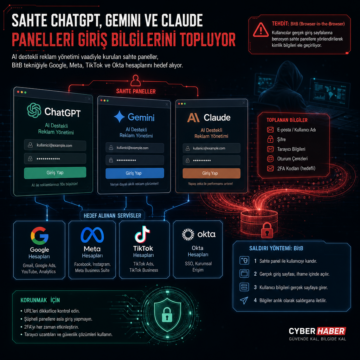
AI destekli reklam yönetimi vaadiyle kurulan sahte paneller, BitB tekniğiyle Google, Meta, TikTok ve Okta hesaplarını hedef alıyor.
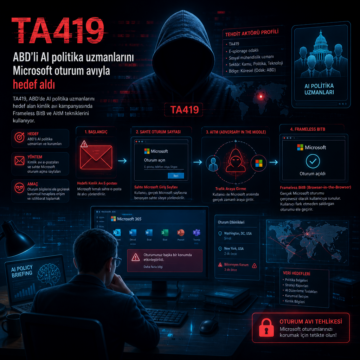
TA419, ABD’de AI politika uzmanlarını hedef alan kimlik avı kampanyasında Frameless BitB ve AitM tekniklerini kullanıyor.
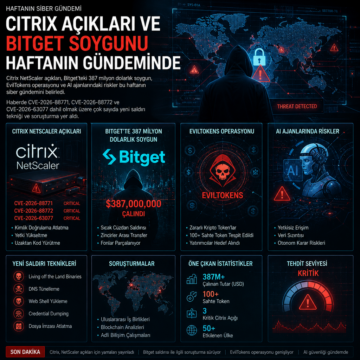
Citrix NetScaler açıkları, Bitget’teki 387 milyon dolarlık soygun, EvilTokens operasyonu ve AI ajanlarındaki riskler bu haftanın siber gündemini…
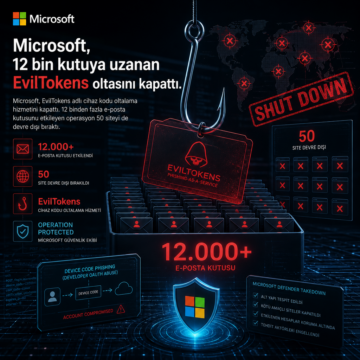
Microsoft, EvilTokens adlı cihaz kodu oltalama hizmetini kapattı. 12 binden fazla e-posta kutusunu etkileyen operasyon 50 siteyi de devre dışı bıraktı.
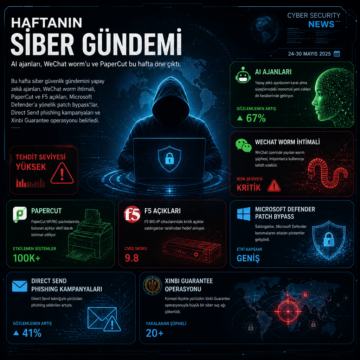
Bu hafta siber güvenlik gündemini yapay zekâ ajanları, WeChat worm ihtimali, PaperCut ve F5 açıkları, Microsoft Defender’a yönelik patch bypass’lar…
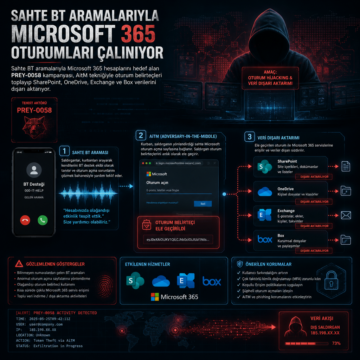
Sahte BT aramalarıyla Microsoft 365 hesaplarını hedef alan PREY-0058 kampanyası, AitM tekniğiyle oturum belirteçleri toplayıp SharePoint, OneDrive…