N-able N-central’daki CVE-2026-86218 açığı sahada istismar edildi. CISA, FCEB kurumlarına yamayı 11 Eylül 2026’ya kadar uygulama çağrısı yaptı.
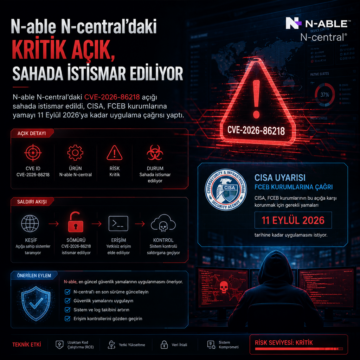


N-able N-central’daki CVE-2026-86218 açığı sahada istismar edildi. CISA, FCEB kurumlarına yamayı 11 Eylül 2026’ya kadar uygulama çağrısı yaptı.
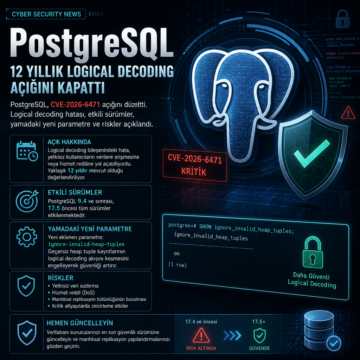
PostgreSQL CVE-2026-6471 açığını düzeltti; logical decoding hatası, etkili sürümler, yamadaki yeni parametre ve riskler açıklandı.
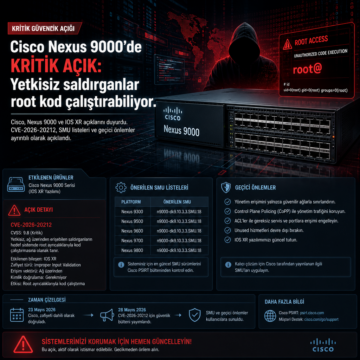
Cisco, Nexus 9000 ve IOS XR açıklarını duyurdu; CVE-2026-20212, SMU listeleri ve geçici önlemler ayrıntılı olarak açıklandı.
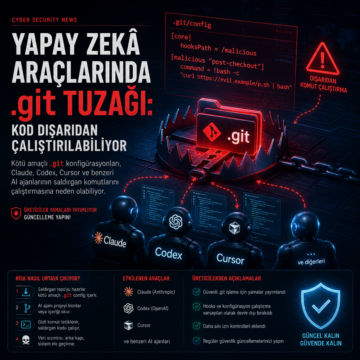
Malicious .git Configs Can Make Claude, Codex, Cursor ve benzeri AI ajanları saldırgan komutu çalıştırabiliyor; yamalar yayımlanıyor.
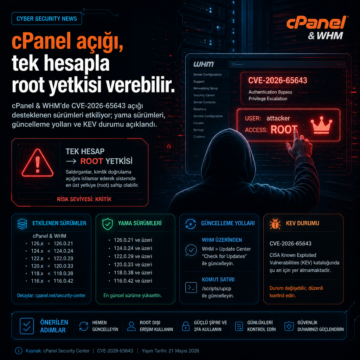
cPanel & WHM’de CVE-2026-65643 açığı desteklenen sürümleri etkiliyor; yama sürümleri, güncelleme yolları ve KEV durumu açıklandı.
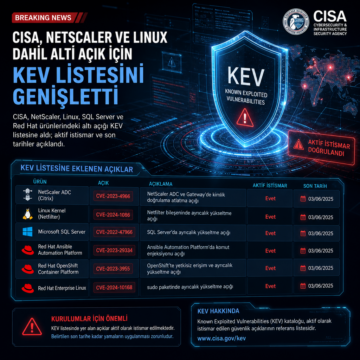
CISA, NetScaler, Linux, SQL Server ve Red Hat ürünlerindeki altı açığı KEV listesine aldı; aktif istismar ve son tarihler açıklandı.
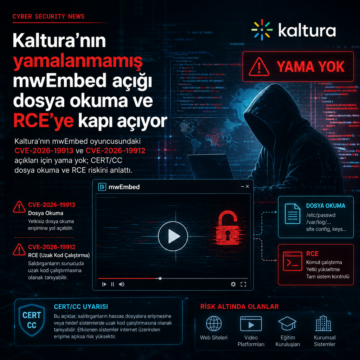
Kaltura’nın mwEmbed oyuncusundaki CVE-2026-19913 ve CVE-2026-19912 açıkları için yama yok; CERT/CC dosya okuma ve RCE riskini anlattı.
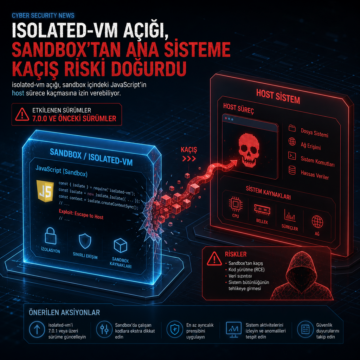
isolated-vm açığı, sandbox içindeki JavaScript’in host sürece kaçmasına izin verebiliyor. Hata 7.0.0 ve önceki sürümleri etkiliyor.
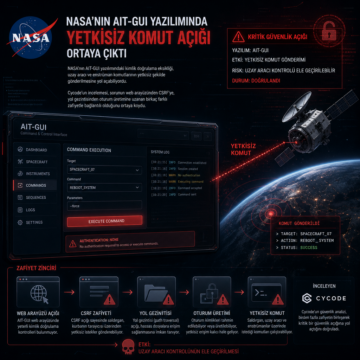
NASA’nın AIT-GUI yazılımındaki kimlik doğrulama eksikliği, uzay aracı ve enstrüman komutlarının yetkisiz şekilde gönderilmesine yol açabiliyordu.
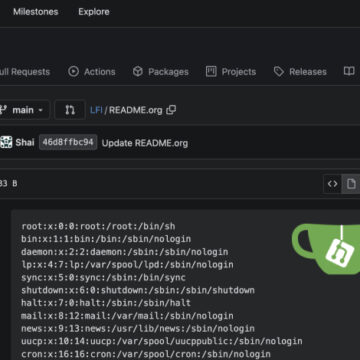
Gitea, 1.22.1 ile 1.27.0 arasındaki sürümlerini etkileyen ve CVE-2026-59774 olarak izlenen kritik dosya okuma açığını 1.27.1 ile kapattı. Açık, public bir depo üzerinden Org-mode biçimlendirmesi kullanılarak servis hesabının okuyabildiği dosyaların içeriğini sızdırabiliyor; Gitea, bazı koşullarda bunun komut çalıştırma zincirine dönüşebileceğini ve yöneticilerin 1.27.1’e geçmesi gerektiğini açıkladı.