GPUThor, NVIDIA RTX A6000 ve diğer Ampere GPU’larda ECC’yi aşan Rowhammer ile root erişimine giden yeni saldırıyı ortaya koydu.
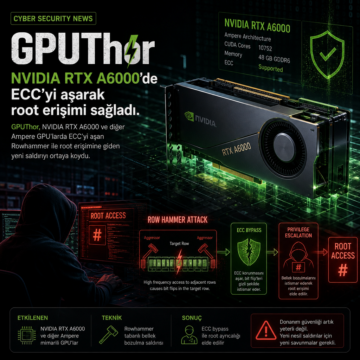


GPUThor, NVIDIA RTX A6000 ve diğer Ampere GPU’larda ECC’yi aşan Rowhammer ile root erişimine giden yeni saldırıyı ortaya koydu.
Windows 11’de USB tak-çalıştır açığı: araştırmacılar PnP yoluyla SYSTEM kod çalıştırma ve RDP üzerinden uzaktan istismar gösterdi.

Thai Maliye Bakanlığı ağında çalışan Hermes adlı açık kaynak yapay zekâ ajanı, gözetimsiz modda uzun süreli keşif için kullanıldı. Hunt.io ve Bob Diachenko’nun bulgularına göre saldırgan, bakanlık sunucularında günlükler, web shell, özelleştirilmiş LinPEAS script’leri ve Hades adlı Go implantı bıraktı; HiveServer2, GlassFish ve eski Linux çekirdek açıklarına yönelik denemeler de kayda geçti.

Microsoft, Defender antivirüs motorunda bulunan ve SYSTEM yetkisi kazandırabilen kritik bir güvenlik açığını kapattı. Bu race condition zafiyeti, güncel Windows sistemlerde istismar edilebiliyor ve gerçek zamanlı koruma durumunu etkilemiyor. Kurumsal ve bireysel kullanıcıların, Microsoft’un yayınladığı yamaları hızlıca uygulaması büyük önem taşıyor.

LiteSpeed cPanel eklentisinde, FTP veya web shell erişimi olan kullanıcıların root yetkisine yükselmesine imkan tanıyan kritik bir güvenlik açığı tespit edildi. CloudLinux ve CageFS kullanan paylaşımlı hosting sunucularını hedef alan bu zafiyetin önüne geçmek için ilgili eklenti sürümlerinin acilen güncellenmesi gerekiyor. Sistem yöneticileri, etkilenip etkilenmediklerini basit komutlarla kontrol edebilir ve gerekli önlemleri almalıdır.

WP Maps Pro WordPress eklentisinde bulunan kritik bir yetki yükseltme açığı, saldırganların doğrulanmamış şekilde yönetici hesapları oluşturmasına imkan tanıyor. Bu zafiyet, 6.1.0 ve önceki sürümleri kullanan tüm siteleri etkiliyor ve aktif olarak istismar ediliyor. Site yöneticilerinin en kısa sürede eklentiyi güncellemeleri hayati önem taşıyor.

LiteSpeed'in cPanel eklentisinde bulunan kritik bir yetki yükseltme açığı, saldırganların root yetkisiyle komut dosyası çalıştırmasına imkan tanıyor. Bu zafiyet aktif olarak istismar edilmekte olup, sistem yöneticilerinin acilen ilgili eklenti sürümlerini güncellemeleri ve saldırı belirtilerini kontrol etmeleri gerekiyor.
Linux çekirdeğinde 2016’dan beri var olduğu belirtilen CVE-2026-46333, yerel ve ayrıcalıksız kullanıcıların bazı dağıtımlarda root yetkisine çıkmasına ve hassas dosyaları okumasına yol açabiliyor. Debian, Fedora ve Ubuntu gibi yaygın sistemleri etkileyebilen açık için en kritik adım çekirdek güncellemesi; gecikme varsa ptrace kısıtlamalarının sıkılaştırılması ve SSH anahtarlarının gözden geçirilmesi öneriliyor.

Yüksek şiddette bir Linux güvenlik açığı olan CVE-2026-31431, yerel kullanıcıların sistemde root erişimi elde etmesine olanak tanıyor. Bu zafiyet, birçok büyük Linux dağıtımını etkiliyor ve özellikle kritik altyapılar ile kurumsal ortamlar için ciddi tehdit oluşturuyor. Siber güvenlik ekiplerinin, güncel yamaları uygulaması ve gelişmiş izleme sistemlerini devreye alması önem taşıyor.
Google Chrome'un Gemini Live panelinde keşfedilen CVE-2026-0628 numaralı güvenlik açığı, kötü amaçlı uzantıların yetkilerini yükselterek kullanıcıların kamera, mikrofon ve dosya sistemine izinsiz erişim sağlamasına olanak tanıyor. Bu zafiyet, WebView bileşenindeki yetersiz politika uygulamasından kaynaklanıyor ve Ocak 2026'da yayımlanan güncellemelerle giderildi. Siber güvenlik uzmanları, benzer y