Slim Spider, Brezilya’da bir finans kuruluşunun bulut ortamına sızarak kripto varlık saklama sırları ve anlık ödeme hesaplarını hedef aldı.
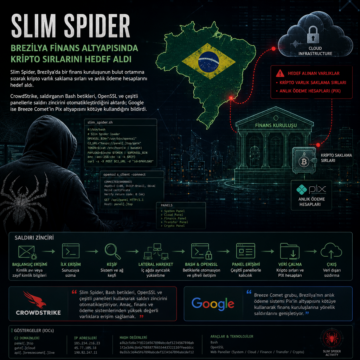


Slim Spider, Brezilya’da bir finans kuruluşunun bulut ortamına sızarak kripto varlık saklama sırları ve anlık ödeme hesaplarını hedef aldı.
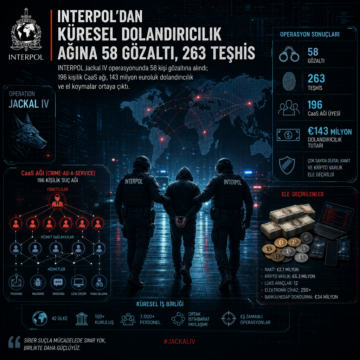
INTERPOL Jackal IV operasyonunda 58 kişi gözaltına alındı; 196 kişilik CaaS ağı, 143 milyon euroluk dolandırıcılık ve el koymalar ortaya çıktı.

Belarus vatandaşı Maksim Silnikau, 2021’de kurduğu Ransom Cartel fidye yazılımı-as-a-service operasyonu nedeniyle ABD’de 16 yıl hapse mahkûm edildi. Çete, en az 18 kurumu hedef aldı; dosya, operasyonun nasıl kurulduğunu, nasıl büyüdüğünü ve hangi bağlantılarla yürütüldüğünü ayrıntılarıyla ortaya koyuyor.

Android cihazları hedef alan Flying Eagle RAT, suç gruplarının Telegram kanallarında dolaşırken 170 internet sunucusunda iz bıraktı. Hunt.io ve NetAskari, sahte “公安一网通办” uygulamasıyla dağıtılan çerçevenin ödeme parolalarını, tuş vuruşlarını, ekran kaydını ve kamera erişimini kullandığını; kaynak kodunun ise 388 MB’lık bir arşiv üzerinden yayıldığını aktardı.

Lurking Lizard adlı yeni bir tehdit aktörü, sahte 7-Zip kurulumlarıyla cihazları izinsiz proxy düğümlerine dönüştürüyor. Çin merkezli bu operasyon, masaüstü ve mobil platformlarda geniş bir kullanıcı kitlesini hedef alıyor. Güvenlik uzmanları, bu karmaşık proxy ağına karşı dikkatli olunması gerektiğini vurguluyor.

ABD Adalet Bakanlığı, Güneydoğu Asya merkezli HuiOne Grubu'na ait bir bulut hesabını, siber dolandırıcılık ve kara para aklama operasyonlarında kullanıldığı gerekçesiyle ele geçirdi. Bu gelişme, kripto para dolandırıcılığına yönelik küresel mücadelede önemli bir adım olarak görülüyor. Söz konusu operasyon, suç gelirlerinin meşru finansal sisteme sızdırılmasını engellemeyi amaçlıyor.

Europol, fidye yazılım çetelerinin kripto para aklama hizmeti olarak kullandığı AudiA6 platformunu kapattı. Operasyon kapsamında şüpheliler gözaltına alındı, çok sayıda sunucu, alan adı ve kripto varlık ele geçirildi. Bu gelişme, siber suç gelirlerinin aklanmasına karşı uluslararası işbirliğinin ne denli önemli olduğunu ortaya koyuyor.

Güneydoğu Asya'da faaliyet gösteren kripto dolandırıcılık ağlarına yönelik uluslararası bir operasyon gerçekleştirildi. Operasyon kapsamında milyonlarca sosyal medya ve e-posta hesabı kapatılırken, 3,8 milyon dolardan fazla kripto varlık donduruldu. Bu tür dolandırıcılıklar, sosyal mühendislik ve sahte yatırım platformları kullanılarak yürütülüyor ve siber güvenlik ekiplerinin dikkatli takibi gerektiriyor.

Kanada’da bir kişi, Kimwolf adlı DDoS botnet’inin yönetimi ve kiralık saldırı modeliyle bağlantılı suçlamalarla gözaltına alındı. Soruşturma, IoT cihazlarının nasıl botnet altyapısına dönüştürüldüğünü ve bu ağların dünya genelinde yüksek hacimli DDoS saldırılarında nasıl kullanıldığını ortaya koyuyor. Olay, kurumlar için ağ segmentasyonu, log korelasyonu ve DDoS hazırlığının önemini yeniden gündeme taşıyor.

Microsoft, siber suçluların zararlı yazılımları meşru yazılım gibi göstermek için kullandığı sahte imzalama altyapısını devre dışı bıraktığını açıkladı. Fox Tempest olarak izlenen tehdit aktörünün, kısa ömürlü sertifikalar ve bulut tabanlı VM’ler üzerinden Rhysida başta olmak üzere çok sayıda zararlı aileyi dağıttığı belirtiliyor. Bu gelişme, kod imzası güveninin kötüye kullanılmasının kurumsal savunmalar için ne kadar kritik bir risk oluşturduğunu gösteriyor.