Etiket: phishing

Anasayfa » phishing » Sayfa 5
Uygulamalar Arası İzin Paylaşımı: Kritik Güvenlik Riskleri ve Koruma Yöntemleri
Yazı

Uygulamalar Arası İzin Paylaşımı: Kritik Güvenlik Riskleri ve Koruma Yöntemleri

Son analizler, uygulamalar arasında paylaşılan izinlerin ve kimlik bilgilerinin kötüye kullanılmasının siber saldırılarda artan bir risk oluşturduğunu gösteriyor. Özellikle OpenAI API anahtarları gibi hassas verilerin düz metin halinde paylaşılması, kurumları hedef alan karmaşık saldırı zincirlerine zemin hazırlıyor. Bu durum, e-posta güvenliği ve bulut güvenliği alanlarında alınacak önlemlerin ön
ConnectWise ve Windows Açıkları CISA’nın KEV Listesine Eklendi: Kritik Güvenlik Uyarısı
Yazı

ConnectWise ve Windows Açıkları CISA’nın KEV Listesine Eklendi: Kritik Güvenlik Uyarısı

CISA, ConnectWise ScreenConnect ve Windows işletim sistemlerinde aktif olarak sömürülen önemli güvenlik açıklarını KEV (Known Exploited Vulnerabilities) listesine dahil etti. Bu zafiyetler, özellikle kurumsal ağlar ve yönetim araçları üzerinde risk oluşturuyor. Siber güvenlik ekiplerinin, ilgili yamaları hızla uygulaması ve gelişmiş tespit mekanizmalarını devreye alması kritik önem taşıyor.

Microsoft Graph API Üzerinden Güney Asya’da Linux GoGra Arka Kapısı Aktif
Yazı

Microsoft Graph API Üzerinden Güney Asya’da Linux GoGra Arka Kapısı Aktif

Son analizlere göre, Güney Asya'da Linux tabanlı GoGra arka kapısı, Microsoft Graph API ve Outlook posta kutularını kullanarak gizli bir komut ve kontrol kanalı oluşturuyor. Bu yöntem, geleneksel ağ savunmalarını aşmak için e-posta güvenliği ve bulut altyapılarını hedef alıyor. Siber güvenlik uzmanları, bu gelişmiş saldırı zincirine karşı EDR ve ağ segmentasyonu gibi önlemlerin önemine dikkat çeki

Windows Shell CVE-2026-32202 Açığı: Aktif İstismar ve Korunma Yöntemleri
Yazı

Windows Shell CVE-2026-32202 Açığı: Aktif İstismar ve Korunma Yöntemleri

Windows Shell’de tespit edilen CVE-2026-32202 kodlu sahtecilik açığı, Microsoft tarafından aktif olarak kullanıldığı doğrulandı. Bu zafiyet, hassas bilgilerin ele geçirilmesine yol açabilir ve özellikle kurumsal ağlarda risk oluşturuyor. Siber güvenlik ekipleri için yama uygulama ve gelişmiş izleme önerileri kritik önem taşıyor.

Mustang Panda’nın LOTUSLITE Varyantı: Hindistan ve Güney Kore’de Banka ve Politika Hedefleri
Yazı

Mustang Panda’nın LOTUSLITE Varyantı: Hindistan ve Güney Kore’de Banka ve Politika Hedefleri

Mustang Panda grubunun yeni LOTUSLITE varyantı, Hindistan bankaları ve Güney Kore politika çevrelerini hedef alan gelişmiş bir casusluk kampanyası olarak ortaya çıktı. HTTPS üzerinden dinamik DNS tabanlı komut-kontrol altyapısı kullanan zararlı yazılım, uzaktan kabuk erişimi ve dosya yönetimi gibi yeteneklerle dikkat çekiyor. Bu saldırı, finans ve devlet sektörlerinde güvenlik önlemlerinin artırıl

App Store’da Tespit Edilen 26 Sahte Kripto Cüzdan Uygulaması ve Riskleri
Yazı

App Store’da Tespit Edilen 26 Sahte Kripto Cüzdan Uygulaması ve Riskleri

Son analizlerde, Apple App Store'da kripto para kullanıcılarının seed ifadelerini hedef alan 26 sahte cüzdan uygulaması tespit edildi. Bu uygulamalar, meşru cüzdanların trojanlı sürümlerini dağıtarak kullanıcıların varlıklarını riske atıyor. Siber güvenlik profesyonelleri ve kullanıcılar için bu tür phishing saldırılarına karşı dikkatli olmak kritik önem taşıyor.

Yazı

Yapay Zeka Ajanlarında Yetki Boşlukları ve Kurumsal Güvenlik Riskleri

Yapay zeka ajanlarının kurumsal ortamlarda yetki devri nedeniyle ortaya çıkan güvenlik boşlukları, siber saldırganlar için yeni fırsatlar yaratıyor. Bu durum, özellikle IAM ve Zero Trust mimarilerinde dikkatle ele alınmalı. Sürekli gözlemlenebilirlik ve gelişmiş karar motorları, bu risklerin azaltılmasında kritik rol oynuyor.

Çin Destekli Silk Typhoon Grubunun ABD’ye İadesi ve COVID Araştırmalarına Yönelik Siber Saldırılar
Yazı

Çin Destekli Silk Typhoon Grubunun ABD’ye İadesi ve COVID Araştırmalarına Yönelik Siber Saldırılar

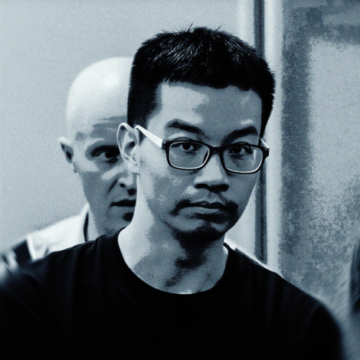
Çin devlet destekli Silk Typhoon tehdit grubuna bağlı bir hacker, ABD kurumlarına yönelik COVID-19 araştırmalarını hedef alan siber saldırılar nedeniyle İtalya'da tutuklanarak ABD'ye iade edildi. Saldırılar, devlet kurumları ve sağlık sektöründe kritik bilgi sızıntılarına yol açma riski taşıyor. Bu gelişme, gelişmiş tehdit aktörlerine karşı uluslararası iş birliği ve güçlü siber savunma önlemlerin

Bu Hafta Siber Güvenlikte Öne Çıkan 4 Kritik Tehdit ve İstismar Yöntemi
Yazı

Bu Hafta Siber Güvenlikte Öne Çıkan 4 Kritik Tehdit ve İstismar Yöntemi

Son raporlara göre, Axios hack saldırısı, Chrome tarayıcısındaki kritik 0-gün açığı, Fortinet cihazlarındaki sömürü ve Paragon casus yazılımı gibi gelişmeler, farklı sektörlerde geniş çaplı riskler oluşturuyor. Bu tehditler, özellikle kurumsal ağlar ve kritik altyapılar için ciddi güvenlik açıkları barındırıyor. Siber güvenlik uzmanlarının, güncel saldırı zincirlerini ve savunma yöntemlerini yakın

ISO Tuzaklarıyla Yaygınlaşan RAT ve Kripto Madencisi Operasyonları: Teknik Detaylar ve Korunma Yolları
Yazı

ISO Tuzaklarıyla Yaygınlaşan RAT ve Kripto Madencisi Operasyonları: Teknik Detaylar ve Korunma Yolları

Son dönemde siber saldırganlar, ISO dosyaları içindeki tuzaklarla uzaktan erişim trojanları (RAT) ve kripto madencilerini yayarak hem sistemleri ele geçiriyor hem de finansal kazanç sağlıyor. Bu kampanya, özellikle kurumsal ve bireysel kullanıcıları hedef alıyor ve karmaşık saldırı zinciri ile dikkat çekiyor. Siber güvenlik profesyonelleri için kritik öneme sahip teknik detaylar ve savunma önerile