Varsayılan admin:admin parolası, iki otomobil üreticisinin ForgeRock tabanlı sistemlerinde araç kilidi ve çalıştırma erişimini açtı.
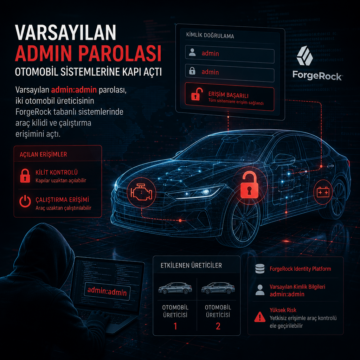


Varsayılan admin:admin parolası, iki otomobil üreticisinin ForgeRock tabanlı sistemlerinde araç kilidi ve çalıştırma erişimini açtı.
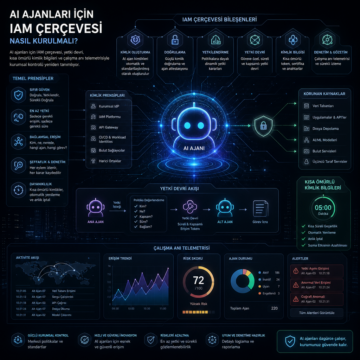
AI ajanları için IAM çerçevesi, yetki devri, kısa ömürlü kimlik bilgileri ve çalışma anı telemetrisiyle kurumsal kontrolü yeniden tanımlıyor.
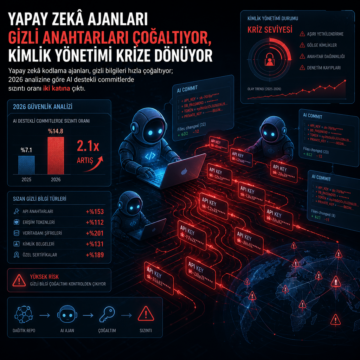
Yapay zekâ kodlama ajanları, gizli bilgileri hızla çoğaltıyor; 2026 analizine göre AI destekli commitlerde sızıntı oranı iki katına çıktı.
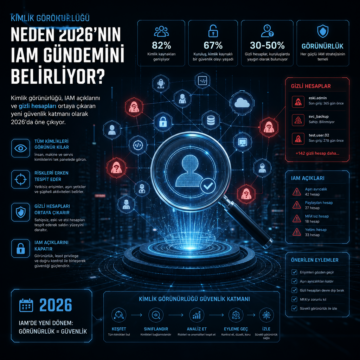
Kimlik görünürlüğü, IAM açıklarını ve gizli hesapları ortaya çıkaran yeni güvenlik katmanı olarak 2026’da öne çıkıyor.
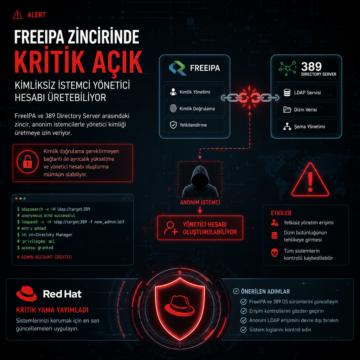
FreeIPA ve 389 Directory Server arasındaki zincir, anonim istemcilerle yönetici kimliği üretmeye izin veriyor. Red Hat kritik yama yayımladı.
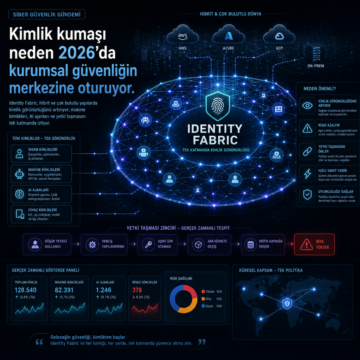
Identity Fabric, hibrit ve çok bulutlu yapılarda kimlik görünürlüğünü artırıyor; makine kimlikleri, AI ajanları ve yetki taşmasını tek katmanda izliyor.
Microsoft, Entra ID’de CVSS 10.0 puanlı CVE-2026-69836 uzaktan kod çalıştırma açığını kapattığını açıkladı.

Yapay zekâ ajanları kurumsal sistemlere yayılırken güvenlik ekipleri görünürlükten yaptırıma geçmek zorunda kalıyor. Kaynak metin, ajanların kimlik, amaç, sahiplik ve yetkiyle ilişkilendirilmeden yönetilemeyeceğini; OWASP ve NIST çalışmalarının da bu yönde ilerlediğini aktarıyor.

Kurumsal ağlarda çalınan servis hesaplarına odaklanılırken, sahte makine kimlikleri ve bunların nasıl üretildiği daha az konuşulan bir risk olarak öne çıkıyor. Haber, rogue service account, DCShadow ve shadow credentials yöntemlerini, NHI’lar için sahiplik, sır yönetimi, en az ayrıcalık ve sürekli doğrulama temelli savunma önerileriyle birlikte aktarıyor.

Haziran 2026'da gerçekleştirilen büyük çaplı bir şifre saldırısı, 64 organizasyona ait 78 Microsoft hesabının ele geçirilmesine neden oldu. Saldırganlar, eski OAuth yöntemi ROPC'yi kullanarak çok faktörlü kimlik doğrulama önlemlerini aşmayı başardı. Kurumların, MFA politikalarını kapsamlı hale getirip Azure CLI erişimlerini kısıtlaması kritik önem taşıyor.