TerminalFix kampanyası, sahte Cloudflare CAPTCHA sayfalarıyla Windows Terminal ve PowerShell üzerinden ters tünel arka kapı yayıyor.
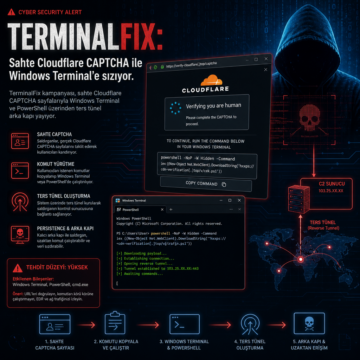


TerminalFix kampanyası, sahte Cloudflare CAPTCHA sayfalarıyla Windows Terminal ve PowerShell üzerinden ters tünel arka kapı yayıyor.
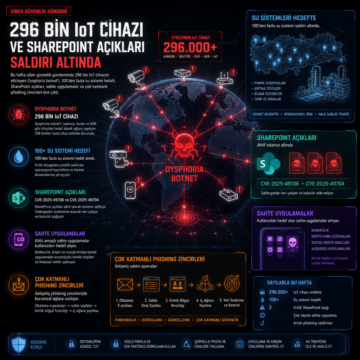
Bu hafta siber güvenlik gündeminde 296 bin IoT cihazını etkileyen Dysphoria botnet’i, 100’den fazla su sistemi hedefi, SharePoint açıkları, sahte…
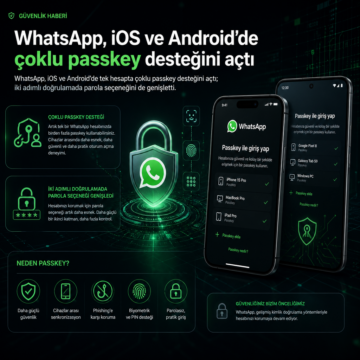
WhatsApp, iOS ve Android’de tek hesapta çoklu passkey desteğini açtı; iki adımlı doğrulamada parola seçeneğini de genişletti.
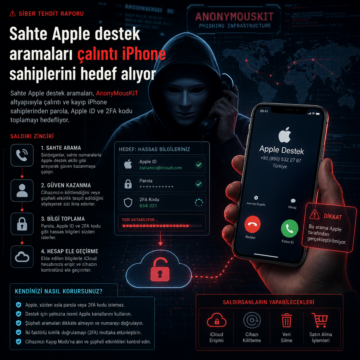
Sahte Apple destek aramaları, AnonyMousKIT altyapısıyla çalıntı ve kayıp iPhone sahiplerinden parola, Apple ID ve 2FA kodu toplamayı hedefliyor.
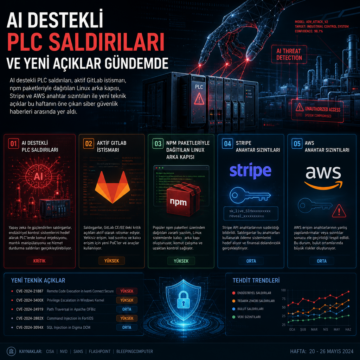
AI destekli PLC saldırıları, aktif GitLab istismarı, npm paketleriyle dağıtılan Linux arka kapısı, Stripe ve AWS anahtar sızıntıları ile yeni teknik…
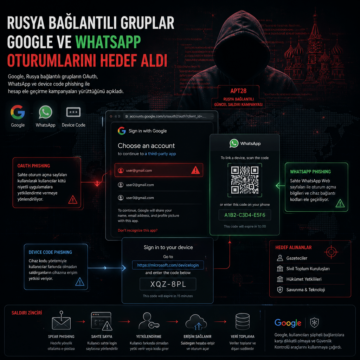
Google, Rusya bağlantılı grupların OAuth, WhatsApp ve device code phishing ile hesap ele geçirme kampanyaları yürüttüğünü açıkladı.

Manic Android zararlısı, bankacılık ve casusluk yetenekleriyle 169 uygulamayı izliyor; Wi-Fi mesh ve PIN hırsızlığı kullanıyor.

CTM360, işe alım temalı BitB oltalama kampanyasında iki ayda 3 binden fazla sahte URL üretildiğini ve kurumsal hesapların hedef alındığını açıkladı.

Microsoft 365 hesaplarını hedef alan yeni oltalama kampanyası, sesli mesaj temalı e-postalar, altı aşamalı yönlendirme zinciri ve residential proxy’lerle yürütülüyor. Arctic Wolf, saldırıların ABD, Kanada ve Avrupa’daki birçok sektörü etkilediğini, oturumların yaklaşık sekiz saatlik aralıklarla otomatik olarak yenilendiğini ve maaş ile İK yazışmalarının toplandığını aktardı.

Kali365 adlı cihaz kodu kimlik avı kiti, Microsoft’un gerçek giriş ekranını kullanarak ABD’deki kurumların e-posta, belge ve bulut kaynaklarını hedef alıyor. ANY.RUN telemetrisi kampanyayla bağlantılı haftada 80’den fazla oturum gösterirken, rapor saldırı zincirini, olası iş etkilerini ve savunma tarafında kullanılan istihbarat ve sandbox ayrıntılarını da aktarıyor.