Etiket: EDR

Anasayfa » EDR » Sayfa 25
Saldırı Yüzeyi Yönetiminde Gerçek ROI’yi Ölçmenin 3 Kritik Yolu
Yazı

Saldırı Yüzeyi Yönetiminde Gerçek ROI’yi Ölçmenin 3 Kritik Yolu

Saldırı yüzeyi yönetimi (ASM) programları, varlık keşfi ve uyarılarla dolu panolar sunsa da, gerçek risk azaltımını ölçmek çoğu zaman zordur. Etkili ROI, sadece varlık sayısındaki artışla değil, açıkların ne kadar hızlı sahiplenilip kapandığı ve riskli yolların azaltılmasıyla ortaya çıkar. Bu yazıda, ASM’de sonuç odaklı metriklerin önemi ve uygulanabilir öneriler ele alınıyor.
NVIDIA H100 ve H200 GPU’larında Performans ve Siber Güvenlik Riskleri: Derinlemesine Analiz
Yazı

NVIDIA H100 ve H200 GPU’larında Performans ve Siber Güvenlik Riskleri: Derinlemesine Analiz

NVIDIA'nın H100 ve yeni nesil H200 GPU modelleri, yapay zeka ve yüksek performanslı bilgi işlem alanında önemli teknik yenilikler sunuyor. Ancak, bu güçlü donanımların yan kanal saldırıları gibi donanım tabanlı güvenlik açıklarına karşı riskleri bulunuyor. Siber güvenlik uzmanları için güncel sürücü yönetimi ve çok katmanlı koruma stratejileri kritik önem taşıyor.

Yazı

MacBook Pro M5’in Siber Güvenlik Özellikleri ve Koruma Stratejileri

Apple’ın ARM tabanlı M5 çipiyle donatılan MacBook Pro, gelişmiş donanım ve yazılım güvenlik mekanizmalarıyla öne çıkıyor. Ancak, CVE-2023-XXXX ve CVE-2023-YYYY gibi raporlanan zafiyetler, düzenli güncellemeler ve kapsamlı güvenlik politikaları gerektiriyor. Siber güvenlik uzmanları için cihazın koruma katmanlarını güçlendirecek öneriler ve teknik detaylar bu haberde ele alınıyor.

Safetica DLP ile Türkiye Firmalarında Veri Kaybı Riskine Karşı 5 Kritik Önlem
Yazı

Safetica DLP ile Türkiye Firmalarında Veri Kaybı Riskine Karşı 5 Kritik Önlem

Türkiye'deki kurumlar, KVKK ve siber güvenlik mevzuatı gereği veri koruma çözümlerine yatırım yapıyor. Safetica Data Loss Prevention (DLP), kullanıcı davranış analizi, politika yönetimi ve otomatik veri sınıflandırmasıyla iç ve dış tehditlere karşı kapsamlı koruma sağlıyor. Bu haber, Safetica DLP'nin teknik altyapısını, güncel zafiyetlere karşı aldığı önlemleri ve kurumsal ortamlarda uygulanabilir

Google Cloud E-posta Özelliği Üzerinden Çok Aşamalı Kimlik Avı Saldırıları
Yazı

Google Cloud E-posta Özelliği Üzerinden Çok Aşamalı Kimlik Avı Saldırıları

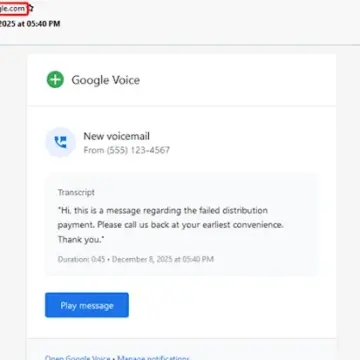
Son dönemde, Google Cloud'un Uygulama Entegrasyonu servisi kötüye kullanılarak çok aşamalı kimlik avı kampanyaları düzenleniyor. ABD, Avrupa ve Asya-Pasifik başta olmak üzere birçok bölgede teknoloji, finans ve profesyonel hizmetler sektörleri hedef alınıyor. Bu saldırılar, bulut altyapısının e-posta bildirim özelliklerini manipüle ederek geleneksel e-posta güvenlik önlemlerini aşmayı başarıyor.

Adapt Browser ile Daha Hızlı ve Verimli Web Gezinme İçin 4 Kritik Adım
Yazı

Adapt Browser ile Daha Hızlı ve Verimli Web Gezinme İçin 4 Kritik Adım

Adapt Browser, hafif mimarisi ve sade arayüzüyle tarayıcı performansını artırarak, özellikle iş odaklı kullanıcıların günlük görevlerini daha hızlı tamamlamasına olanak tanıyor. Bu haber, tarayıcı kaynak tüketimini azaltma, iş akışlarını merkezileştirme ve dikkat dağınıklığını önleme gibi yöntemlerle verimliliği artırmanın teknik detaylarını ele alıyor.

MongoDB’de Kimlik Doğrulamasız Bellek Okuma Açığı ve Korunma Yöntemleri
Yazı

MongoDB’de Kimlik Doğrulamasız Bellek Okuma Açığı ve Korunma Yöntemleri

MongoDB sunucularında CVE-2025-14847 kodlu kritik bir zafiyet keşfedildi. Kimlik doğrulaması yapılmamış saldırganlar, zlib sıkıştırma protokolündeki tutarsızlıkları kullanarak başlatılmamış heap belleğine erişim sağlayabiliyor. Bu durum, hassas verilerin ifşasına ve ileri saldırıların tetiklenmesine zemin hazırlıyor.

n8n İş Akışı Platformunda Kritik CVE-2025-68613 RCE Açığı ve Riskleri
Yazı

n8n İş Akışı Platformunda Kritik CVE-2025-68613 RCE Açığı ve Riskleri

n8n otomasyon platformunda CVE-2025-68613 kodlu, CVSS 9.9 şiddetinde kritik bir uzaktan kod çalıştırma (RCE) açığı tespit edildi. Kimlik doğrulaması yapılmış saldırganların iş akışları üzerinden sistemde tam kontrol sağlamasına imkan veren bu zafiyet, dünya genelinde 100 binden fazla örneği etkiliyor. Güvenlik ekiplerinin hızlı yama uygulaması ve erişim kısıtlamalarıyla saldırı riskini azaltması ö

ABD, Ulusal Güvenlik Nedeniyle Yabancı Üretim Drone ve Kritik Bileşenleri Yasakladı
Yazı

ABD, Ulusal Güvenlik Nedeniyle Yabancı Üretim Drone ve Kritik Bileşenleri Yasakladı

ABD Federal İletişim Komisyonu (FCC), ulusal güvenlik riskleri gerekçesiyle yabancı ülkelerde üretilen insansız hava araçları (UAS) ve kritik parçalarını yasakladı. Bu karar, özellikle Çin menşeli DJI ve Autel Robotics gibi markaların ABD pazarındaki faaliyetlerini kısıtlamayı hedefliyor. Yasağın amacı, 2026 FIFA Dünya Kupası ve 2028 Olimpiyatları gibi büyük etkinlikler öncesinde hava sahası güven

INTERPOL Afrika’da 574 Kişiyi Tutukladı; Ukraynalı Nefilim Fidye Yazılımı Operatörü Suçunu Kabul Etti
Yazı

INTERPOL Afrika’da 574 Kişiyi Tutukladı; Ukraynalı Nefilim Fidye Yazılımı Operatörü Suçunu Kabul Etti

INTERPOL öncülüğünde Afrika kıtasında düzenlenen Sentinel Operasyonu kapsamında 574 kişi tutuklandı, 6.000'den fazla zararlı bağlantı kaldırıldı ve çeşitli fidye yazılımı saldırıları engellendi. Öte yandan, Ukraynalı bir siber suçlu, Nefilim fidye yazılımı kullanarak ABD ve diğer ülkelerdeki şirketlere yönelik saldırılarını kabul etti. Bu gelişmeler, fidye yazılımı tehditlerinin küresel boyutta de