Etiket: EDR

Anasayfa » EDR » Sayfa 26
Yapay Zeka Destekli Nomani Yatırım Dolandırıcılığı Sosyal Medyada %62 Artış Gösterdi
Yazı

Yapay Zeka Destekli Nomani Yatırım Dolandırıcılığı Sosyal Medyada %62 Artış Gösterdi

Nomani adlı yatırım dolandırıcılığı kampanyası, yapay zeka destekli deepfake videolar ve sosyal medya reklamları kullanarak 2024 yılında %62 artış gösterdi. Dolandırıcılar, yüksek getiri vaat eden sahte yatırım ürünleriyle kullanıcıları hedef alıyor ve kimlik bilgileri ile ek ücret talepleriyle finansal kayıplara yol açıyor. Bu gelişme, sosyal medya platformlarında oltalama ve kimlik avı saldırıla

14 Milyon Dolarlık Yapay Zeka Temalı Kripto Dolandırıcılığına SEC Müdahalesi
Yazı

14 Milyon Dolarlık Yapay Zeka Temalı Kripto Dolandırıcılığına SEC Müdahalesi

ABD Menkul Kıymetler ve Borsa Komisyonu (SEC), yapay zeka temalı yatırım tüyolarıyla perakende yatırımcılardan 14 milyon dolardan fazla para toplayan karmaşık bir kripto dolandırıcılığı operasyonunu ortaya çıkardı. Sosyal medya ve mesajlaşma uygulamalarında kurulan sahte yatırım kulüpleri ve kripto platformları üzerinden yürütülen bu dolandırıcılık, yatırımcıların fonlarına erişim sağlanmadan önce

İki Zararlı Chrome Uzantısı 170’ten Fazla Site Üzerinden Kimlik Bilgisi Çalıyor
Yazı

İki Zararlı Chrome Uzantısı 170’ten Fazla Site Üzerinden Kimlik Bilgisi Çalıyor

Son analizler, iki farklı Chrome uzantısının kullanıcıların kimlik bilgilerini gizlice çalmak için man-in-the-middle (MitM) proxy saldırısı gerçekleştirdiğini ortaya koyuyor. Özellikle geliştiriciler ve dış ticaret çalışanları hedef alınırken, uzantılar 170'ten fazla yüksek değerli alan adından geçen trafiği kontrol altına alıyor. Bu durum, tarayıcı tabanlı tehditlerin kurumsal ve bireysel kullanı

14,6 Milyon Dolarlık Banka Hesabı Ele Geçirme Operasyonunda Kritik Alan Adı Kapatıldı
Yazı

14,6 Milyon Dolarlık Banka Hesabı Ele Geçirme Operasyonunda Kritik Alan Adı Kapatıldı

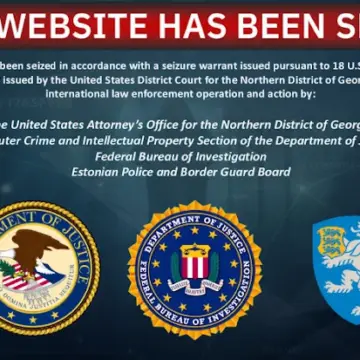
ABD ve Estonya yetkililerinin ortak operasyonuyla, banka hesap bilgilerini yasa dışı toplayan ve manipüle eden web3adspanels.org alan adı ele geçirildi. Bu dolandırıcılık kampanyası, sahte reklamlar ve kötü amaçlı yazılımlar aracılığıyla 19 kurbanın yaklaşık 14,6 milyon dolar kaybetmesine yol açtı. Siber güvenlik uzmanları, benzer saldırılara karşı çok katmanlı savunma ve dikkatli kullanıcı davran

2026’da KOBİ’leri Hedef Alan Siber Saldırılara Karşı 3 Kritik Koruma Yöntemi
Yazı

2026’da KOBİ’leri Hedef Alan Siber Saldırılara Karşı 3 Kritik Koruma Yöntemi

2025 yılında küçük ve orta ölçekli işletmeler (KOBİ) siber saldırıların ana hedefi haline geldi. Özellikle müşteri verilerinin çalındığı büyük veri ihlalleri, KOBİ'lerin güvenlik açıklarını ortaya koydu. 2026'da bu risklere karşı etkili koruma yöntemleri ve teknik savunma stratejileri önem kazanıyor.

n8n İş Akışı Platformunda Kritik CVE-2025-68613 RCE Açığı ve Riskleri
Yazı

n8n İş Akışı Platformunda Kritik CVE-2025-68613 RCE Açığı ve Riskleri

n8n otomasyon platformunda CVE-2025-68613 kodlu, CVSS 9.9 şiddetinde kritik bir uzaktan kod çalıştırma (RCE) açığı tespit edildi. Kimlik doğrulaması yapılmış saldırganların iş akışları üzerinden sistemde tam kontrol sağlamasına imkan veren bu zafiyet, dünya genelinde 100 binden fazla örneği etkiliyor. Güvenlik ekiplerinin hızlı yama uygulaması ve erişim kısıtlamalarıyla saldırı riskini azaltması ö

ABD, Ulusal Güvenlik Nedeniyle Yabancı Üretim Drone ve Kritik Bileşenleri Yasakladı
Yazı

ABD, Ulusal Güvenlik Nedeniyle Yabancı Üretim Drone ve Kritik Bileşenleri Yasakladı

ABD Federal İletişim Komisyonu (FCC), ulusal güvenlik riskleri gerekçesiyle yabancı ülkelerde üretilen insansız hava araçları (UAS) ve kritik parçalarını yasakladı. Bu karar, özellikle Çin menşeli DJI ve Autel Robotics gibi markaların ABD pazarındaki faaliyetlerini kısıtlamayı hedefliyor. Yasağın amacı, 2026 FIFA Dünya Kupası ve 2028 Olimpiyatları gibi büyük etkinlikler öncesinde hava sahası güven

INTERPOL Afrika’da 574 Kişiyi Tutukladı; Ukraynalı Nefilim Fidye Yazılımı Operatörü Suçunu Kabul Etti
Yazı

INTERPOL Afrika’da 574 Kişiyi Tutukladı; Ukraynalı Nefilim Fidye Yazılımı Operatörü Suçunu Kabul Etti

INTERPOL öncülüğünde Afrika kıtasında düzenlenen Sentinel Operasyonu kapsamında 574 kişi tutuklandı, 6.000'den fazla zararlı bağlantı kaldırıldı ve çeşitli fidye yazılımı saldırıları engellendi. Öte yandan, Ukraynalı bir siber suçlu, Nefilim fidye yazılımı kullanarak ABD ve diğer ülkelerdeki şirketlere yönelik saldırılarını kabul etti. Bu gelişmeler, fidye yazılımı tehditlerinin küresel boyutta de

Ink Dragon Grubu, ShadowPad ve FINALDRAFT ile Hükümetleri Hedef Alıyor: 5 Kritik Teknik Detay
Yazı

Ink Dragon Grubu, ShadowPad ve FINALDRAFT ile Hükümetleri Hedef Alıyor: 5 Kritik Teknik Detay

Çin bağlantılı Ink Dragon tehdit aktörü, Avrupa, Asya ve Afrika'daki hükümet ve telekomünikasyon kurumlarına yönelik karmaşık siber saldırılarını sürdürüyor. ShadowPad, FINALDRAFT ve NANOREMOTE gibi gelişmiş zararlılarla yürütülen bu kampanyalar, uzun vadeli erişim ve gizlilik odaklı çok katmanlı bir altyapı kullanıyor. Siber güvenlik ekipleri için saldırı zinciri ve savunma önerileri kritik önem

CISA, ASUS Live Update Tedarik Zinciri Açığını Aktif İstismar Sonrası Uyardı
Yazı

CISA, ASUS Live Update Tedarik Zinciri Açığını Aktif İstismar Sonrası Uyardı

CISA, ASUS Live Update yazılımındaki kritik bir tedarik zinciri açığını aktif sömürülme kanıtları üzerine Bilinen Sömürülmüş Açıklar (KEV) listesine ekledi. CVE-2025-59374 kodlu bu zafiyet, 2018-2019 yıllarında gerçekleşen Operation ShadowHammer kampanyasıyla ilişkilendiriliyor ve halen güncellenmeyen sistemlerde ciddi risk oluşturuyor.