Packagist’te yayılan 13 sahte tema, iPhone’larda WebKit istismarıyla cüzdan tohumlarını ve cihaz verilerini çalıyor.
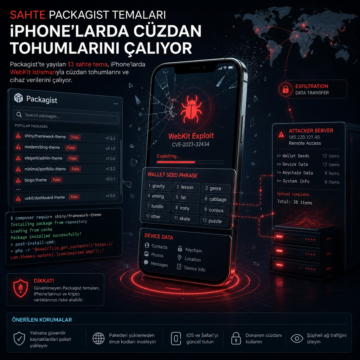


Packagist’te yayılan 13 sahte tema, iPhone’larda WebKit istismarıyla cüzdan tohumlarını ve cihaz verilerini çalıyor.
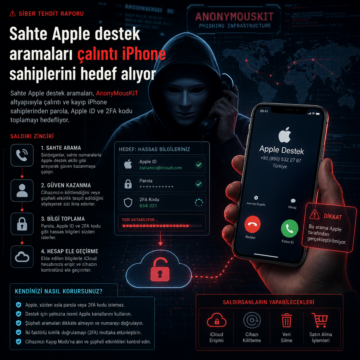
Sahte Apple destek aramaları, AnonyMousKIT altyapısıyla çalıntı ve kayıp iPhone sahiplerinden parola, Apple ID ve 2FA kodu toplamayı hedefliyor.

Microsoft, MacSync Stealer ile bağlantılı 30’dan fazla dönen alan adını yayımladı.

CISA, Apple macOS, Microsoft SharePoint, Broadcom VMware vCenter ve Microsoft IKE Service Extensions’ı etkileyen dört kritik açığı KEV kataloğuna ekledi.

Apple’ın Screen Sharing açığı CVE-2026-65400, internetten istismar edilerek bazı Mac’lere Monero madencisi yüklenmesine yol açtı.

Apple, 110 ülkedeki bazı kullanıcılara paralı casus yazılım saldırısı uyarısı gönderdi.

Apple’ın macOS Screen Sharing açığı CVE-2026-65400 aktif biçimde kötüye kullanılıyor; NCSC-NL root erişimi ve Monero madencisi yerleştirilen vakalar…

Apple’ın iCloud Private Relay hizmetinde, WebKit içindeki bazı işlevlerin proxy’yi atlayarak kullanıcının gerçek IP adresini açığa çıkarabildiği ortaya çıktı. Sorun Safari ile sınırlı değil; iPhone ve iPad’de WebKit kullanan üçüncü taraf tarayıcıları ve bazı macOS senaryolarını da etkileyebiliyor. Araştırmacılar, açığı doğrulamak için bir test sitesi yayımlarken Apple da raporu incelemeye aldığını açıkladı.
Apple'ın iOS 27 güncellemesi, desteklenen cihazlar ve önemli güvenlik iyileştirmeleriyle siber saldırılara karşı korumayı artırıyor. Türkiye'deki kullanıcılar ve kurumlar için güncellemenin önemi büyük ve zamanında uygulanması kritik.

Apple, iOS, iPadOS ve macOS platformlarında WebKit'in Navigation API'sinde bulunan ve aynı kaynak politikasını atlatmaya imkan veren bir güvenlik açığını kapattı. CVE-2026-20643 kodlu bu zafiyet, kötü amaçlı web içeriği yoluyla istismar edilebiliyordu. Güncellemeler, özellikle arka plan güvenlik iyileştirmeleri kapsamında hızlı ve sürekli yamalarla kullanıcılara sunuluyor.