Son dönemde OAuth protokolündeki URL yönlendirme mekanizmasının kötüye kullanılmasıyla, özellikle hükümet ve kamu sektörü hedef alınan zararlı yazılım kampanyaları tespit edildi. Bu saldırılar, kimlik tabanlı oltalama teknikleriyle kullanıcıları kötü amaçlı altyapılara yönlendirerek cihazların enfekte olmasına yol açıyor. Siber güvenlik ekiplerinin bu yeni tehditlere karşı önlem alması kritik önem
Kategori: Zararlı Yazılım
SloppyLemming’in Pakistan ve Bangladeş’teki Hükümet Hedefli Çift Kötü Amaçlı Yazılım Operasyonu
SloppyLemming adlı tehdit aktörü, 2025-2026 arasında Pakistan ve Bangladeş’te hükümet kurumları ve kritik altyapıları hedef alan iki farklı kötü amaçlı yazılım zinciri kullanıyor. Saldırılar, BurrowShell arka kapısı ve Rust tabanlı keylogger ile gerçekleştiriliyor ve gelişmiş tekniklerle gizlilik sağlanıyor.
4 Kötü Amaçlı Paketle ASP.NET Kimlik Verileri ve Sistemler Hedefte
Ağustos 2024'te ortaya çıkan kötü amaçlı NuGet paketleri, ASP.NET Identity verilerini çalmak ve kalıcı arka kapılar oluşturmak için kullanıldı. Aynı dönemde, npm üzerinde yayılan ambar-src adlı zararlı paket ise Windows, Linux ve macOS sistemlerinde gelişmiş kötü amaçlı yazılım dağıttı. Bu saldırılar, yazılım tedarik zinciri güvenliği ve uygulama yetkilendirme katmanlarının kritik önemini bir kez
DNS Tabanlı ClickFix Saldırıları ve Lumma Stealer Kampanyalarındaki Yeni Gelişmeler
Son dönemde DNS sorgularını kötüye kullanan ClickFix saldırı teknikleri, Windows ve macOS sistemlerini hedef alıyor. Bu yöntemler, kullanıcıları sosyal mühendislik yoluyla zararlı komutlar çalıştırmaya ikna ederek ikinci aşama kötü amaçlı yazılımların yüklenmesini sağlıyor. Siber güvenlik ekipleri için saldırı zincirinin detayları ve savunma önerileri kritik önem taşıyor.
NetSupport RAT ile Özbekistan ve Rusya’da Hedefli Saldırılar: Bloody Wolf Kampanyası ve Yeni Taktikler
Bloody Wolf adlı tehdit aktörü, NetSupport RAT kullanarak Özbekistan, Rusya ve çevresindeki ülkelerde finans, üretim ve BT sektörlerine yönelik kapsamlı oltalama saldırıları düzenliyor. Kampanya, sofistike kalıcılık mekanizmaları ve Mirai botnet yükleri gibi IoT tehditlerini de içeriyor. Siber güvenlik uzmanları için saldırı zinciri ve savunma önerileri kritik önem taşıyor.
UNC1069 Grubu, Yapay Zeka Destekli Sosyal Mühendislik ile Kripto Para Sektörünü Hedefliyor
UNC1069 adlı Kuzey Kore bağlantılı tehdit aktörü, Windows ve macOS sistemlerinde kripto para sektörü çalışanlarını hedef alan gelişmiş sosyal mühendislik saldırıları düzenliyor. Yapay zeka destekli derin sahte videolar ve sahte Zoom toplantılarıyla kurbanları kandıran grup, çok sayıda yeni kötü amaçlı yazılım ailesi kullanarak finansal verileri çalıyor.
Chrome Uzantılarında Ortaklık Linki Manipülasyonu ve ChatGPT Token Hırsızlığı Tespit Edildi
Son analizler, Amazon ve AliExpress gibi büyük e-ticaret platformlarını hedef alan 29 Chrome uzantısının, kullanıcıların ortaklık linklerini gizlice değiştirerek saldırganların komisyon kazanmasına yol açtığını ortaya koydu. Ayrıca, yaklaşık 900 kez indirilen 16 farklı uzantının ChatGPT kimlik doğrulama tokenlarını çalarak kullanıcı hesaplarını riske attığı belirlendi. Bu durum, tarayıcı uzantılar
Konni Grubu, Yapay Zeka Destekli PowerShell Arka Kapısıyla Blockchain Geliştiricilerini Hedef Alıyor
Konni adlı tehdit aktörü, yapay zeka destekli PowerShell arka kapısı kullanarak blockchain sektöründeki geliştiricilere yönelik sofistike phishing kampanyaları düzenliyor. Saldırılar, Güney Kore başta olmak üzere Japonya, Avustralya ve Hindistan gibi bölgelerde yoğunlaşırken, gelişmiş sosyal mühendislik ve çok aşamalı zararlı dağıtım zinciri dikkat çekiyor.
Mustang Panda Grubu, Güncellenmiş COOLCLIENT Arka Kapısıyla Asya’da Devlet Kurumlarını Hedefliyor
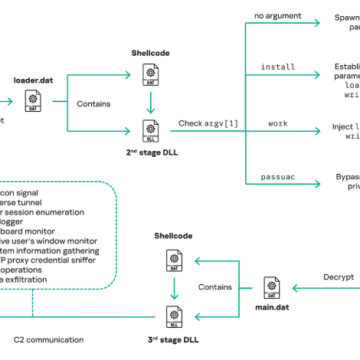
Mustang Panda adlı APT grubu, Myanmar, Malezya, Moğolistan ve Rusya'daki devlet kurumlarına yönelik güncellenmiş COOLCLIENT arka kapısını kullanarak karmaşık siber saldırılar düzenliyor. Bu kötü amaçlı yazılım, DLL yan yükleme teknikleriyle meşru yazılımlar üzerinden yayılıyor ve gelişmiş casusluk yetenekleri barındırıyor. Siber güvenlik ekipleri için saldırı zinciri ve savunma önerileri kritik ön
Kuzey Kore Bağlantılı Hackerlar VS Code Görevleriyle Yazılım Geliştiricilerini Hedefliyor
Son dönemde ortaya çıkan bir kampanyada, Kuzey Kore kaynaklı tehdit aktörleri, zararlı Visual Studio Code (VS Code) görev yapılandırmaları kullanarak yazılım geliştiricilerini hedef alıyor. Özellikle kripto para ve fintech sektörlerinde çalışan mühendislerin sistemlerine uzaktan kod çalıştırma yetenekleri kazandıran arka kapılar yerleştiriliyor. Bu saldırılar, geliştiricilerin üçüncü taraf Git dep