Google, Chrome’da aktif istismar edilen CVE-2026-85046 açığını kapattı; 12 güvenlik açığı için güncelleme yayımlandı.


Google, Chrome’da aktif istismar edilen CVE-2026-85046 açığını kapattı; 12 güvenlik açığı için güncelleme yayımlandı.
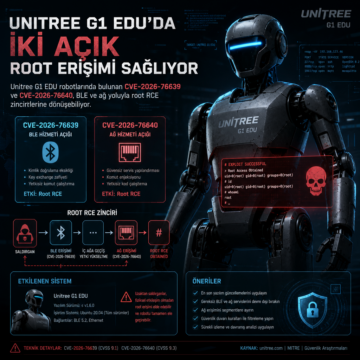
Unitree G1 EDU robotlarında bulunan CVE-2026-76639 ve CVE-2026-76640, BLE ve ağ yoluyla root RCE zincirlerine dönüşebiliyor.
Kaltura’nın mwEmbed oyuncusundaki CVE-2026-19913 ve CVE-2026-19912 açıkları için yama yok; CERT/CC dosya okuma ve RCE riskini anlattı.
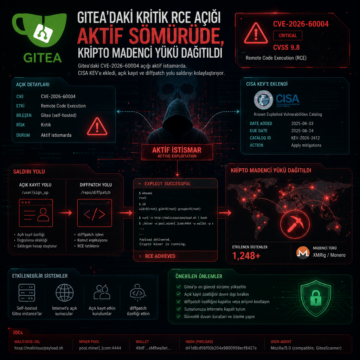
Gitea’daki CVE-2026-60004 açığı aktif istismarda. CISA KEV’e ekledi, açık kayıt ve diffpatch yolu saldırıyı kolaylaştırıyor.
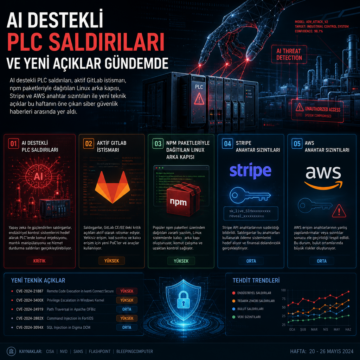
AI destekli PLC saldırıları, aktif GitLab istismarı, npm paketleriyle dağıtılan Linux arka kapısı, Stripe ve AWS anahtar sızıntıları ile yeni teknik…
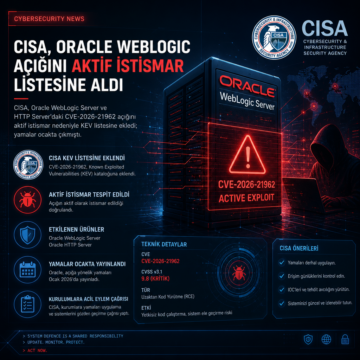
CISA, Oracle WebLogic ve HTTP Server’daki CVE-2026-21962 açığını aktif istismar nedeniyle KEV listesine ekledi; yamalar ocakta çıkmıştı.
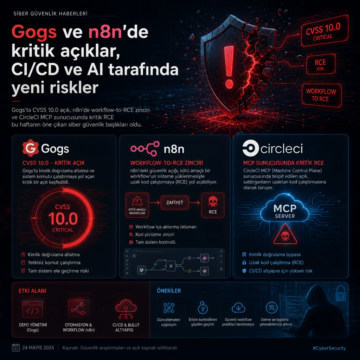
Gogs’ta CVSS 10.0 açık, n8n’de workflow-to-RCE zinciri ve CircleCI MCP sunucusunda kritik RCE bu haftanın öne çıkan siber güvenlik başlıkları oldu.

Apple’ın macOS Screen Sharing açığı CVE-2026-65400 aktif biçimde kötüye kullanılıyor; NCSC-NL root erişimi ve Monero madencisi yerleştirilen vakalar…

cPanel, Phusion Passenger’ın Watchdog API bileşenindeki ayrıcalık yükseltme açığı için kullanıcıları güncellemeye çağırdı.
Windows 11’de USB tak-çalıştır açığı: araştırmacılar PnP yoluyla SYSTEM kod çalıştırma ve RDP üzerinden uzaktan istismar gösterdi.