Atlassian’ın 5 Ekim’de duyurduğu CVE-2026-21589 açığı, 8 üründe kimlik doğrulamasız dosya okuma riski yaratıyor.
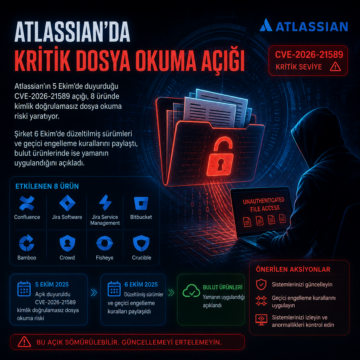


Atlassian’ın 5 Ekim’de duyurduğu CVE-2026-21589 açığı, 8 üründe kimlik doğrulamasız dosya okuma riski yaratıyor.
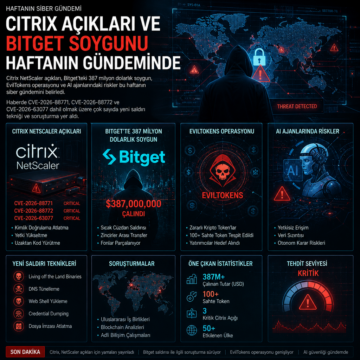
Citrix NetScaler açıkları, Bitget’teki 387 milyon dolarlık soygun, EvilTokens operasyonu ve AI ajanlarındaki riskler bu haftanın siber gündemini…
BigDiskBuster, Defender güncellemelerini disk dolumu ile engelliyor. Yeni sıfır gün için henüz yama, CVE ya da Microsoft duyurusu yok.
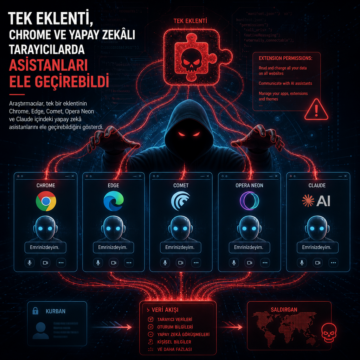
Araştırmacılar, tek bir eklentinin Chrome, Edge, Comet, Opera Neon ve Claude içindeki yapay zekâ asistanlarını ele geçirebildiğini gösterdi.
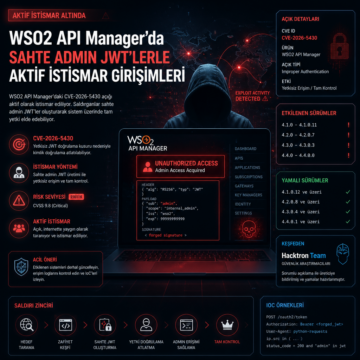
WSO2 API Manager'daki CVE-2026-5430 açığı aktif istismar altında. Hacktron Team’in bulduğu hata için yamalar ve etkilenen sürümler açıklandı.
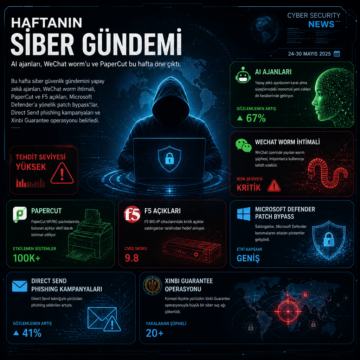
Bu hafta siber güvenlik gündemini yapay zekâ ajanları, WeChat worm ihtimali, PaperCut ve F5 açıkları, Microsoft Defender’a yönelik patch bypass’lar…

Google, Android için Eylül 2026 güncellemelerinde 200 açığı kapattı; aynı hafta Chrome, sahte mağazalar, zararlı uzantılar, phishing zincirleri ve AI…

UNC3569, Sogou Input Method’daki açığı kullanarak GRAYRABBIT arka kapısını yükledi.
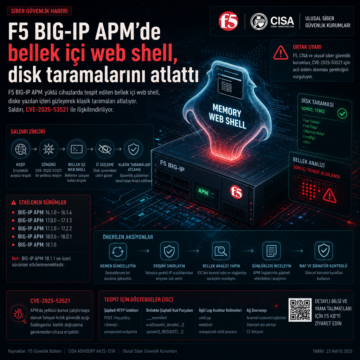
F5 BIG-IP APM yüklü cihazlarda bellekte çalışan web shell, diske yazılan izleri gizleyerek klasik taramaları atlatıyor.
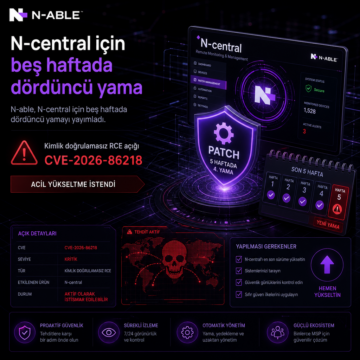
N-able, N-central için beş haftada dördüncü yamayı yayımladı. Kimlik doğrulamasız RCE açığı CVE-2026-86218 için acil yükseltme istendi.