Sahte BT aramalarıyla Microsoft 365 hesaplarını hedef alan PREY-0058 kampanyası, AitM tekniğiyle oturum belirteçleri toplayıp SharePoint, OneDrive…
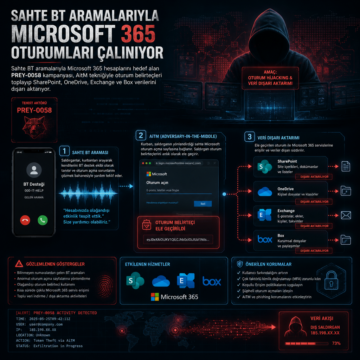


Sahte BT aramalarıyla Microsoft 365 hesaplarını hedef alan PREY-0058 kampanyası, AitM tekniğiyle oturum belirteçleri toplayıp SharePoint, OneDrive…
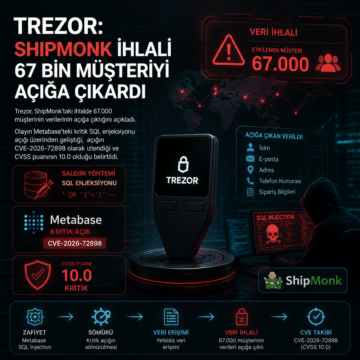
Trezor, ShipMonk’taki ihlalde 67.000 müşterinin verilerinin açığa çıktığını açıkladı.
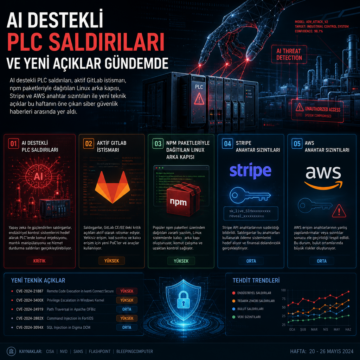
AI destekli PLC saldırıları, aktif GitLab istismarı, npm paketleriyle dağıtılan Linux arka kapısı, Stripe ve AWS anahtar sızıntıları ile yeni teknik…

Türkiye'deki veri sızıntılarında phishing, açık port ve eski yazılım gibi giriş yolları öne çıkıyor; ihlallerin teknik anatomisi netleşiyor.

Snowflake hesaplarına uzanan 2024 ihlalleriyle bağlantılı davada Jonah Moucka suçunu kabul etti. Soruşturma, saldırının teknik bir zafiyetten değil, yıllardır yenilenmeyen çalıntı parolalar ve kapalı MFA nedeniyle mümkün olduğunu ortaya koydu.

PNLD, 26 Temmuz’da tespit edilen ihlalde polis personeli, kamu ortakları ve Ask the Police kullanıcılarına ait adlar ile iş e-posta adreslerinin açığa çıktığını açıkladı. Kurum, şifrelerin ele geçirildiğine dair bulgu olmadığını ve ICO’yu bilgilendirip NCA ile çalıştığını söyledi. Araştırmacılar, olayın Power Pages ve Dataverse yapılandırmasıyla bağlantılı olabileceğini ancak bunun henüz doğrulanmadığını belirtti.

Grok Build adlı yapay zeka destekli kod asistanının, yalnızca işlem yaptığı dosyalarla sınırlı kalmayıp tüm git depolarını xAI'nin bulut servisine yüklediği ortaya çıktı. Bu durum, gizli anahtarlar ve geçmiş commit'ler dahil olmak üzere çok büyük miktarda verinin izinsiz olarak aktarıldığını gösteriyor. Kullanıcı ayarlarının bu veri aktarımını engelleyememesi, yazılım geliştirme süreçlerinde yeni güvenlik riskleri doğuruyor.

Salesforce, Klue uygulamasındaki OAuth token suistimali nedeniyle entegrasyonları askıya aldı. Saldırganlar, eski bir kimlik bilgisi üzerinden erişim sağlayarak bazı müşterilerin CRM verilerine ulaştı. Bu durum, özellikle üçüncü taraf entegrasyon hesaplarının izlenmesinin önemini bir kez daha gözler önüne serdi.

ABD merkezli bir tehdit aktörü, sesli oltalama ve fiziksel ofis işgalleriyle kurumsal veri hırsızlığı ve fidye kampanyaları yürütüyor. Hukuk ve finans sektörlerindeki şirketler hedef alınırken, saldırılar uzaktan erişim yazılımları ve sosyal mühendislik teknikleriyle gerçekleştiriliyor. Bu operasyonlar, hızlı veri sızdırma ve fidye talepleriyle dikkat çekiyor.

Bir borsa yöneticisinin Outlook posta kutusu, beş ay boyunca fark edilmeden casusluk amaçlı izlendi. Saldırganlar, sistemde yüksek ayrıcalıklarla çalışarak kritik finansal bilgileri ve iletişim verilerini düzenli aralıklarla dışarı aktardı. Bu olay, e-posta güvenliği ve bulut veri sızıntılarına karşı sürekli izleme ve güçlü kimlik doğrulama önlemlerinin önemini ortaya koyuyor.