GoCaracal zararlısı, Ethereum akıllı sözleşmesinden yedek C2 adresi çekerek yeniden bağlanıyor; Arctic Wolf kampanyayı analiz etti.
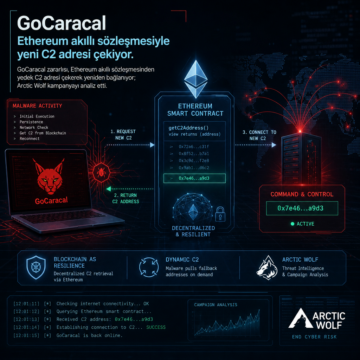


GoCaracal zararlısı, Ethereum akıllı sözleşmesinden yedek C2 adresi çekerek yeniden bağlanıyor; Arctic Wolf kampanyayı analiz etti.
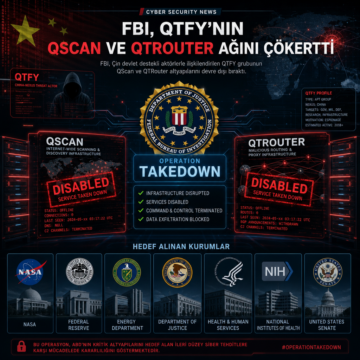
FBI, Çin devlet destekli aktörlerle ilişkilendirilen QTFY grubunun QScan ve QTRouter altyapılarını devre dışı bıraktı.
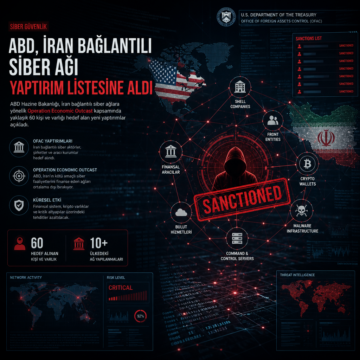
ABD, İran bağlantılı siber ağlara yönelik Operation Economic Outcast ile yaklaşık 60 kişi ve varlığı hedef alan yeni yaptırımlar açıkladı.
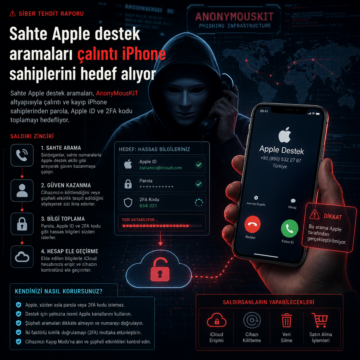
Sahte Apple destek aramaları, AnonyMousKIT altyapısıyla çalıntı ve kayıp iPhone sahiplerinden parola, Apple ID ve 2FA kodu toplamayı hedefliyor.
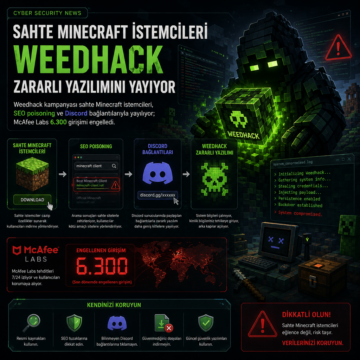
Weedhack kampanyası sahte Minecraft istemcileri, SEO poisoning ve Discord bağlantılarıyla yayılıyor; McAfee Labs 6.300 girişimi engelledi.
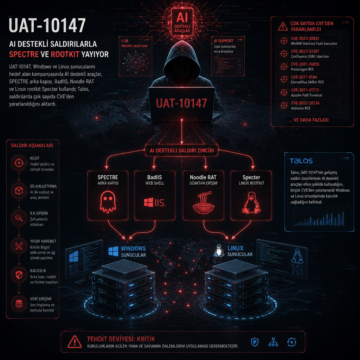
UAT-10147, Windows ve Linux sunucularını hedef alan kampanyasında AI destekli araçlar, SPECTRE arka kapısı, BadIIS, Noodle RAT ve Linux rootkit Specter…
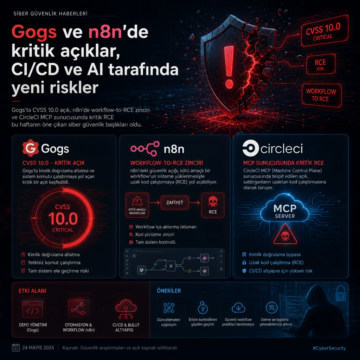
Gogs’ta CVSS 10.0 açık, n8n’de workflow-to-RCE zinciri ve CircleCI MCP sunucusunda kritik RCE bu haftanın öne çıkan siber güvenlik başlıkları oldu.

SilkParasite, Orta Asya’daki kamu kurumlarını hedef alan ve beşi yeni yedi RAT ailesi kullanan bir operasyonla öne çıktı.

Microsoft, MacSync Stealer ile bağlantılı 30’dan fazla dönen alan adını yayımladı.

Ontinue’nin incelemesine göre TWINLOOT, SharePoint ve Teams’i kullanarak komut alıyor, kimlik bilgisi topluyor ve Microsoft 365 trafiği içine gizleniyor.