Orange Tsai, Mayıs ayında Pwn2Own Berlin’de 175.000 dolar kazandıran Microsoft Edge saldırı zincirinin teknik ayrıntılarını 28 Ekim’de paylaştı.
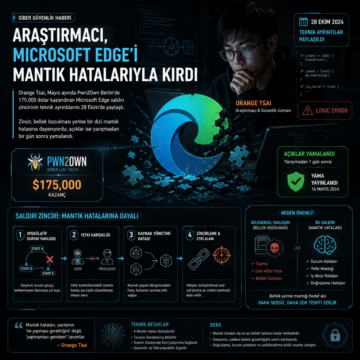


Orange Tsai, Mayıs ayında Pwn2Own Berlin’de 175.000 dolar kazandıran Microsoft Edge saldırı zincirinin teknik ayrıntılarını 28 Ekim’de paylaştı.
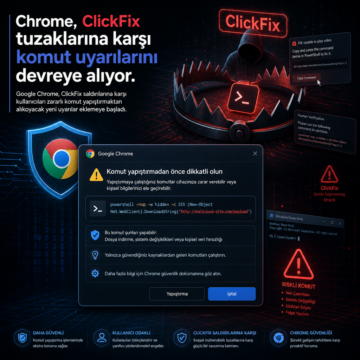
Google Chrome, ClickFix saldırılarına karşı kullanıcıları zararlı komut yapıştırmaktan alıkoyacak yeni uyarılar eklemeye başladı.
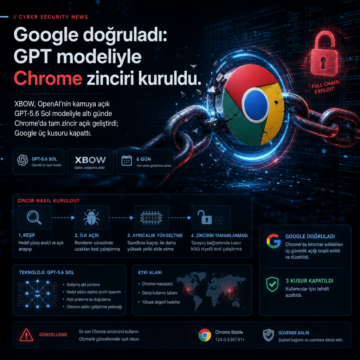
XBOW, OpenAI’nin kamuya açık GPT-5.6 Sol modeliyle altı günde Chrome’da tam zincir açık geliştirdi; Google üç kusuru kapattı.
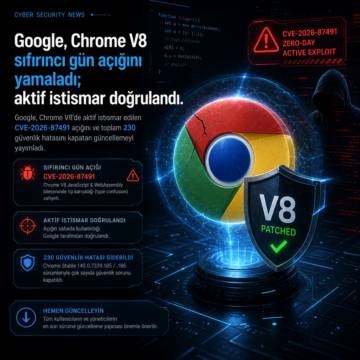
Google, Chrome V8’de aktif istismar edilen CVE-2026-87491 açığını ve toplam 230 güvenlik hatasını kapatan güncellemeyi yayımladı.
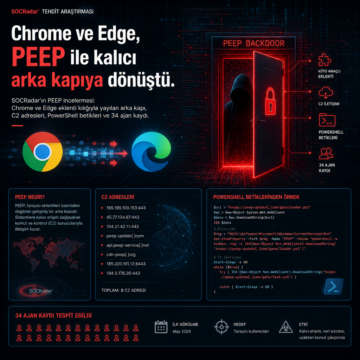
SOCRadar’ın PEEP incelemesi: Chrome ve Edge eklenti kılığıyla yayılan arka kapı, C2 adresleri, PowerShell betikleri ve 34 ajan kaydı.
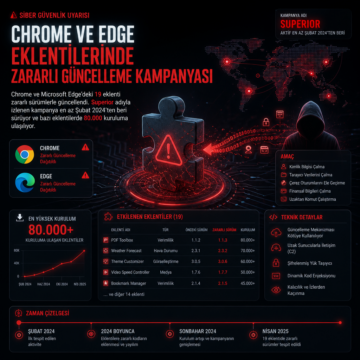
Chrome ve Microsoft Edge’deki 19 eklenti zararlı sürümlerle güncellendi.
CVE-2026-10702 olarak izlenen Firefox açığı, tek bir kötü amaçlı sayfa ziyaretiyle Tor Browser’da uzaktan kod çalıştırmaya kapı açıyor ve Mozilla bu hatayı Firefox 151.0.3 ile kapattı. Nebula Security, açığı IonStack zincirinin ilk adımı olarak kamuya açık istismar koduyla bir Android 17 ARM64 cihazda kullandığını, ikinci aşamada ise CVE-2026-43499 adlı GhostLock çekirdek açığının devreye girdiğini açıkladı.

Microsoft, Edge tarayıcı mağazasında gizli kötü amaçlı yazılım barındıran 119 eklentiyi kaldırdı. Zararlı kodlar, resim ve font dosyalarına steganografi ile saklanmıştı ve milyonlarca kullanıcıya ulaşmıştı. Bu durum, kimlik bilgisi hırsızlığı ve reklam dolandırıcılığı gibi tehditleri içeriyor; kullanıcıların eklentilerini kontrol etmeleri ve güvenlik önlemlerini artırmaları gerekiyor.
Google Chrome'un Gemini Live panelinde keşfedilen CVE-2026-0628 numaralı güvenlik açığı, kötü amaçlı uzantıların yetkilerini yükselterek kullanıcıların kamera, mikrofon ve dosya sistemine izinsiz erişim sağlamasına olanak tanıyor. Bu zafiyet, WebView bileşenindeki yetersiz politika uygulamasından kaynaklanıyor ve Ocak 2026'da yayımlanan güncellemelerle giderildi. Siber güvenlik uzmanları, benzer y
Google Chrome tarayıcısında CVE-2026-2441 kodlu yüksek riskli bir zero-day güvenlik açığı aktif olarak istismar ediliyor. Bu use-after-free hatası, özellikle kötü amaçlı hazırlanmış HTML sayfaları üzerinden uzaktan kod çalıştırılmasına olanak tanıyor. Kullanıcıların ve kurumların, ilgili yamaları hızla uygulayarak tarayıcılarını güncellemeleri kritik önem taşıyor.