Linux KSMBD’de CVSS 9.0 puanlı iki RCE açığı, kernel yamaları gelmeden kamuya açık listelerde duyuruldu.
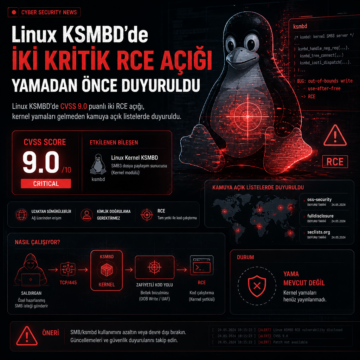


Linux KSMBD’de CVSS 9.0 puanlı iki RCE açığı, kernel yamaları gelmeden kamuya açık listelerde duyuruldu.
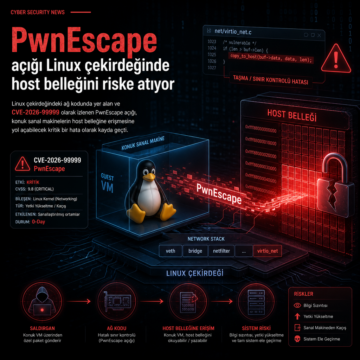
Linux çekirdeğindeki ağ kodunda yer alan ve CVE-2026-99999 olarak izlenen PwnEscape açığı, konuk sanal makinelerin host belleğine erişmesine yol…
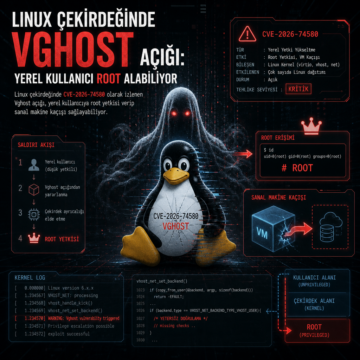
Linux çekirdeğinde CVE-2026-74580 olarak izlenen Vghost açığı, yerel kullanıcıya root yetkisi verip sanal makine kaçışı sağlayabiliyor.
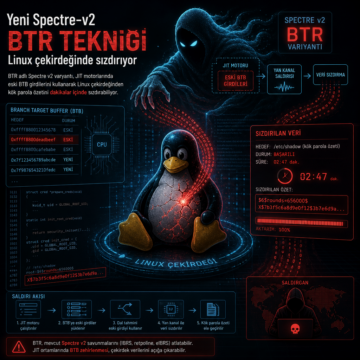
BTR adlı Spectre v2 varyantı, JIT motorlarında eski BTB girdilerini kullanarak Linux çekirdeğinden kök parola özetini dakikalar içinde sızdırabiliyor.
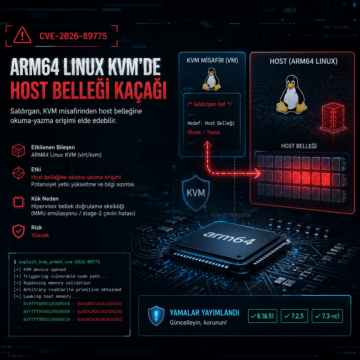
CVE-2026-89775, ARM64 Linux KVM’de host belleğine okuma-yazma erişimi sağlıyor. Yama 6.18.51, 7.2.5 ve 7.3-rc1’e geldi.
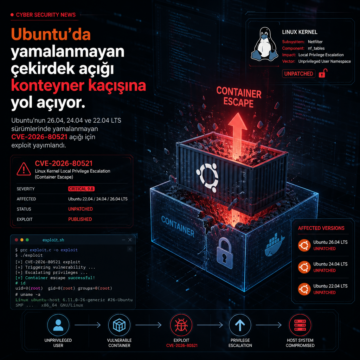
Ubuntu’nun 26.04, 24.04 ve 22.04 LTS sürümlerinde yamalanmayan CVE-2026-80521 açığı için exploit yayımlandı.
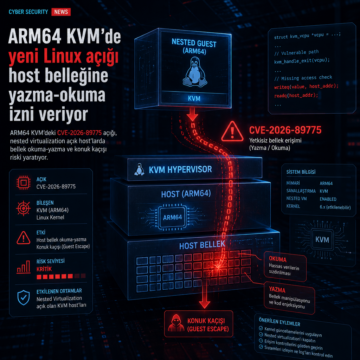
ARM64 KVM’deki CVE-2026-89775 açığı, nested virtualization açık host’larda bellek okuma-yazma ve konuk kaçışı riski yaratıyor.
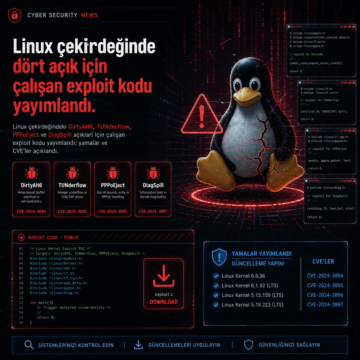
Linux çekirdeğindeki DirtyAH6, TUNderflow, PPPoEject ve DiagSpill açıkları için çalışan exploit kodu yayımlandı; yamalar ve CVE’ler açıklandı.
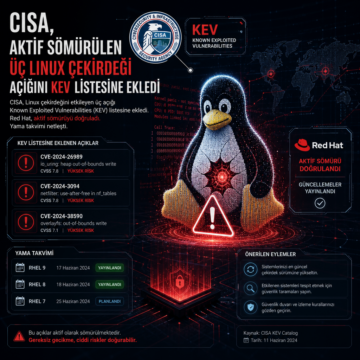
CISA, Linux çekirdeğini etkileyen üç açığı KEV listesine ekledi; Red Hat aktif sömürüyü doğruladı, yama takvimi de netleşti.
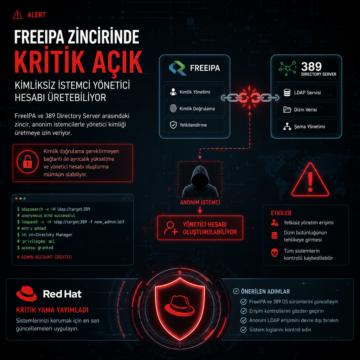
FreeIPA ve 389 Directory Server arasındaki zincir, anonim istemcilerle yönetici kimliği üretmeye izin veriyor. Red Hat kritik yama yayımladı.