Yapay zeka ajanlarının kurumsal ortamlarda artan kullanımı, erişim kontrolleri ve hesap verebilirlik mekanizmalarında ciddi zorluklar yaratıyor. Özellikle organizasyonel ajanların sahiplik ve onay süreçlerinin belirsizliği, güvenlik risklerini artırıyor. Bu haber, AI ajanlarının erişim modellerini, risklerini ve güvenlik ekiplerine yönelik pratik önerileri detaylandırıyor.
Etiket: Zero Trust
Yetim Hesaplar: Kurumsal Güvenlikte Gizli Tehdit ve 5 Kritik Önlem
Kurumsal ortamlarda terkedilmiş veya yönetilmeyen yetim hesaplar, siber saldırganlar için kritik bir arka kapı oluşturuyor. Bu hesaplar, özellikle insan olmayan kimlikler (NHI) ve AI ajanlarıyla birlikte, görünmez riskler barındırıyor. Sürekli kimlik denetimi ve gelişmiş telemetri yöntemleri, bu gizli tehditleri ortaya çıkararak güvenlik açıklarını azaltmada kilit rol oynuyor.
Anthropic’in Claude AI Sağlık Kayıtlarına Güvenli Erişim Özelliği Kullanıma Açıldı
Anthropic, yapay zeka destekli Claude AI modelini sağlık sektöründe kullanıma sundu. ABD'deki belirli aboneler, Apple Health ve Android Health Connect entegrasyonlarıyla sağlık verilerine güvenli erişim sağlayarak kişiselleştirilmiş tıbbi özetler ve analizler alabilecek. Bu gelişme, sağlık verilerinin gizliliği ve yapay zekanın güvenli kullanımı açısından önemli bir adım olarak değerlendiriliyor.
Üçüncü Taraf Uygulamalarda Gerekçesiz Hassas Veri Erişimi %64’e Yükseldi
Son analizler, üçüncü taraf uygulamaların %64'ünün iş gerekçesi olmadan hassas verilere erişim sağladığını ortaya koyuyor. Özellikle kamu, eğitim ve hükümet sektörlerinde artan kötü niyetli faaliyetler, güvenlik ekiplerinin bu risklere karşı daha kapsamlı önlemler almasını zorunlu kılıyor.
2025’te Siber Saldırılarda Yapay Zeka ve Temel Tehdit Vektörleri
Yapay zeka destekli siber saldırılar, karmaşık operasyonları küçük ekiplerin veya bireylerin yapabileceği seviyeye indirdi. 2025’te saldırganlar, tedarik zinciri saldırıları, phishing ve kötü amaçlı uzantılar gibi temel yöntemleri optimize ederek etkili olmaya devam ediyor. Bu durum, güvenlik ekiplerinin temel savunma mekanizmalarını güçlendirmesini zorunlu kılıyor.
İnsan Olmayan Kimliklerde Siber Güvenlik: 4 Kritik Adımda Koruma Stratejileri
İnsan olmayan kimlikler (NHİ) modern altyapılarda artan erişim yetkileriyle siber saldırıların yeni hedefi haline geliyor. Organizasyonlar, NHİ'leri insan kullanıcılarla eşdeğer şekilde yönetmek için sıfır güven ilkeleri ve otomatik kimlik bilgisi rotasyonu gibi yöntemleri benimsemeli. Bu haber, NHİ kaynaklı riskleri azaltmak için uygulanabilir stratejiler ve teknik önlemler sunuyor.
VS Code Türevlerinde Open VSX Kaydı Güvenlik Açığı ve Kötü Amaçlı Uzantı Riski
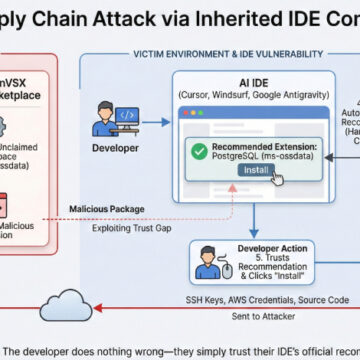
VS Code türevleri, Open VSX platformunda bulunmayan resmi olmayan uzantıları önererek tedarik zinciri riskine kapı aralıyor. Geliştiriciler, kötü amaçlı uzantıların önerilmesi sonucu kimlik bilgileri ve kaynak kodu sızıntısı gibi tehlikelerle karşı karşıya kalabiliyor. Siber güvenlik ekipleri, uzantı kaynaklarını doğrulamadan yüklememeye özen göstermeli.
Saldırı Yüzeyi Yönetiminde Gerçek ROI’yi Ölçmenin 3 Kritik Yolu
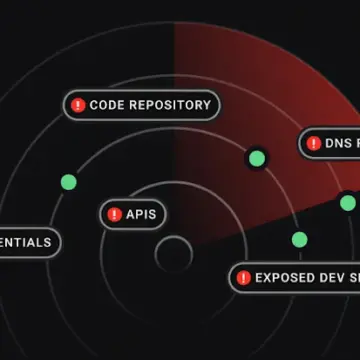
Saldırı yüzeyi yönetimi (ASM) programları, varlık keşfi ve uyarılarla dolu panolar sunsa da, gerçek risk azaltımını ölçmek çoğu zaman zordur. Etkili ROI, sadece varlık sayısındaki artışla değil, açıkların ne kadar hızlı sahiplenilip kapandığı ve riskli yolların azaltılmasıyla ortaya çıkar. Bu yazıda, ASM’de sonuç odaklı metriklerin önemi ve uygulanabilir öneriler ele alınıyor.
NVIDIA H100 ve H200 GPU’larında Performans ve Siber Güvenlik Riskleri: Derinlemesine Analiz
NVIDIA'nın H100 ve yeni nesil H200 GPU modelleri, yapay zeka ve yüksek performanslı bilgi işlem alanında önemli teknik yenilikler sunuyor. Ancak, bu güçlü donanımların yan kanal saldırıları gibi donanım tabanlı güvenlik açıklarına karşı riskleri bulunuyor. Siber güvenlik uzmanları için güncel sürücü yönetimi ve çok katmanlı koruma stratejileri kritik önem taşıyor.
MacBook Pro M5’in Siber Güvenlik Özellikleri ve Koruma Stratejileri
Apple’ın ARM tabanlı M5 çipiyle donatılan MacBook Pro, gelişmiş donanım ve yazılım güvenlik mekanizmalarıyla öne çıkıyor. Ancak, CVE-2023-XXXX ve CVE-2023-YYYY gibi raporlanan zafiyetler, düzenli güncellemeler ve kapsamlı güvenlik politikaları gerektiriyor. Siber güvenlik uzmanları için cihazın koruma katmanlarını güçlendirecek öneriler ve teknik detaylar bu haberde ele alınıyor.