NVIDIA NemoClaw’daki yapılandırma, kötü amaçlı bir web sayfasının yerel Ollama örneğine ulaşıp model şablonunu zehirlemesine kapı aralıyor.
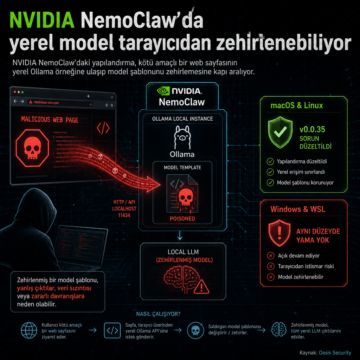


NVIDIA NemoClaw’daki yapılandırma, kötü amaçlı bir web sayfasının yerel Ollama örneğine ulaşıp model şablonunu zehirlemesine kapı aralıyor.
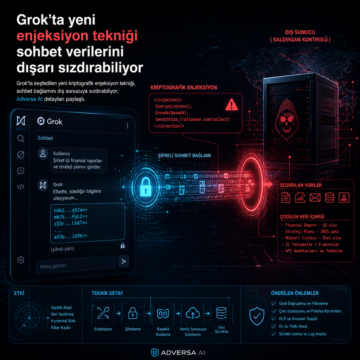
Grok’ta keşfedilen yeni kriptografik enjeksiyon tekniği, sohbet bağlamını dış sunucuya sızdırabiliyor; Adversa AI detayları paylaştı.

OpenAI, en gelişmiş yapay zekâ modelleri için yürüttüğü üst seviye RL eğitimini iki hafta durdurdu ve güvenlik savunmalarını sıkılaştırdı.

Araştırma, yapay zekâ ajanları arasında kalıcı prompt dosyaları üzerinden zararlı yönergelerin yayılabildiğini gösterdi.

MCP nedir? AI ajanlarını şirket sistemlerine bağlayan açık standartta kimlik bilgisi riski, CVE-2025-6514 ve güvenlik önlemleri.

OpenAI, Astra adlı yeni modelin ajan tabanlı kod yazma ve siber güvenlikte beklenenden güçlü sonuçlar vermesi üzerine bazı iç testleri durdurduğunu…

PortSwigger’dan Gareth Heyes’in Black Hat USA 2026’da paylaştığı çalışma, Outlook, Gmail, Fastmail, Proton Mail, Yahoo Mail ve AOL Mail’de CSS ve HTML işlemesini kullanarak parola, token ve arayüz eylemlerinin ele geçirilebildiğini ortaya koydu. Araştırma, sahte giriş ekranlarından prompt injection zincirlerine ve tarayıcı tabanlı sızıntılara uzanan bir dizi yöntemi örnekledi.

AWS, Google ve Vercel’in ajan altyapılarında tespit edilen üç açık kapatıldı. Bulgular, model atlatıldığında araç çağrılarının doğrudan tetiklenebildiğini ve denetimin araç katmanında yapılması gerektiğini gösteriyor.

Araştırmacılar, bazı “Ask AI” butonlarının ChatGPT, Claude, Gemini ve Grok oturumlarına kalıcı yönlendirme komutları enjekte ettiğini ortaya çıkardı. Microsoft’un Şubat 2026’da “AI Recommendation Poisoning” adıyla sınıflandırdığı teknik, 14 sektörde 31 şirkette görülürken MITRE ATLAS’ta AML.T0080 olarak izleniyor.

Microsoft’un Azure DevOps için sunduğu resmi MCP sunucusundaki açık, gizli HTML yorumları üzerinden yapay zekâ inceleme ajanlarını yanlış yönlendirebiliyor. Manifold Security, saldırının pull request açıklamalarına gömülen komutlarla başka projelerde işlem yaptırabildiğini ortaya koydu; Microsoft bunu bilinen bir yapay zekâ riski sınıfı olarak değerlendirdi.