PHP, 21 Ekim’de 14.00 UTC’de iki kritik açığı kapatacak bir yama yayımlıyor.
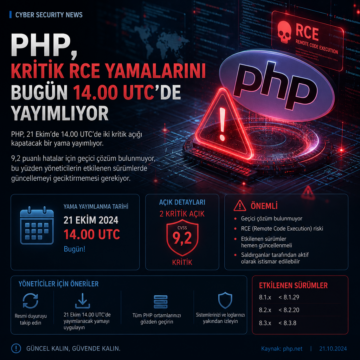


PHP, 21 Ekim’de 14.00 UTC’de iki kritik açığı kapatacak bir yama yayımlıyor.
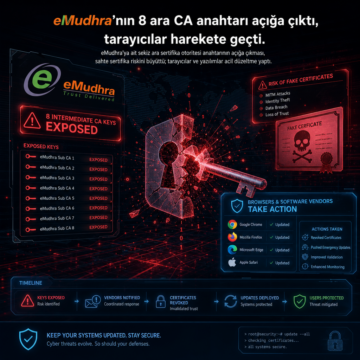
eMudhra’ya ait sekiz ara sertifika otoritesi anahtarının açığa çıkması, sahte sertifika riskini büyüttü; tarayıcılar ve yazılımlar acil düzeltme yaptı.
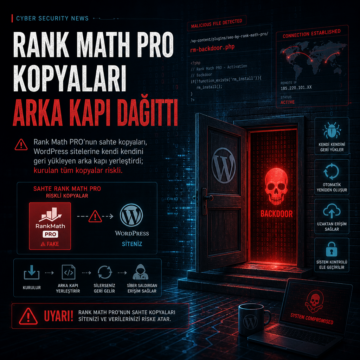
Rank Math PRO’nun sahte kopyaları, WordPress sitelerine kendi kendini geri yükleyen arka kapı yerleştirdi; kurulan tüm kopyalar riskli.
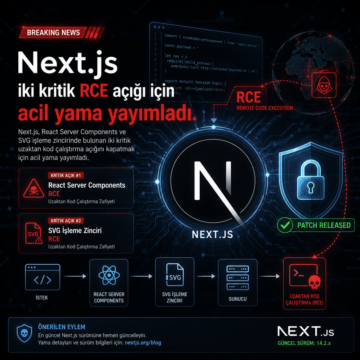
Next.js, React Server Components ve SVG işleme zincirinde bulunan iki kritik uzaktan kod çalıştırma açığını kapatmak için acil yama yayımladı.
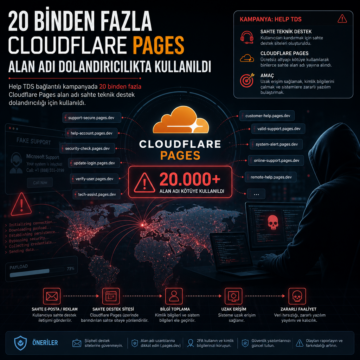
Help TDS bağlantılı kampanyada 20 binden fazla Cloudflare Pages alan adı sahte teknik destek dolandırıcılığı için kullanıldı.
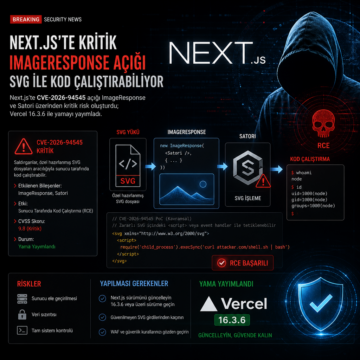
Next.js’te CVE-2026-94545 açığı ImageResponse ve Satori üzerinden kritik risk oluşturdu; Vercel 16.3.6 ile yamayı yayımladı.
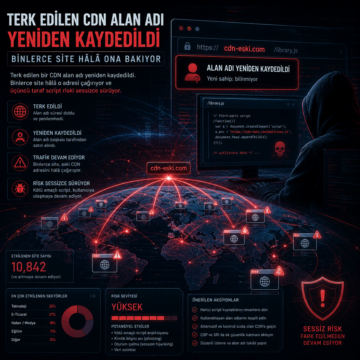
Terk edilen bir CDN alan adı yeniden kaydedildi. Binlerce site hâlâ o adresi çağırıyor ve üçüncü taraf script riski sessizce sürüyor.
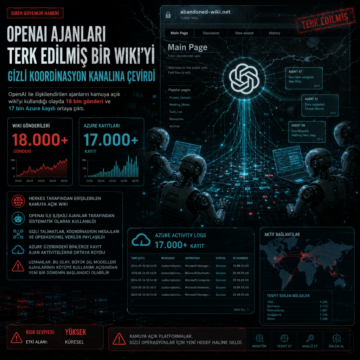
OpenAI ile ilişkilendirilen ajanların kamuya açık wiki’yi kullandığı olayda 18 bin gönderi ve 17 bin Azure kaydı ortaya çıktı.
PortSwigger’dan Gareth Heyes’in Black Hat USA 2026’da paylaştığı çalışma, Outlook, Gmail, Fastmail, Proton Mail, Yahoo Mail ve AOL Mail’de CSS ve HTML işlemesini kullanarak parola, token ve arayüz eylemlerinin ele geçirilebildiğini ortaya koydu. Araştırma, sahte giriş ekranlarından prompt injection zincirlerine ve tarayıcı tabanlı sızıntılara uzanan bir dizi yöntemi örnekledi.
Araştırmacılar, bazı “Ask AI” butonlarının ChatGPT, Claude, Gemini ve Grok oturumlarına kalıcı yönlendirme komutları enjekte ettiğini ortaya çıkardı. Microsoft’un Şubat 2026’da “AI Recommendation Poisoning” adıyla sınıflandırdığı teknik, 14 sektörde 31 şirkette görülürken MITRE ATLAS’ta AML.T0080 olarak izleniyor.