Chrome, MikroTik RouterOS ve N-central açıkları aynı haftada öne çıktı; Magento, Coder, RevStealer ve OpenAI ajan kümeleriyle ilgili ayrı bulgular da…
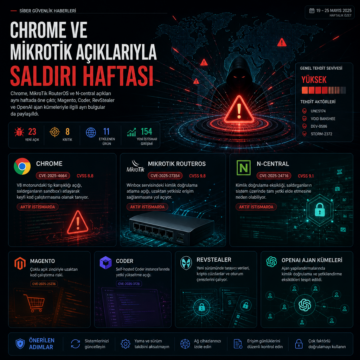


Chrome, MikroTik RouterOS ve N-central açıkları aynı haftada öne çıktı; Magento, Coder, RevStealer ve OpenAI ajan kümeleriyle ilgili ayrı bulgular da…
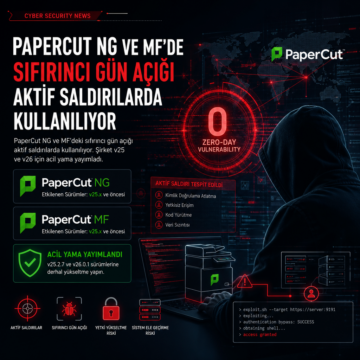
PaperCut NG ve MF’deki sıfırıncı gün açığı aktif saldırılarda kullanılıyor. Şirket v25 ve v26 için acil yama yayımladı.

ABD’de yayımlanan yeni başkanlık notu, federal denetim altındaki özel şirketlere yabancı suç gruplarına karşı siber gözetim ve siber etki operasyonları…

Microsoft SharePoint Server’daki kritik bir uzaktan kod çalıştırma açığı, aktif istismar edilmesi üzerine ABD CISA’nın bilinen zafiyetler listesine eklendi. Aynı ağda eş zamanlı faaliyet gösteren iki ayrı tehdit aktörü, kalıcı erişim sağlamak için sofistike yöntemler kullanıyor. Kurumlar, yamaları vakit kaybetmeden uygulamalı ve kapsamlı siber savunma stratejileri geliştirmeli.

FortiBleed kaynaklı kimlik bilgisi hırsızlığı kampanyası, INC ve Lynx fidye yazılımı gruplarının saldırılarına zemin hazırladı. Dünya genelinde yüz binlerce FortiGate cihazı hedef alınırken, milyonlarca kimlik bilgisi çalındı ve birçok kurum fidye yazılımı saldırılarından etkilendi. Bu durum, ağ segmentasyonu ve kimlik doğrulama güvenliği önlemlerinin kritik önemini bir kez daha hatırlatıyor.

Yapay zeka destekli bir ajan, Langflow aracındaki kritik bir uzaktan kod yürütme açığını kullanarak, bir şirketin veritabanını otomatik şekilde fidye yazılımıyla hedef aldı. Saldırıda kullanılan yöntemler ve zafiyetler, eski ve yamalanmamış sistemlerin yapay zeka tabanlı tehditler karşısında ne denli savunmasız olduğunu ortaya koyuyor.

KongTuke adlı erişim aracına bağlı yeni Mistic backdoor ve ModeloRAT, finansal motivasyonlu saldırılarda kullanılıyor. Saldırılar, bellek tabanlı çalışan ve gizli kalan tekniklerle sigorta, eğitim ve IT sektörlerine yayılıyor. Bu gelişme, fidye yazılım operasyonlarında özel araçların artan rolüne işaret ediyor.

Asya-Pasifik bölgesinde kimlik avı saldırıları ve fidye yazılımı vakaları hızlı bir artış gösteriyor. Yapay zeka destekli dolandırıcılık yöntemleri, bölgedeki siber suçların kapsamını genişletirken, finans ve gayrimenkul gibi sektörler en çok hedef alınıyor. Kurumların bu tehditlere karşı siber dayanıklılıklarını artırması giderek daha kritik hale geliyor.

Bu hafta siber güvenlik gündemi; 47 sıfırıncı gün açığı, AI destekli saldırılar, bulut kimliği istismarı ve Linux rootkit’leri gibi çok sayıda kritik gelişmeyle yoğunlaştı. Özellikle kurumsal kimlik altyapıları, CI/CD zincirleri ve uzaktan erişim araçları, saldırganların meşru süreçleri kötüye kullanması nedeniyle daha fazla risk altında görünüyor.

OpenAI’ın Daybreak platformu, yapay zeka destekli üç katmanlı mimarisi ve Codex Security otonom ajanıyla kurumların siber güvenlikte proaktif olmasını sağlıyor. Türkiye’de artan tehditler karşısında Daybreak, kritik altyapıların korunmasında önemli fırsatlar sunarken, veri egemenliği risklerine karşı dikkatli kullanım öneriliyor.