Etiket: phishing

Anasayfa » phishing » Sayfa 9
Hindistan’da Blackmoon Banka Truva Atı ve SyncFuture TSM Kötüye Kullanımıyla Yeni Vergi Oltalama Kampanyası
Yazı

Hindistan’da Blackmoon Banka Truva Atı ve SyncFuture TSM Kötüye Kullanımıyla Yeni Vergi Oltalama Kampanyası

Hindistan'da Gelir İdaresi kurumunu taklit eden oltalama e-postalarıyla yayılan Blackmoon banka truva atı ve SyncFuture TSM araçlarının kötüye kullanıldığı gelişmiş bir siber saldırı kampanyası tespit edildi. Tehdit aktörleri, kullanıcıları zararlı arşiv dosyalarını indirip çalıştırmaya ikna ederek kalıcı erişim sağlıyor ve hassas verileri sızdırıyor. Bu saldırı, özellikle finansal sektör ve kurum
2026’da CISO’lar İçin Kesinti Riskini Azaltacak 3 Kritik Strateji
Yazı

2026’da CISO’lar İçin Kesinti Riskini Azaltacak 3 Kritik Strateji

2026 yılında siber tehditlerin artan karmaşıklığı, CISO'ların operasyonel kesinti riskini azaltmak için yeni stratejiler geliştirmesini zorunlu kılıyor. Bu kapsamda, güncel ve doğrulanmış tehdit istihbaratının entegrasyonu, analistlerin yanlış pozitiflerden korunması ve tespitten yanıta hızlı geçişin sağlanması öncelikli hale geliyor. Bu adımlar, SOC ekiplerinin etkinliğini artırarak kritik altyap

Çin Destekli Hackerlar 2023’ten Beri PeckBirdy JavaScript C2 Çerçevesiyle Hedefte
Yazı

Çin Destekli Hackerlar 2023’ten Beri PeckBirdy JavaScript C2 Çerçevesiyle Hedefte

2023 yılından itibaren Çin yanlısı APT gruplarının kullandığı PeckBirdy adlı JavaScript tabanlı komut ve kontrol (C2) çerçevesi, özellikle Asya bölgesindeki hükümet kurumları, özel kuruluşlar ve kumar endüstrisi hedef alınarak kötü amaçlı faaliyetlerde kullanılıyor. Bu dinamik ve çoklu ortam destekli çerçeve, yaşam alanı ikili dosyalarını (LOLBins) kullanarak tespit edilmesi zor saldırılar gerçekl

CISA, 4 Kritik Yazılım Açığını KEV Kataloğuna Ekledi: Aktif İstismarlar ve Tedarik Zinciri Saldırısı
Yazı

CISA, 4 Kritik Yazılım Açığını KEV Kataloğuna Ekledi: Aktif İstismarlar ve Tedarik Zinciri Saldırısı

CISA, Synacor Zimbra, Versa Concerto SD-WAN, Vitejs ve eslint-config-prettier gibi popüler yazılımlarda tespit edilen dört güvenlik açığını Bilinen İstismar Edilen Açıklar (KEV) kataloğuna dahil etti. Özellikle tedarik zinciri saldırısı içeren eslint-config-prettier açığı, npm ekosisteminde ciddi riskler oluşturuyor. Kurumların 12 Şubat 2026 tarihine kadar gerekli yamaları uygulaması gerekiyor.

Microsoft Office’te Kritik Güvenlik Açığı: CVE-2026-21509 İçin Acil Güncelleme Yayınlandı
Yazı

Microsoft Office’te Kritik Güvenlik Açığı: CVE-2026-21509 İçin Acil Güncelleme Yayınlandı

Microsoft Office uygulamalarında tespit edilen CVE-2026-21509 kodlu güvenlik açığı, yetkisiz saldırganların yerel güvenlik önlemlerini aşmasına olanak tanıyor. Özellikle Office 2016 ve 2019 kullanıcıları için kritik olan bu zafiyet, özel hazırlanmış dosyalar yoluyla istismar edilebiliyor ve acilen yamalanması gerekiyor.

Kimlik Avı Yoluyla LogMeIn RMM Kurulumunda Kalıcı Erişim Sağlayan Yeni Saldırı Taktikleri
Yazı

Kimlik Avı Yoluyla LogMeIn RMM Kurulumunda Kalıcı Erişim Sağlayan Yeni Saldırı Taktikleri

Son dönemde ortaya çıkan bir kimlik avı kampanyasında, saldırganlar LogMeIn'in Uzaktan İzleme ve Yönetim (RMM) aracını kullanarak kurban sistemlerde kalıcı erişim sağlıyor. Bu yöntem, özellikle BT yöneticilerinin kimlik bilgilerini hedef alıyor ve sahte davet e-postalarıyla kimlik bilgileri ele geçirildikten sonra RMM araçları kötüye kullanılıyor. Siber güvenlik ekiplerinin bu tür yetkisiz RMM kur

Rus ELECTRUM Grubunun Polonya Elektrik Şebekesine Yönelik Karmaşık Siber Saldırısı
Yazı

Rus ELECTRUM Grubunun Polonya Elektrik Şebekesine Yönelik Karmaşık Siber Saldırısı

Aralık 2025’te Polonya elektrik şebekesine yönelik gerçekleştirilen siber saldırı, Rus devlet destekli ELECTRUM grubunun operasyonel teknoloji (OT) sistemlerine erişimi ve bazı ekipmanları kalıcı olarak devre dışı bırakmasıyla dikkat çekti. Saldırı, dağıtılmış enerji kaynaklarını hedef alarak enerji sektöründe yeni nesil tehditlerin altını çizdi.

2025 Siber Tehditleri: Darknet Operasyonları, Yeni RCE Zafiyetleri ve Gelişen Kripto Dolandırıcılıkları
Yazı

2025 Siber Tehditleri: Darknet Operasyonları, Yeni RCE Zafiyetleri ve Gelişen Kripto Dolandırıcılıkları

2025'in son çeyreğinde siber suç ekosisteminde önemli hareketlilik yaşandı; FBI'ın RAMP forumunu kapatması, WhatsApp gizlilik iddiaları ve Linux kernelinde kritik bir açığın KEV kataloğuna eklenmesi öne çıktı. Ayrıca, fidye yazılımı saldırılarının artışı, yeni oltalama kampanyaları ve kuantum sonrası şifreleme adaptasyonu gibi gelişmeler, güvenlik profesyonelleri için yeni tehdit ve savunma alanla

Fortinet Güvenlik Duvarı Açıkları ve Yapay Zeka Destekli Kötü Amaçlı Yazılımlar Dahil 2025 Siber Tehditleri
Yazı

Fortinet Güvenlik Duvarı Açıkları ve Yapay Zeka Destekli Kötü Amaçlı Yazılımlar Dahil 2025 Siber Tehditleri

2025 yılında Fortinet güvenlik duvarlarında yamalanmamış kritik açıkların istismar edilmesi, yapay zeka ile geliştirilen yeni nesil kötü amaçlı yazılımlar ve gelişmiş oltalama teknikleri siber dünyada öne çıktı. Bu tehditler, kurumsal ağlardan geliştirici ortamlarına kadar geniş bir yelpazede etkili olurken, güvenlik ekiplerinin hızlı ve kapsamlı önlemler alması gerekliliğini ortaya koyuyor.

WhatsApp’tan Hedefli Kullanıcılar İçin Yeni Karantina Güvenlik Modu ve Rust Tabanlı Medya Koruması
Yazı

WhatsApp’tan Hedefli Kullanıcılar İçin Yeni Karantina Güvenlik Modu ve Rust Tabanlı Medya Koruması

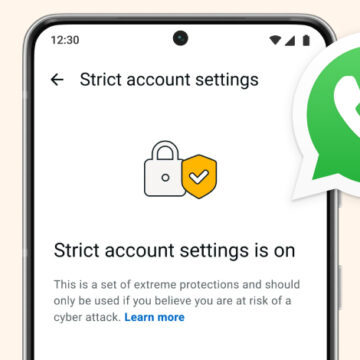
WhatsApp, gazeteciler ve kamuya açık kişiler gibi yüksek riskli kullanıcıları gelişmiş casus yazılım saldırılarına karşı korumak için yeni bir karantina tarzı güvenlik modu duyurdu. Ayrıca, medya paylaşımında Rust programlama dili kullanılarak bellek güvenliği artırıldı. Bu adımlar, uygulamanın güvenlik mimarisini güçlendirirken, özellikle hedefli saldırılara karşı kritik bir savunma katmanı oluşt