Tarayıcı saldırıları 2026’da öne çıkıyor: ClickFix, AiTM kimlik avı, OAuth avı ve oturum ele geçirme teknikleri dikkat çekiyor.
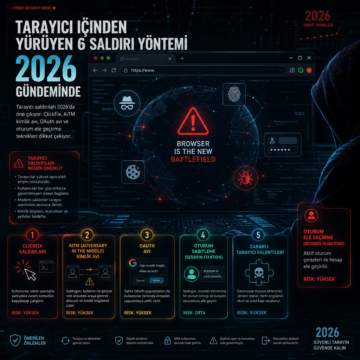


Tarayıcı saldırıları 2026’da öne çıkıyor: ClickFix, AiTM kimlik avı, OAuth avı ve oturum ele geçirme teknikleri dikkat çekiyor.
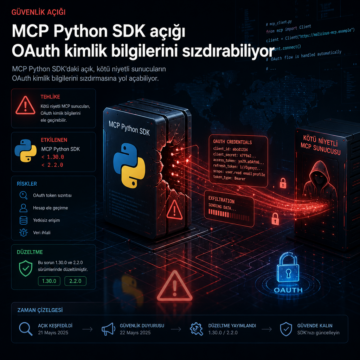
MCP Python SDK’daki açık, kötü niyetli sunucuların OAuth kimlik bilgilerini sızdırmasına yol açabiliyor. Düzeltme 1.30.0 ve 2.2.0 sürümlerinde.
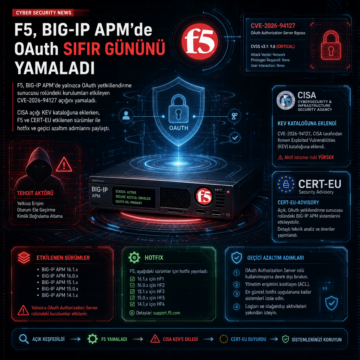
F5, BIG-IP APM’de yalnızca OAuth yetkilendirme sunucusu rolündeki kurulumları etkileyen CVE-2026-94127 açığını yamaladı.
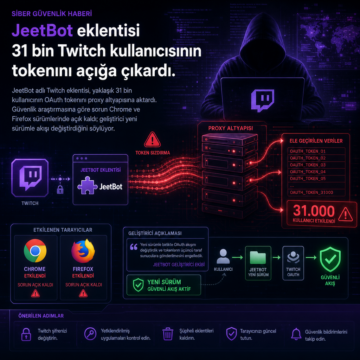
JeetBot adlı Twitch eklentisi, yaklaşık 31 bin kullanıcının OAuth tokenını proxy altyapısına aktardı.
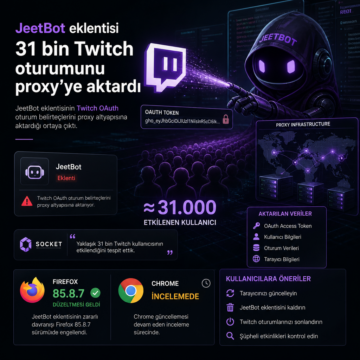
JeetBot eklentisinin Twitch OAuth oturum belirteçlerini proxy altyapısına aktardığı ortaya çıktı.
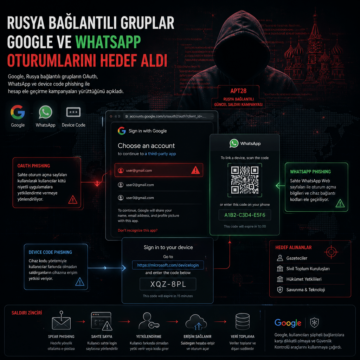
Google, Rusya bağlantılı grupların OAuth, WhatsApp ve device code phishing ile hesap ele geçirme kampanyaları yürüttüğünü açıkladı.

Cihaz kodu oltalaması 2026’nın ilk aylarında hem saldırı sayısı hem de kit çeşitliliği açısından hızlı bir yükseliş gösterdi. Push Security ve diğer kurumların verileri, tekniğin Microsoft dışındaki platformlara da uzanan, yetkilendirme katmanını hedefleyen standart bir phishing-as-a-service aracına dönüştüğünü ortaya koyuyor.

Yanlış yapılandırılmış bir sunucu, Microsoft 365 kullanıcılarını hedef alan üç farklı Evilginx tabanlı kimlik avı kampanyasının ortaya çıkmasını sağladı. Kampanyalar, çok faktörlü doğrulamayı aşmak için iki farklı teknik kullanıyor ve özellikle kurumsal e-posta hesaplarını hedefliyor. Uzmanlar, koşullu erişim politikalarının güçlendirilmesinin bu saldırılara karşı kritik önemde olduğunu belirtiyor.

Haziran 2026'da gerçekleştirilen büyük çaplı bir şifre saldırısı, 64 organizasyona ait 78 Microsoft hesabının ele geçirilmesine neden oldu. Saldırganlar, eski OAuth yöntemi ROPC'yi kullanarak çok faktörlü kimlik doğrulama önlemlerini aşmayı başardı. Kurumların, MFA politikalarını kapsamlı hale getirip Azure CLI erişimlerini kısıtlaması kritik önem taşıyor.

Yeni analizler, saldırganların MFA’yı doğrudan kırmak yerine OAuth izin ekranlarını hedef alarak Microsoft 365 ve benzeri SaaS ortamlarında kalıcı erişim elde ettiğini gösteriyor. Bu yöntem, özellikle kurumsal e-posta, bulut depolama ve üçüncü taraf entegrasyonları kullanan ekipler için ciddi risk oluşturuyor. Kimlik doğrulama kadar onay ve token yönetimi de artık güvenlik programının merkezinde yer almak zorunda.