BeyondTrust'un uzaktan destek ve ayrıcalıklı erişim yazılımlarında kritik yetki atlama açıkları ortaya çıktı. Bu zafiyetler, yetkisiz kişilerin kimlik doğrulama sürecini atlayarak yüksek ayrıcalıklı hesaplara erişmesine izin veriyor. Kullanıcıların acilen yayımlanan güncellemeleri uygulaması güvenlik için büyük önem taşıyor.
Etiket: Kimlik Doğrulama
Citrix NetScaler’da 6 Kritik Güvenlik Açığına Yama Geldi
Citrix NetScaler ürünlerinde tespit edilen altı önemli güvenlik açığı, yetkisiz dosya erişimi ve hizmet kesintisi riskleri barındırıyor. Kullanıcıların, yayımlanan yamaları acilen uygulaması ve HTTP/2 yapılandırmalarını gözden geçirmesi öneriliyor. Bu zafiyetler, özellikle SAML kimlik doğrulama süreçlerinde bellek taşması ve bellek okuması sorunlarına dayanıyor.
SimpleHelp CVE-2026-48558 Açığıyla TaskWeaver ve Djinn Stealer Saldırıları Artıyor
SimpleHelp uzaktan yönetim yazılımındaki kritik bir kimlik doğrulama açığı, saldırganların TaskWeaver ve Djinn Stealer zararlısını dağıtmasına olanak sağladı. Bu zararlılar Windows, macOS ve Linux sistemlerde bulut servisleri, AI platformları ve kripto cüzdanları dahil geniş çapta veri çalıyor. Uzmanlar, yamaların hızla uygulanması ve MFA süreçlerinin güçlendirilmesi gerektiğine dikkat çekiyor.
Borsa Yöneticisinin Outlook Posta Kutusuna 5 Ay Süren Gizli Siber Casusluk
Bir borsa yöneticisinin Outlook posta kutusu, beş ay boyunca fark edilmeden casusluk amaçlı izlendi. Saldırganlar, sistemde yüksek ayrıcalıklarla çalışarak kritik finansal bilgileri ve iletişim verilerini düzenli aralıklarla dışarı aktardı. Bu olay, e-posta güvenliği ve bulut veri sızıntılarına karşı sürekli izleme ve güçlü kimlik doğrulama önlemlerinin önemini ortaya koyuyor.
Dashlane Kullanıcılarına Yönelik Kaba Kuvvet Saldırısında 20’den Az Hesabın Şifreli Kasası İndirildi
2026 Mayıs ayında gerçekleşen bir kaba kuvvet saldırısı sonucunda, Dashlane kullanıcılarından 20’den azının şifreli kasaları indirildi. Saldırı, iki faktörlü kimlik doğrulama korumasını aşmayı hedefledi ancak ana şifre olmadan kasalara erişim mümkün değil. Kullanıcıların 2FA’yı etkinleştirmeleri ve güçlü ana şifreler kullanmaları kritik önem taşıyor.
PAN-OS GlobalProtect’te Kimlik Doğrulama Atlatma Zafiyeti Aktif İstismar Ediliyor
PAN-OS GlobalProtect bileşenlerinde kritik bir kimlik doğrulama atlatma zafiyeti (CVE-2026-0257) aktif olarak istismar edilmektedir. Bu açık, yetkisiz VPN bağlantıları yoluyla kurumsal ağlara erişim sağlanmasına imkan tanımaktadır. Siber güvenlik ekiplerinin, yamaları acilen uygulaması ve kimlik doğrulama mekanizmalarını güçlendirmesi gerekmektedir.
Sahtekarların ve Hackerların Aldatma Tekniklerinden Siber Güvenlik Dersleri
Sanat sahtekarlığından ilham alan siber saldırganlar, sosyal mühendislik ve teknik aldatma yöntemlerini geliştiriyor. Bu durum, özellikle finans ve kültürel kurumlar gibi yüksek değerli hedeflerde e-posta güvenliği ve kimlik doğrulama önlemlerinin önemini artırıyor. Siber güvenlik profesyonelleri için bu tür taktiklerin analiz edilmesi, etkili savunma stratejileri geliştirmek adına kritik bir gere
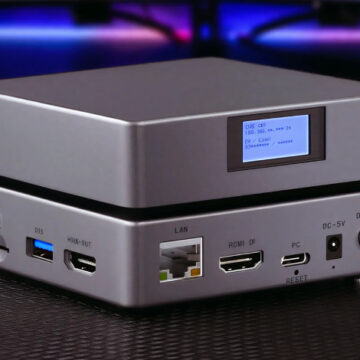
9 Kritik IP KVM Açığı: Kimlik Doğrulamasız Root Erişimi ve Uzaktan Kod Çalıştırma Tehlikesi
Son analizler, dört farklı IP KVM cihazında kimlik doğrulaması olmadan root erişimi sağlayan ve rastgele kod çalıştırmaya imkan veren dokuz kritik güvenlik açığını ortaya koydu. Bu zafiyetler, BIOS/UEFI seviyesinde uzaktan kontrol imkanı sunan cihazların sistem güvenliğini ciddi şekilde tehdit ediyor. Siber güvenlik ekipleri için kapsamlı önlemler alınması gerekiyor.
4 Adımda SaaS Uygulamalarını Bot Saldırılarına Karşı Korumak
SaaS platformları, sahte kayıtlar, kimlik bilgisi doldurma ve API kazıma gibi bot kaynaklı saldırılarla karşı karşıya. Bu tehditlere karşı kendi kendine barındırılan web uygulama güvenlik duvarları (WAF) uygulamaları, trafiği gerçek zamanlı analiz ederek ve hız sınırlamaları uygulayarak koruma sağlıyor. Güvenlik ekipleri için bot saldırılarını tespit ve engelleme süreçlerinde yeni yaklaşımlar önem
OAuth Yönlendirme Kötüye Kullanımıyla Hükümet Hedeflerine Zararlı Yazılım Saldırısı
Son dönemde OAuth protokolündeki URL yönlendirme mekanizmasının kötüye kullanılmasıyla, özellikle hükümet ve kamu sektörü hedef alınan zararlı yazılım kampanyaları tespit edildi. Bu saldırılar, kimlik tabanlı oltalama teknikleriyle kullanıcıları kötü amaçlı altyapılara yönlendirerek cihazların enfekte olmasına yol açıyor. Siber güvenlik ekiplerinin bu yeni tehditlere karşı önlem alması kritik önem