Google, Android TV kutularındaki x.cpe arka kapısıyla yayılan BadBox operasyonunu dağıttı; 1,3 milyondan fazla cihazın etkilendiği hesaplanıyor.
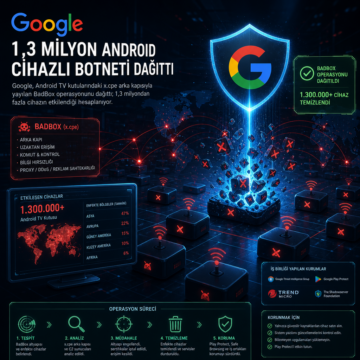


Google, Android TV kutularındaki x.cpe arka kapısıyla yayılan BadBox operasyonunu dağıttı; 1,3 milyondan fazla cihazın etkilendiği hesaplanıyor.
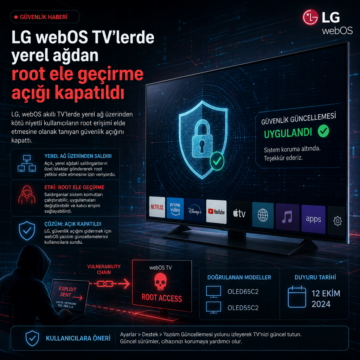
LG webOS akıllı TV’lerde yerel ağdan root ele geçirmeye yol açan açığı kapattı; iki modelde doğrulanan zincir 12 Ekim’de duyuruldu.
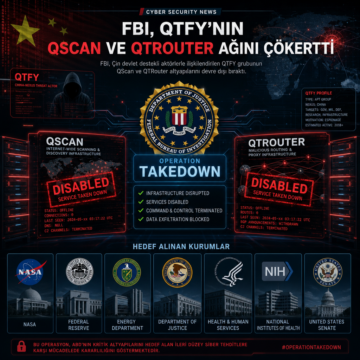
FBI, Çin devlet destekli aktörlerle ilişkilendirilen QTFY grubunun QScan ve QTRouter altyapılarını devre dışı bıraktı.

Birmingham Üniversitesi ve Fuzzware’in araştırması, SIM kartların bazı hücresel IoT modemlerinde RUN AT komutunu tetikleyebildiğini ve 26 cihazın 9’unda…

FCC, siber risk gerekçesiyle yabancı üretim bazı robot ve güç inverterlerinin yeni onaylarını durdurdu. Karar, teknik eşikleri ve uzaktan bağlantı bileşenlerini esas alıyor; daha önce onaylanan modeller ile mevcut kullanıcılar kapsam dışında kalıyor.

AryStinger zararlısı, 4.300’den fazla eski nesil yönlendiriciyi ele geçirerek siber saldırıların ilk aşamasında keşif ve proxy ağı olarak kullanıyor. Özellikle 2012-2015 dönemine ait Realtek tabanlı cihazlar hedef alınırken, ikinci bir varyant NAS cihazlarını da etkiliyor. Bu durum, güncellenmeyen eski donanımların siber tehditler karşısında kritik zayıflık oluşturduğunu ortaya koyuyor.

Kanada’da bir kişi, Kimwolf adlı DDoS botnet’inin yönetimi ve kiralık saldırı modeliyle bağlantılı suçlamalarla gözaltına alındı. Soruşturma, IoT cihazlarının nasıl botnet altyapısına dönüştürüldüğünü ve bu ağların dünya genelinde yüksek hacimli DDoS saldırılarında nasıl kullanıldığını ortaya koyuyor. Olay, kurumlar için ağ segmentasyonu, log korelasyonu ve DDoS hazırlığının önemini yeniden gündeme taşıyor.
2025’in son çeyreğinde ortaya çıkan çeşitli siber saldırılar, hem devlet destekli hem de organize suç gruplarının yeni taktiklerini gözler önüne serdi. Google Pixel 9’da sıfır tıklama açığı, Çin internetinde binlerce aktif C2 sunucusu ve kripto dolandırıcılıklarındaki rekor artış, küresel siber güvenlik ortamını zorlamaya devam ediyor. Bu gelişmeler, kurumların e-posta güvenliği, ağ segmentasyonu
2025 sonunda ortaya çıkan RondoDox botneti, kritik React2Shell (CVE-2025-55182) güvenlik açığını kullanarak dünya genelinde özellikle Next.js tabanlı sunucular ve IoT cihazlarını hedef alıyor. ABD, Almanya ve Fransa başta olmak üzere birçok ülkede etkili olan bu saldırı, otomatik tarama ve kripto madenciliği gibi zararlı faaliyetlerle yayılıyor. Siber güvenlik ekipleri için kapsamlı önlemler hayat
Son dönemde, özellikle üretim ve devlet kurumlarını hedef alan gelişmiş yükleyici kampanyaları, yapay zeka destekli sohbet botu ve blok zinciri açıkları ile birlikte ciddi tehditler oluşturuyor. Güney Kore’den Kuzey Kore’ye, Avrupa’dan Orta Doğu’ya uzanan saldırılar, hem kurumsal hem de tüketici teknolojilerinde yeni riskler doğuruyor. Siber güvenlik ekiplerinin bu karmaşık tehditlere karşı farkın