Apple, iMessage grup sohbeti ve Bluetooth eşleştirme açıklarını kapatan güncellemeler yayımladı; Brotli hatası da yamalandı.


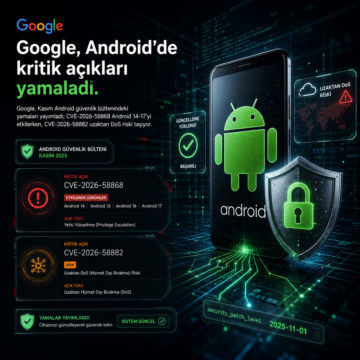
Google, Kasım Android güvenlik bültenindeki yamaları yayımladı; CVE-2026-58868 Android 14-17’yi etkilerken, CVE-2026-58882 uzaktan DoS riski taşıyor.
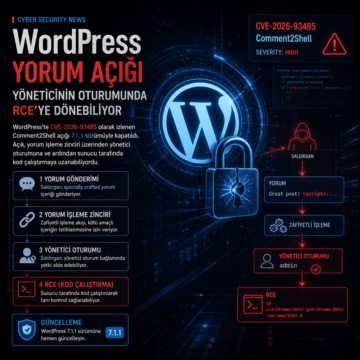
WordPress’te CVE-2026-93485 olarak izlenen Comment2Shell açığı 7.1.1 sürümüyle kapatıldı.
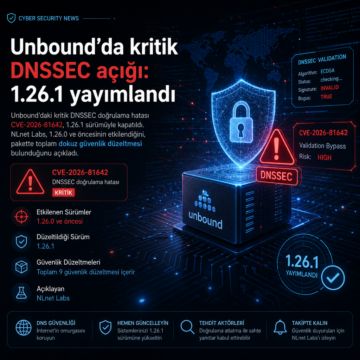
Unbound’daki kritik DNSSEC doğrulama hatası CVE-2026-81642, 1.26.1 sürümüyle kapatıldı.
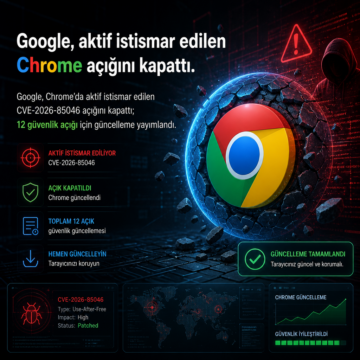
Google, Chrome’da aktif istismar edilen CVE-2026-85046 açığını kapattı; 12 güvenlik açığı için güncelleme yayımlandı.

BeyondTrust'un uzaktan destek ve ayrıcalıklı erişim yazılımlarında kritik yetki atlama açıkları ortaya çıktı. Bu zafiyetler, yetkisiz kişilerin kimlik doğrulama sürecini atlayarak yüksek ayrıcalıklı hesaplara erişmesine izin veriyor. Kullanıcıların acilen yayımlanan güncellemeleri uygulaması güvenlik için büyük önem taşıyor.

Magento platformunda kullanılan Mirasvit Cache Warmer eklentisinde kritik bir uzaktan kod yürütme açığı (CVE-2026-45247) tespit edildi ve aktif olarak istismar ediliyor. Bu zafiyet, kimlik doğrulaması olmadan kötü amaçlı PHP nesneleri ile saldırganların sunucuda rastgele kod çalıştırmasına olanak sağlıyor. Kurumsal ve e-ticaret sistemleri için acil yama ve güvenlik önlemleri kritik önem taşıyor.

WP Maps Pro WordPress eklentisinde bulunan kritik bir yetki yükseltme açığı, saldırganların doğrulanmamış şekilde yönetici hesapları oluşturmasına imkan tanıyor. Bu zafiyet, 6.1.0 ve önceki sürümleri kullanan tüm siteleri etkiliyor ve aktif olarak istismar ediliyor. Site yöneticilerinin en kısa sürede eklentiyi güncellemeleri hayati önem taşıyor.
Apple, Coruna exploit kitinin hedef aldığı WebKit güvenlik açığını gidermek için eski iOS ve iPadOS sürümlerine önemli yamalar yayınladı. Bu güncellemeler, iOS 13 ile 17.2.1 arasında çalışan cihazlarda bellek bozulması ve rastgele kod çalıştırma risklerini azaltıyor. Siber güvenlik uzmanları, bu tür gelişmiş tehditlere karşı kapsamlı yama yönetimi ve saldırı tespiti önlemlerinin önemine dikkat çek
FileZen dosya transfer yazılımında kritik bir OS komut enjeksiyonu açığı (CVE-2026-25108) tespit edildi ve bu zafiyetin aktif olarak kullanıldığı doğrulandı. Etkilenen sürümler için acil güncelleme önerilirken, saldırganların web arayüzü üzerinden kullanıcı ayrıcalıklarıyla sisteme sızabildiği bildirildi. Siber güvenlik ekiplerinin saldırı zincirini anlaması ve önlem alması kritik önem taşıyor.