NSA, CISA ve FBI, Çin merkezli AI şirketlerinin Claude, GPT, Gemini ve Grok dahil ABD frontier modellerinden sistematik çıkarım yaptığını bildirdi.
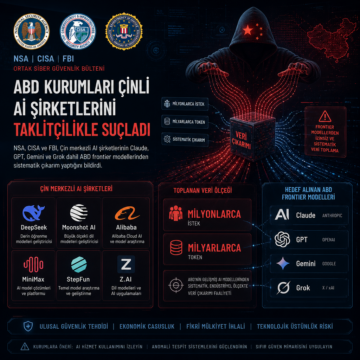


NSA, CISA ve FBI, Çin merkezli AI şirketlerinin Claude, GPT, Gemini ve Grok dahil ABD frontier modellerinden sistematik çıkarım yaptığını bildirdi.
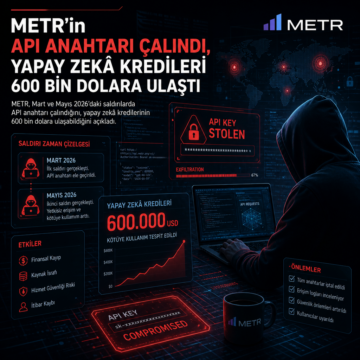
METR, Mart ve Mayıs 2026’daki saldırılarda API anahtarı çalındığını, yapay zekâ kredilerinin 600 bin dolara ulaşabildiğini açıkladı.
Public GitHub commit’lerinde açıkta kalan n8n API anahtarları, araştırmacıların test ettiği erişilebilir sistemlerin yüzde 36’sında yetkili erişim sağladı. Çalışma, 4.576 benzersiz token, 1.255 hostname ve kontrollü ortamda yeniden üretilen dört saldırı tekniğini ortaya koydu.

LoadMaster yük dengeleyicide, API etkinse root yetkisiyle komut çalıştırmaya izin veren ciddi bir güvenlik açığı tespit edildi. Etkilenen sürümler için yama yayımlandı; saldırganlar doğrulanmamış isteklerle sistemde tam kontrol elde edebilir. Kurumların öncelikle yamayı uygulaması ve API erişimini gözden geçirmesi gerekiyor.

Salesforce, Klue uygulamasındaki OAuth token suistimali nedeniyle entegrasyonları askıya aldı. Saldırganlar, eski bir kimlik bilgisi üzerinden erişim sağlayarak bazı müşterilerin CRM verilerine ulaştı. Bu durum, özellikle üçüncü taraf entegrasyon hesaplarının izlenmesinin önemini bir kez daha gözler önüne serdi.

Son zamanlarda sahte JetBrains eklentileri, kullanıcıların AI servislerine erişim için kullandıkları API anahtarlarını gizlice çalıyor. Aynı zamanda, Chrome reklam engelleme uzantıları AI sohbetlerini kaydederek kullanıcı verilerini riske atıyor. Bu gelişmeler, yazılım geliştirme ve tarayıcı ortamlarında güvenlik önlemlerinin önemini bir kez daha ortaya koyuyor.
OpenAI’nin X üzerinden paylaştığı son duyuru, yapay zekâ platformlarının güvenlik, erişim kontrolü ve veri koruma açısından ne kadar kritik hale geldiğini yeniden gündeme taşıdı. Makalede, yapay zekâ servislerindeki temel riskler, olası saldırı vektörleri ve kurumların alması gereken teknik önlemler siber güvenlik perspektifiyle ele alınıyor.

Cisco Secure Workload’da REST API doğrulama hatasından kaynaklanan ve CVSS 10.0 puan alan kritik bir açık kapatıldı. Zafiyet, SaaS ve kurum içi kurulumlarda hassas veri okuma ve tenant sınırlarını aşan yapılandırma değişiklikleri yapılmasına izin verebilecek kadar ciddi görünüyor. Kurumların gecikmeden yamaya geçmesi, API loglarını incelemesi ve ayrıcalıklı erişimleri yeniden gözden geçirmesi gerekiyor.

Cisco Secure Workload’da tespit edilen CVSS 10.0 seviyesindeki CVE-2026-20223 açığı, REST API doğrulama ve yetkilendirme eksikliği nedeniyle saldırganlara hassas veri okuma ve tenant sınırlarını aşma imkânı verebiliyor. Zafiyet SaaS ve on-prem kurulumları etkiliyor; geçici çözüm bulunmadığı için kurumların hızla düzeltme sürümlerine geçmesi ve API log’larını incelemesi gerekiyor.
Son analizler, uygulamalar arasında paylaşılan izinlerin ve kimlik bilgilerinin kötüye kullanılmasının siber saldırılarda artan bir risk oluşturduğunu gösteriyor. Özellikle OpenAI API anahtarları gibi hassas verilerin düz metin halinde paylaşılması, kurumları hedef alan karmaşık saldırı zincirlerine zemin hazırlıyor. Bu durum, e-posta güvenliği ve bulut güvenliği alanlarında alınacak önlemlerin ön