TOTOLINK EX200 yönlendiricisinde yazılım yükleme işleyicisinde tespit edilen CVE-2025-65606 numaralı kritik güvenlik açığı, yetkili kullanıcıların cihazda kimlik doğrulaması olmadan root erişimi sağlayan telnet servisini başlatmasına olanak tanıyor. Ürün için yama yayınlanmamış olması, kullanıcıların cihazlarını yetkisiz erişimlere karşı savunmasız bırakıyor.
Kategori: Zafiyetler
Veeam Backup & Replication’da 4 Kritik RCE Açığı ve Güvenlik Önlemleri
Veeam Backup & Replication ürününde CVSS 9.0 puanlı kritik bir uzaktan kod çalıştırma (RCE) açığı dahil olmak üzere dört önemli zafiyet tespit edildi ve 13.0.1.1071 sürümüyle giderildi. Yedekleme ve bant operatörü rollerini hedef alan bu açıklardan faydalanılması, yüksek ayrıcalıklı erişim nedeniyle ciddi risk oluşturuyor. Siber güvenlik ekiplerinin ilgili yamaları hızla uygulaması ve kapsamlı güv
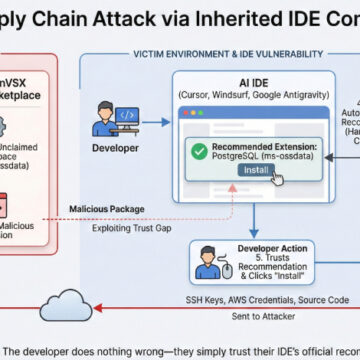
VS Code Türevlerinde Open VSX Kaydı Güvenlik Açığı ve Kötü Amaçlı Uzantı Riski
VS Code türevleri, Open VSX platformunda bulunmayan resmi olmayan uzantıları önererek tedarik zinciri riskine kapı aralıyor. Geliştiriciler, kötü amaçlı uzantıların önerilmesi sonucu kimlik bilgileri ve kaynak kodu sızıntısı gibi tehlikelerle karşı karşıya kalabiliyor. Siber güvenlik ekipleri, uzantı kaynaklarını doğrulamadan yüklememeye özen göstermeli.
RondoDox Botnet, React2Shell Açığını Kullanarak IoT ve Web Sunucularını Hedefliyor
2025 sonunda ortaya çıkan RondoDox botneti, kritik React2Shell (CVE-2025-55182) güvenlik açığını kullanarak dünya genelinde özellikle Next.js tabanlı sunucular ve IoT cihazlarını hedef alıyor. ABD, Almanya ve Fransa başta olmak üzere birçok ülkede etkili olan bu saldırı, otomatik tarama ve kripto madenciliği gibi zararlı faaliyetlerle yayılıyor. Siber güvenlik ekipleri için kapsamlı önlemler hayat
MacBook Pro M5’in Siber Güvenlik Özellikleri ve Koruma Stratejileri
Apple’ın ARM tabanlı M5 çipiyle donatılan MacBook Pro, gelişmiş donanım ve yazılım güvenlik mekanizmalarıyla öne çıkıyor. Ancak, CVE-2023-XXXX ve CVE-2023-YYYY gibi raporlanan zafiyetler, düzenli güncellemeler ve kapsamlı güvenlik politikaları gerektiriyor. Siber güvenlik uzmanları için cihazın koruma katmanlarını güçlendirecek öneriler ve teknik detaylar bu haberde ele alınıyor.
MongoDB’de Kimlik Doğrulamasız Bellek Okuma Açığı ve Korunma Yöntemleri
MongoDB sunucularında CVE-2025-14847 kodlu kritik bir zafiyet keşfedildi. Kimlik doğrulaması yapılmamış saldırganlar, zlib sıkıştırma protokolündeki tutarsızlıkları kullanarak başlatılmamış heap belleğine erişim sağlayabiliyor. Bu durum, hassas verilerin ifşasına ve ileri saldırıların tetiklenmesine zemin hazırlıyor.
Digiever DS-2105 Pro NVR Cihazlarında Kritik Uzaktan Kod Çalıştırma Açığı Aktif İstismar Ediliyor
Digiever DS-2105 Pro ağ video kayıt cihazlarındaki CVE-2023-52163 numaralı kritik uzaktan kod çalıştırma açığı, aktif olarak kötü amaçlı botnetler tarafından hedefleniyor. Güvenlik yamalarının bulunmaması ve cihazların kullanım ömrünün sonuna yaklaşması nedeniyle, kurumların riskleri azaltmak için acil önlemler alması gerekiyor.
n8n İş Akışı Platformunda Kritik CVE-2025-68613 RCE Açığı ve Riskleri
n8n otomasyon platformunda CVE-2025-68613 kodlu, CVSS 9.9 şiddetinde kritik bir uzaktan kod çalıştırma (RCE) açığı tespit edildi. Kimlik doğrulaması yapılmış saldırganların iş akışları üzerinden sistemde tam kontrol sağlamasına imkan veren bu zafiyet, dünya genelinde 100 binden fazla örneği etkiliyor. Güvenlik ekiplerinin hızlı yama uygulaması ve erişim kısıtlamalarıyla saldırı riskini azaltması ö
FortiOS SSL VPN’de 2FA Atlama Açığı: Teknik Detaylar ve Korunma Yöntemleri
Fortinet'in FortiOS SSL VPN ürününde bulunan CVE-2020-12812 kodlu kimlik doğrulama açığı, belirli LDAP ve yerel kullanıcı yapılandırmalarında iki faktörlü kimlik doğrulamasını atlamaya olanak sağlıyor. Bu zafiyet, özellikle yönetici ve VPN kullanıcılarını etkiliyor ve aktif olarak istismar ediliyor. Güvenlik ekipleri için kapsamlı önlemler ve yapılandırma önerileri kritik önem taşıyor.
2025’in Son Çeyreğinde Artan Yükleyiciler, Yapay Zeka Açıkları ve Kritik Siber Tehditler
Son dönemde, özellikle üretim ve devlet kurumlarını hedef alan gelişmiş yükleyici kampanyaları, yapay zeka destekli sohbet botu ve blok zinciri açıkları ile birlikte ciddi tehditler oluşturuyor. Güney Kore’den Kuzey Kore’ye, Avrupa’dan Orta Doğu’ya uzanan saldırılar, hem kurumsal hem de tüketici teknolojilerinde yeni riskler doğuruyor. Siber güvenlik ekiplerinin bu karmaşık tehditlere karşı farkın