Kategori: Zafiyetler

Anasayfa » Zafiyetler » Sayfa 17
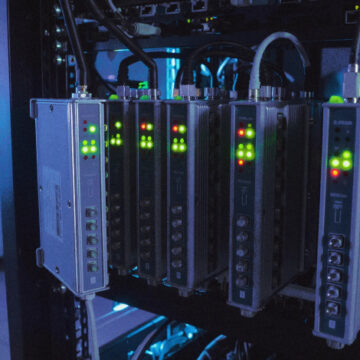
BRIDGE:BREAK Güvenlik Açıkları 20.000 Seri-IP Dönüştürücüsünü Tehdit Ediyor
Yazı

BRIDGE:BREAK Güvenlik Açıkları 20.000 Seri-IP Dönüştürücüsünü Tehdit Ediyor

Son analizler, BRIDGE:BREAK olarak adlandırılan bir dizi güvenlik açığının yaklaşık 20.000 Lantronix ve Silex marka Seri-IP dönüştürücüsünü etkilediğini ortaya koydu. Bu zafiyetler, kritik endüstriyel ve kurumsal ağ altyapılarında ciddi riskler oluşturuyor. Siber güvenlik uzmanlarının, ilgili cihazlarda hızlıca önlem alması önem taşıyor.
Sıfır Pencere Döneminde Yeni Siber Güvenlik Yaklaşımları ve Tehdit Analizi
Yazı

Sıfır Pencere Döneminde Yeni Siber Güvenlik Yaklaşımları ve Tehdit Analizi

Yapay zeka destekli yeni modeller, güvenlik açıklarının istismar penceresini önemli ölçüde kısaltıyor. Bu gelişme, özellikle kritik altyapılar ve kurumsal sistemler için saldırı tespit ve müdahale süreçlerinde yeni stratejiler gerektiriyor. Siber güvenlik ekipleri, bu hızlı değişime uyum sağlamak için gelişmiş EDR, SIEM ve Zero Trust uygulamalarını önceliklendirmeli.

Apple iOS’ta Signal Mesajlarını Kurtarma Açığını Giderdi: CVE-2026-28950 Detayları
Yazı

Apple iOS’ta Signal Mesajlarını Kurtarma Açığını Giderdi: CVE-2026-28950 Detayları

Apple, iOS işletim sisteminde Signal uygulamasında silinmiş mesajların beklenmedik şekilde cihazda tutulmasına yol açan kritik bir açığı kapattı. CVE-2026-28950 olarak takip edilen bu zafiyet, gelişmiş veri sansürleme teknikleriyle giderildi. Siber güvenlik uzmanları ve kullanıcılar için bu tür kayıt tutma sorunları, gizlilik ve veri bütünlüğü açısından önemli riskler barındırıyor.

GitHub Deposu Sızıntısı: Checkmarx Verileri Karanlık Web’de Paylaşıldı
Yazı

GitHub Deposu Sızıntısı: Checkmarx Verileri Karanlık Web’de Paylaşıldı

Checkmarx'in GitHub deposuna yönelik 23 Mart 2026 tarihli tedarik zinciri saldırısı sonrası, kritik kaynak kodları ve yapılandırma dosyalarının karanlık web üzerinde yayıldığı doğrulandı. Bu durum, yazılım geliştirme süreçlerinde tedarik zinciri güvenliğinin önemini bir kez daha ortaya koyuyor.

CISA, 8 Kritik Açığı KEV Listesine Ekledi: Nisan-Mayıs 2026 İçin Federal Son Tarihler Belirlendi
Yazı

CISA, 8 Kritik Açığı KEV Listesine Ekledi: Nisan-Mayıs 2026 İçin Federal Son Tarihler Belirlendi

CISA, Nisan ve Mayıs 2026 döneminde federal kurumlar için kritik öneme sahip 8 yeni istismar edilen açığı KEV (Known Exploited Vulnerabilities) listesine dahil etti. Bu zafiyetler arasında PaperCut'taki kimlik doğrulama açığı gibi yüksek riskli güvenlik açıkları bulunuyor. Siber güvenlik ekiplerinin, yama yönetimi ve olay müdahale süreçlerini hızlandırması kritik önem taşıyor.

Üçüncü Taraf Risklerini Yönetmek İçin 5 Kritik Adım
Yazı

Üçüncü Taraf Risklerini Yönetmek İçin 5 Kritik Adım

Son raporlar, üçüncü taraf tedarik zincirindeki güvenlik açıklarının kurumların siber savunmasında en büyük zafiyet olduğunu ortaya koyuyor. Özellikle finans, sağlık ve teknoloji sektörlerinde faaliyet gösteren şirketler, bu risklere karşı kapsamlı önlemler almak zorunda. Bu haber, üçüncü taraf risklerinin teknik detaylarını ve etkili savunma stratejilerini ele alıyor.

Bu Hafta Siber Güvenlikte Öne Çıkan 4 Kritik Tehdit ve İstismar Yöntemi
Yazı

Bu Hafta Siber Güvenlikte Öne Çıkan 4 Kritik Tehdit ve İstismar Yöntemi

Son raporlara göre, Axios hack saldırısı, Chrome tarayıcısındaki kritik 0-gün açığı, Fortinet cihazlarındaki sömürü ve Paragon casus yazılımı gibi gelişmeler, farklı sektörlerde geniş çaplı riskler oluşturuyor. Bu tehditler, özellikle kurumsal ağlar ve kritik altyapılar için ciddi güvenlik açıkları barındırıyor. Siber güvenlik uzmanlarının, güncel saldırı zincirlerini ve savunma yöntemlerini yakın

Ön Yetkilendirme Zincirleri ve Android Rootkitleri: Güncel Siber Tehditler ve Korunma Yöntemleri
Yazı

Ön Yetkilendirme Zincirleri ve Android Rootkitleri: Güncel Siber Tehditler ve Korunma Yöntemleri

Son dönemde ortaya çıkan ön yetkilendirme zincirleri, Android rootkitleri ve AWS CloudTrail kaçışı gibi tehditler, özellikle kurumsal ve bulut ortamlarını hedef alıyor. Bu gelişmeler, karmaşık saldırı zincirleri ve eski yazılım açıklarının zincirlenmesiyle gerçekleşiyor. Siber güvenlik profesyonelleri için kritik önlemler ve teknik detaylar haberimizde.

Çoklu İşletim Sistemlerinde Siber Saldırılara Karşı 3 Adımlı SOC Müdahalesi
Yazı

Çoklu İşletim Sistemlerinde Siber Saldırılara Karşı 3 Adımlı SOC Müdahalesi

Son dönemde çoklu işletim sistemlerini hedef alan karmaşık siber saldırılar artış gösteriyor. Bu saldırılar, özellikle kurumsal SOC ekiplerinin gelişmiş tespit ve müdahale yöntemleriyle 3 temel adımda engelleniyor. Siber güvenlik profesyonelleri için kritik öneme sahip bu yaklaşımlar, saldırı zincirini kırmak ve sistemleri korumak adına önemli bir rehber sunuyor.