Son raporlar, Cisco Firepower güvenlik cihazlarını hedef alan FIRESTARTER adlı gelişmiş bir arka kapı tehdidini ortaya koyuyor. Bu zararlı, güvenlik yamalarını atlayarak kurumsal ağlarda kritik riskler oluşturuyor. Siber güvenlik ekiplerinin, saldırı zincirini anlaması ve uygun önlemleri alması kritik önem taşıyor.
Kategori: Zafiyetler
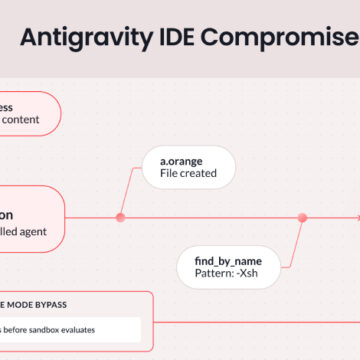
Google, Antigravity IDE’de Kritik Prompt Injection Açığını Giderdi
Google, Antigravity IDE’de yer alan ve kod yürütmeye olanak tanıyan kritik bir prompt injection açığını düzeltti. Bu zafiyet, yetersiz girdi temizleme nedeniyle yerel dosya arama aracı find_by_name ile birleşerek programın koruma mekanizmasını aşabiliyordu. Siber güvenlik uzmanları için bu tür açıklar, özellikle geliştirme ortamlarında güvenlik önlemlerinin artırılması gerektiğini gösteriyor.
LiteLLM SQL Enjeksiyon Zafiyeti CVE-2026-42208 Hızla İstismar Edildi
LiteLLM’de tespit edilen yüksek riskli SQL enjeksiyon zafiyeti CVE-2026-42208, açıklanmasından sadece 36 saat içinde aktif saldırılarda kullanıldı. Özellikle veri tabanı odaklı uygulamalar ve SaaS platformları hedef alınırken, saldırganlar kritik verileri değiştirebilme imkânı buldu. Siber güvenlik ekipleri için hızlı müdahale ve kapsamlı log analizi kritik önem taşıyor.
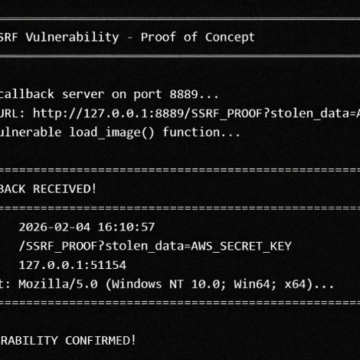
LMDeploy Sunucu Tarafı İstek Sahteciliği Açığı 13 Saatte Aktif İstismara Uğradı
LMDeploy yazılımındaki CVE-2026-33626 kodlu Sunucu Tarafı İstek Sahteciliği (SSRF) açığı, tespit edilmesinden sadece 13 saat sonra aktif olarak kötüye kullanıldı. Bu zafiyet, özellikle sunucu altyapılarına erişim sağlamak isteyen saldırganlar için kritik risk oluşturuyor. Siber güvenlik ekiplerinin hızlı müdahalesi ve kapsamlı izleme araçları kullanması önem taşıyor.
Windows Shell CVE-2026-32202 Açığı: Aktif İstismar ve Korunma Yöntemleri
Windows Shell’de tespit edilen CVE-2026-32202 kodlu sahtecilik açığı, Microsoft tarafından aktif olarak kullanıldığı doğrulandı. Bu zafiyet, hassas bilgilerin ele geçirilmesine yol açabilir ve özellikle kurumsal ağlarda risk oluşturuyor. Siber güvenlik ekipleri için yama uygulama ve gelişmiş izleme önerileri kritik önem taşıyor.
ASP.NET Core’da Kritik Ayrıcalık Yükseltme Açığı: CVE-2026-40372 Detayları ve Korunma Yöntemleri
Microsoft, ASP.NET Core platformunda yüksek şiddette bir ayrıcalık yükseltme açığını giderdi. CVE-2026-40372 kodlu bu zafiyet, kriptografik doğrulama hatasından kaynaklanıyor ve özellikle anonim araştırmacılar tarafından tespit edildi. Kurumsal ve bulut tabanlı uygulama ortamlarında güvenlik risklerini artıran bu açığın teknik detayları ve savunma stratejileri haberimizde.
Microsoft Entra ID’deki Kritik Rol Açığı Giderildi: Hizmet Temsilcisi Ele Geçirme Riski Azaltıldı
Microsoft, Entra ID platformundaki Agent ID Administrator rolünde tespit edilen kritik bir güvenlik açığını kapattı. Bu zafiyet, saldırganların hizmet temsilcisi hesaplarını ele geçirerek kimlik yaşam döngüsü yönetimini kötüye kullanmasına olanak tanıyordu. Siber güvenlik profesyonelleri için IAM ve bulut güvenliği perspektifinden önemli bir gelişme olarak değerlendiriliyor.
BRIDGE:BREAK Güvenlik Açıkları 20.000 Seri-IP Dönüştürücüsünü Tehdit Ediyor
Son analizler, BRIDGE:BREAK olarak adlandırılan bir dizi güvenlik açığının yaklaşık 20.000 Lantronix ve Silex marka Seri-IP dönüştürücüsünü etkilediğini ortaya koydu. Bu zafiyetler, kritik endüstriyel ve kurumsal ağ altyapılarında ciddi riskler oluşturuyor. Siber güvenlik uzmanlarının, ilgili cihazlarda hızlıca önlem alması önem taşıyor.
Sıfır Pencere Döneminde Yeni Siber Güvenlik Yaklaşımları ve Tehdit Analizi
Yapay zeka destekli yeni modeller, güvenlik açıklarının istismar penceresini önemli ölçüde kısaltıyor. Bu gelişme, özellikle kritik altyapılar ve kurumsal sistemler için saldırı tespit ve müdahale süreçlerinde yeni stratejiler gerektiriyor. Siber güvenlik ekipleri, bu hızlı değişime uyum sağlamak için gelişmiş EDR, SIEM ve Zero Trust uygulamalarını önceliklendirmeli.
Apple iOS’ta Signal Mesajlarını Kurtarma Açığını Giderdi: CVE-2026-28950 Detayları
Apple, iOS işletim sisteminde Signal uygulamasında silinmiş mesajların beklenmedik şekilde cihazda tutulmasına yol açan kritik bir açığı kapattı. CVE-2026-28950 olarak takip edilen bu zafiyet, gelişmiş veri sansürleme teknikleriyle giderildi. Siber güvenlik uzmanları ve kullanıcılar için bu tür kayıt tutma sorunları, gizlilik ve veri bütünlüğü açısından önemli riskler barındırıyor.