SmarterMail e-posta sunucusunda, kimlik doğrulama atlatma ve sistem yöneticisi şifresini sıfırlamaya olanak tanıyan kritik bir güvenlik açığı, yama yayınlandıktan sadece iki gün sonra aktif olarak istismar edildi. CVE-2026-23760 koduyla tanımlanan bu zafiyet, saldırganların SYSTEM seviyesinde komut çalıştırmasına ve kalıcı erişim sağlamasına imkan veriyor. Kurumsal ağlarda e-posta güvenliği ve ola
Kategori: Siber Güvenlik
Mustang Panda Grubu, Güncellenmiş COOLCLIENT Arka Kapısıyla Asya’da Devlet Kurumlarını Hedefliyor
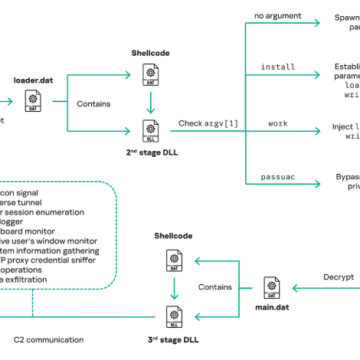
Mustang Panda adlı APT grubu, Myanmar, Malezya, Moğolistan ve Rusya'daki devlet kurumlarına yönelik güncellenmiş COOLCLIENT arka kapısını kullanarak karmaşık siber saldırılar düzenliyor. Bu kötü amaçlı yazılım, DLL yan yükleme teknikleriyle meşru yazılımlar üzerinden yayılıyor ve gelişmiş casusluk yetenekleri barındırıyor. Siber güvenlik ekipleri için saldırı zinciri ve savunma önerileri kritik ön
SolarWinds Web Help Desk’te 6 Kritik Güvenlik Açığı Giderildi: RCE ve Yetki Atlatma Riskleri
SolarWinds, Web Help Desk ürününde kimlik doğrulamasız uzaktan kod yürütme (RCE) ve yetki atlatma dahil olmak üzere altı kritik güvenlik açığını kapatan güncellemeler yayınladı. Bu açıklar, özellikle BT hizmet yönetimi platformlarını kullanan kurumlar için ciddi tehdit oluşturuyor. Güvenlik ekiplerinin hızlıca ilgili yamaları uygulaması ve olay müdahale süreçlerini gözden geçirmesi önem taşıyor.
TikTok, ABD Faaliyetleri İçin Yeni Ortak Girişimle Ulusal Güvenlik Önlemlerini Güçlendiriyor
TikTok, ABD'deki faaliyetlerine devam etmek amacıyla Amerikalı yatırımcıların çoğunlukta olduğu yeni bir ortak girişim kurdu. Bu yapı, ulusal güvenlik standartlarına uyum sağlamak için kapsamlı veri koruma, algoritma güvenliği ve içerik denetimi önlemleri içeriyor. Siber güvenlik profesyonelleri için, platformun yeni veri işleme ve yapay zeka etkileşim politikaları kritik bir takip alanı oluşturuy
n8n Platformunda Kritik İki Yetkili Uzaktan Kod Çalıştırma Açığı Keşfedildi
n8n iş akışı otomasyon platformunda, yetkili kullanıcıların uzaktan kod çalıştırmasına olanak tanıyan iki yüksek şiddetli güvenlik açığı tespit edildi. Bu zafiyetler, özellikle üretim ortamlarında internal modda çalışan sistemlerde tüm platformun ele geçirilmesine yol açabilir. Kullanıcıların belirtilen güvenlik yamalarını acilen uygulaması kritik önem taşıyor.
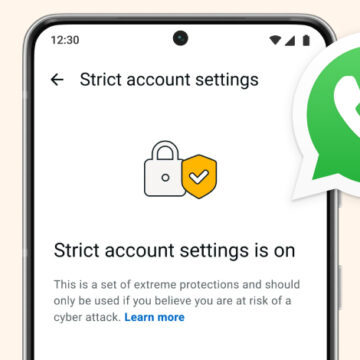
WhatsApp’tan Hedefli Kullanıcılar İçin Yeni Karantina Güvenlik Modu ve Rust Tabanlı Medya Koruması
WhatsApp, gazeteciler ve kamuya açık kişiler gibi yüksek riskli kullanıcıları gelişmiş casus yazılım saldırılarına karşı korumak için yeni bir karantina tarzı güvenlik modu duyurdu. Ayrıca, medya paylaşımında Rust programlama dili kullanılarak bellek güvenliği artırıldı. Bu adımlar, uygulamanın güvenlik mimarisini güçlendirirken, özellikle hedefli saldırılara karşı kritik bir savunma katmanı oluşt
AI Ajanlarında Erişim ve Hesap Verebilirlik Riskleri: 3 Kritik Ajan Türü ve Yönetim Önerileri
Yapay zeka ajanlarının kurumsal ortamlarda artan kullanımı, erişim kontrolleri ve hesap verebilirlik mekanizmalarında ciddi zorluklar yaratıyor. Özellikle organizasyonel ajanların sahiplik ve onay süreçlerinin belirsizliği, güvenlik risklerini artırıyor. Bu haber, AI ajanlarının erişim modellerini, risklerini ve güvenlik ekiplerine yönelik pratik önerileri detaylandırıyor.
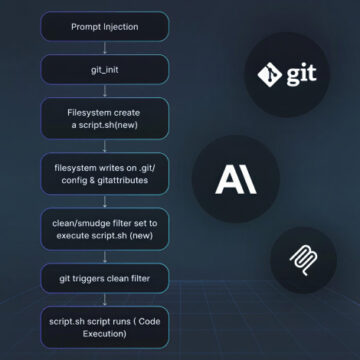
Anthropic MCP Git Sunucusunda 3 Kritik Güvenlik Açığı ve Uzaktan Kod Çalıştırma Riski
Anthropic tarafından geliştirilen MCP Git sunucusunda, Haziran 2025'te keşfedilen ve sorumlu açıklama sonrası giderilen üç önemli güvenlik açığı, uzaktan kod çalıştırma ve dosya sistemine yetkisiz erişim riskleri barındırıyor. Bu zafiyetler, yapay zeka asistanlarının okuduğu içeriklere yönelik prompt enjeksiyonu yoluyla istismar edilebiliyor ve geniş MCP ekosisteminde güvenlik incelemelerini zorun
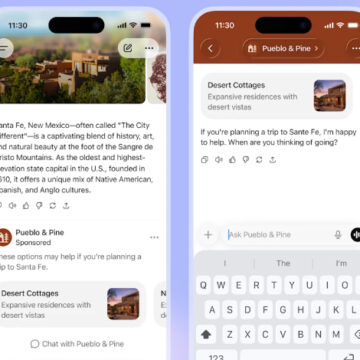
OpenAI, ABD’deki Yetişkin Kullanıcılara ChatGPT Yanıtlarında Reklam Gösterimine Başlıyor
OpenAI, ABD’de 18 yaş üstü kullanıcılar için ChatGPT sohbet yanıtlarının altında reklam testlerine başladı. Reklamlar kullanıcı verileri gizli tutularak ve kişiselleştirme seçenekleri sunularak gösterilecek. Bu adım, şirketin abonelik dışı yeni gelir modelleri arayışının bir parçası olarak değerlendiriliyor.
Kuzey Kore Bağlantılı Hackerlar VS Code Görevleriyle Yazılım Geliştiricilerini Hedefliyor
Son dönemde ortaya çıkan bir kampanyada, Kuzey Kore kaynaklı tehdit aktörleri, zararlı Visual Studio Code (VS Code) görev yapılandırmaları kullanarak yazılım geliştiricilerini hedef alıyor. Özellikle kripto para ve fintech sektörlerinde çalışan mühendislerin sistemlerine uzaktan kod çalıştırma yetenekleri kazandıran arka kapılar yerleştiriliyor. Bu saldırılar, geliştiricilerin üçüncü taraf Git dep