Binance, worse_query adlı iOS sandbox escape açığının kripto cüzdan verilerini erişilebilir kılabileceği uyarısını yaptı.
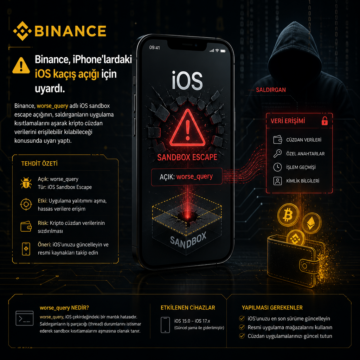


Binance, worse_query adlı iOS sandbox escape açığının kripto cüzdan verilerini erişilebilir kılabileceği uyarısını yaptı.
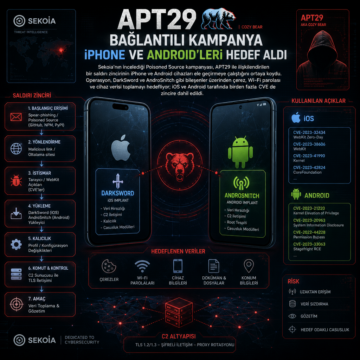
Sekoia’nın incelediği Poisoned Source kampanyası, APT29 ile ilişkilendirilen bir saldırı zincirinin iPhone ve Android cihazları ele geçirmeye çalıştığını…
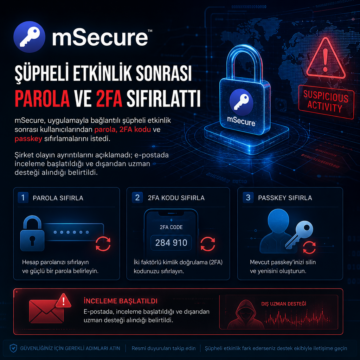
mSecure, uygulamayla bağlantılı şüpheli etkinlik sonrası kullanıcılarından parola, 2FA kodu ve passkey sıfırlamalarını istedi.
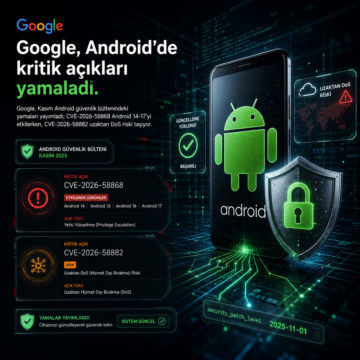
Google, Kasım Android güvenlik bültenindeki yamaları yayımladı; CVE-2026-58868 Android 14-17’yi etkilerken, CVE-2026-58882 uzaktan DoS riski taşıyor.
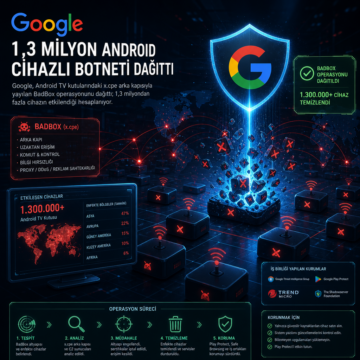
Google, Android TV kutularındaki x.cpe arka kapısıyla yayılan BadBox operasyonunu dağıttı; 1,3 milyondan fazla cihazın etkilendiği hesaplanıyor.
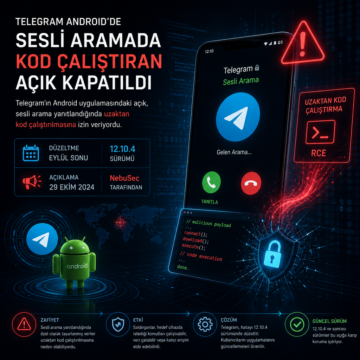
Telegram’ın Android uygulamasındaki açık, sesli arama yanıtlandığında uzaktan kod çalıştırılmasına izin veriyordu.
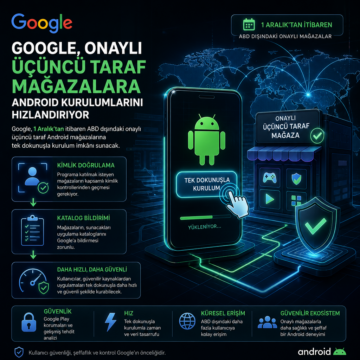
Google, 1 Aralık’tan itibaren ABD dışındaki onaylı üçüncü taraf Android mağazalarına tek dokunuşla kurulum imkânı sunacak.
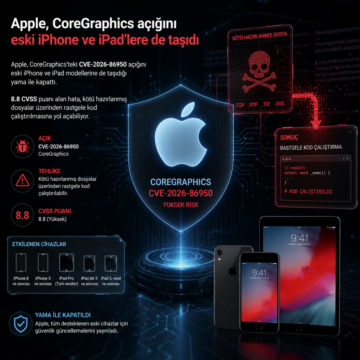
Apple, CoreGraphics’teki CVE-2026-86950 açığını eski iPhone ve iPad modellerine de taşıdığı yama ile kapattı.
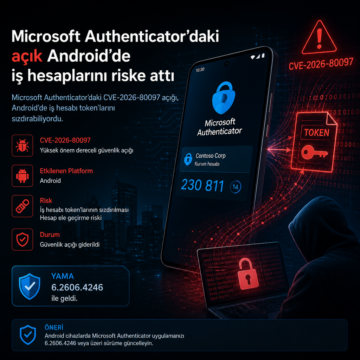
Microsoft Authenticator’daki CVE-2026-80097 açığı, Android’de iş hesabı token’larını sızdırabiliyordu. Yama 6.2606.4246 ile geldi.