Google, Android 17 ile ECH desteğini işletim sistemi geneline taşıdı.
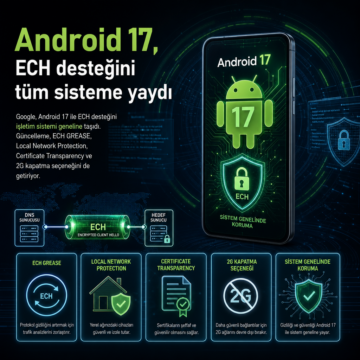


Google, Android 17 ile ECH desteğini işletim sistemi geneline taşıdı.
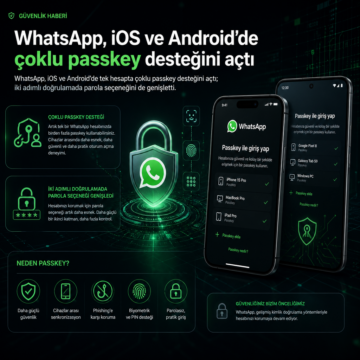
WhatsApp, iOS ve Android’de tek hesapta çoklu passkey desteğini açtı; iki adımlı doğrulamada parola seçeneğini de genişletti.
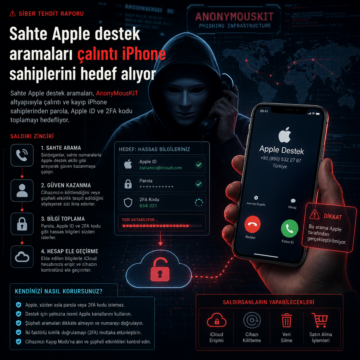
Sahte Apple destek aramaları, AnonyMousKIT altyapısıyla çalıntı ve kayıp iPhone sahiplerinden parola, Apple ID ve 2FA kodu toplamayı hedefliyor.

ToxicPanda 2.0, 16 ülkedeki 349 finans kuruluşunu hedefleyen yeni sürümüyle öne çıkarken; GoldDigger da Güney Afrika ve Birleşik Krallık’ta sahte…

Manic Android zararlısı, bankacılık ve casusluk yetenekleriyle 169 uygulamayı izliyor; Wi-Fi mesh ve PIN hırsızlığı kullanıyor.

Unisoc VoLTE zinciri, modemden Android çekirdeğine uzanan yeni bir ayrıcalık yükseltme açığını ortaya çıkardı; yama henüz yok.

Apple, 110 ülkedeki bazı kullanıcılara paralı casus yazılım saldırısı uyarısı gönderdi.

Birmingham Üniversitesi ve Fuzzware’in araştırması, SIM kartların bazı hücresel IoT modemlerinde RUN AT komutunu tetikleyebildiğini ve 26 cihazın 9’unda…

Apple’ın iCloud Private Relay hizmetinde, WebKit içindeki bazı işlevlerin proxy’yi atlayarak kullanıcının gerçek IP adresini açığa çıkarabildiği ortaya çıktı. Sorun Safari ile sınırlı değil; iPhone ve iPad’de WebKit kullanan üçüncü taraf tarayıcıları ve bazı macOS senaryolarını da etkileyebiliyor. Araştırmacılar, açığı doğrulamak için bir test sitesi yayımlarken Apple da raporu incelemeye aldığını açıkladı.

Censys, DarkSword adlı sızdırılmış iOS exploit kitini kullanan bir operasyonun 100’den fazla web varlığı işlettiğini ve sahte AWS ile Apple ID giriş sayfaları üzerinden GHOSTBLADE yüklediğini açıkladı. İnceleme, altyapının Hong Kong merkezli olduğunu, panellerin üç ülkede eşleştiğini ve kitin sızan kaynak kodunun başka aktörlerin de kullanımını genişlettiğini ortaya koydu.