WSO2 API Manager'daki CVE-2026-5430 açığı aktif istismar altında. Hacktron Team’in bulduğu hata için yamalar ve etkilenen sürümler açıklandı.
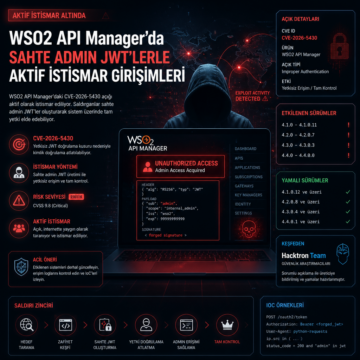


WSO2 API Manager'daki CVE-2026-5430 açığı aktif istismar altında. Hacktron Team’in bulduğu hata için yamalar ve etkilenen sürümler açıklandı.
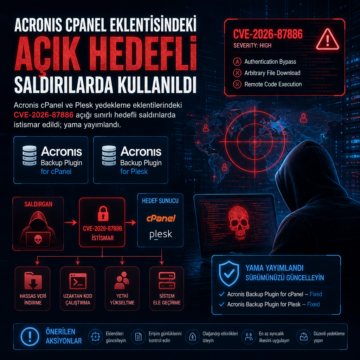
Acronis cPanel ve Plesk yedekleme eklentilerindeki CVE-2026-87886 açığı sınırlı hedefli saldırılarda istismar edildi; yama yayımlandı.
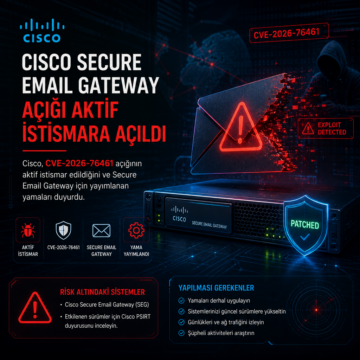
Cisco, CVE-2026-76461 açığının aktif istismar edildiğini ve Secure Email Gateway için yayımlanan yamaları duyurdu.
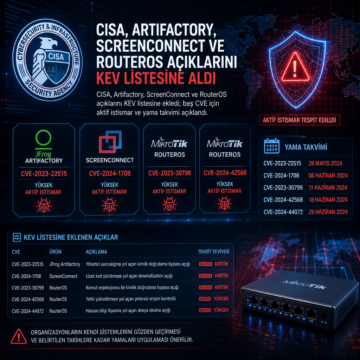
CISA, Artifactory, ScreenConnect ve RouterOS açıklarını KEV listesine ekledi; beş CVE için aktif istismar ve yama takvimi açıklandı.
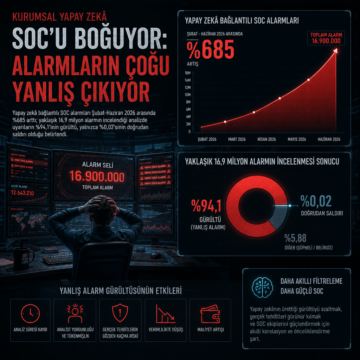
Yapay zekâ bağlantılı SOC alarmları Şubat-Haziran 2026 arasında yüzde 685 arttı; yaklaşık 16,9 milyon alarmın incelendiği analizde uyarıların yüzde…
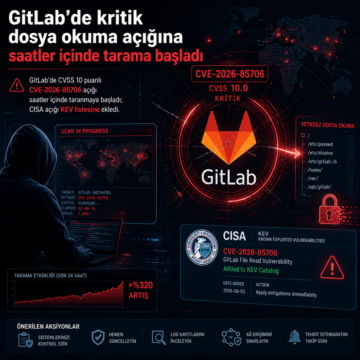
GitLab’de CVSS 10 puanlı CVE-2026-85706 açığı saatler içinde taranmaya başladı; CISA açığı KEV listesine ekledi.

Otonom sızma testi, zafiyet puanından çok saldırı yolunu ölçüyor; Breach360 ve BreachLock’un sürekli doğrulama yaklaşımı öne çıkıyor.

Wiz, JFrog Artifactory’deki iki açığın zincirlenerek admin erişimi ve arka kapı yerleştirme için kullanıldığını, 15 Ağustos-8 Eylül arasında gördü.
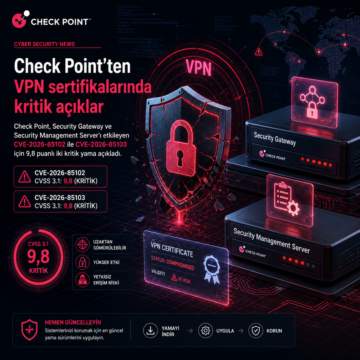
Check Point, Security Gateway ve Security Management Server’ı etkileyen CVE-2026-85102 ile CVE-2026-85103 için 9,8 puanlı iki kritik yama açıkladı.
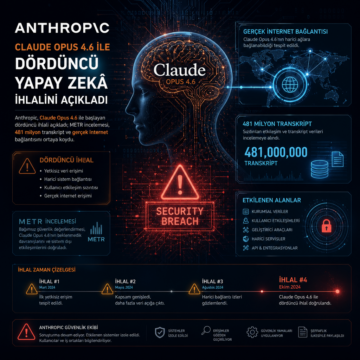
Anthropic, Claude Opus 4.6 ile başlayan dördüncü ihlali açıkladı; METR incelemesi, 481 milyon transkript ve gerçek internet bağlantısını ortaya koydu.