APT28, Eylül 2025 - Ocak 2026 arasında Avrupa’da hedef odaklı bir makro kötü amaçlı yazılım kampanyası yürüttü. Webhook.site altyapısını kullanan bu saldırılar, gelişmiş izleme ve veri sızdırma teknikleriyle dikkat çekiyor. Siber güvenlik profesyonelleri için saldırı zinciri ve tespit önlemleri kritik önem taşıyor.
Kategori: APT
BeyondTrust Güvenlik Açığı: Web Kabukları ve Arka Kapılarla Kritik Saldırılar
CVE-2026-1731 numaralı kritik güvenlik açığı, finans, hukuk ve sağlık gibi sektörlerde kullanılan BeyondTrust çözümlerinde aktif olarak sömürülüyor. Saldırganlar, bu zafiyeti kullanarak web kabukları yerleştirip arka kapılar açıyor ve hassas verileri sızdırıyor. Siber güvenlik ekipleri için erken tespit ve kapsamlı yama uygulamaları büyük önem taşıyor.
Roundcube Webmail’de Aktif İstismar Edilen 2 Kritik Güvenlik Açığı KEV Kataloğuna Eklendi
Roundcube webmail yazılımında tespit edilen ve aktif olarak istismar edilen iki kritik güvenlik açığı, CISA tarafından Bilinen İstismar Edilen Güvenlik Açıkları (KEV) listesine dahil edildi. Bu zafiyetler, kimlik doğrulaması yapılmış kullanıcıların uzaktan kod çalıştırmasına ve çapraz site betikleme saldırılarına olanak tanıyor. Siber güvenlik ekiplerinin, ilgili yamaları uygulayarak ve gelişmiş i
ClickFix Kampanyasıyla MIMICRAT RAT Yayılımında Yeni Taktikler
Son analizlere göre ClickFix adlı siber saldırı kampanyası, ele geçirilmiş meşru web sitelerini kullanarak MIMICRAT adlı gelişmiş bir uzaktan erişim trojanını (RAT) yaymaya devam ediyor. Kampanya, çok aşamalı PowerShell zinciri ve Lua tabanlı shellcode yükleyicisiyle antivirüs engellemelerini aşarken, hedefler arasında farklı sektörler ve coğrafyalar yer alıyor. Siber güvenlik ekipleri için bu sal
ABD Savunma Sanayinde 8 Sıfır Gün Açığı Sızıntısı ve Rus Aracıya Satışı
ABD savunma sanayinde kritik öneme sahip sekiz sıfır gün açığı, bir çalışan tarafından Rusya bağlantılı bir aracıya kripto para karşılığında satıldı. Bu olay, ulusal güvenlik risklerini artırırken, siber saldırıların kapsamını genişletme potansiyeli taşıyor.
UNC2814’ün GRIDTIDE Kampanyası 42 Ülkede 53 Kuruluşu Hedef Aldı
Son raporlara göre, Çin destekli UNC2814 tehdit grubu, GRIDTIDE adlı sofistike bir arka kapı kullanarak 42 ülkede 53 kurumsal hedefi ihlal etti. Kampanya, özellikle hükümetler ve telekomünikasyon sektörlerini hedef alırken, Google tarafından tespit edilip engellendi. Siber güvenlik ekipleri için saldırı zinciri ve savunma önerileri kritik önem taşıyor.
Lazarus Grubu Medusa Fidye Yazılımıyla Orta Doğu ve ABD Sağlık Sektörünü Hedefliyor
Lazarus Grubu, Medusa fidye yazılımını kullanarak Orta Doğu'da ve ABD'deki sağlık kuruluşlarına yönelik yeni saldırılar gerçekleştirdi. Bu kampanya, Kuzey Koreli tehdit aktörlerinin fidye yazılımı operasyonlarında RaaS modellerine yöneldiğini ve kritik sağlık altyapılarını hedef almaya devam ettiğini gösteriyor.
4 Kötü Amaçlı Paketle ASP.NET Kimlik Verileri ve Sistemler Hedefte
Ağustos 2024'te ortaya çıkan kötü amaçlı NuGet paketleri, ASP.NET Identity verilerini çalmak ve kalıcı arka kapılar oluşturmak için kullanıldı. Aynı dönemde, npm üzerinde yayılan ambar-src adlı zararlı paket ise Windows, Linux ve macOS sistemlerinde gelişmiş kötü amaçlı yazılım dağıttı. Bu saldırılar, yazılım tedarik zinciri güvenliği ve uygulama yetkilendirme katmanlarının kritik önemini bir kez
MuddyWater’ın MENA Bölgesinde 4 Yeni Kötü Amaçlı Yazılım Aracıyla Saldırıları
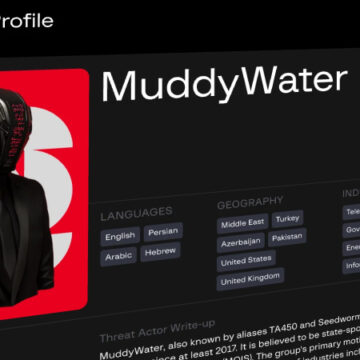
MuddyWater APT grubu, 2026 başından itibaren Orta Doğu ve Kuzey Afrika bölgesindeki kuruluşlara yönelik gelişmiş bir siber saldırı kampanyası yürütüyor. GhostFetch, CHAR, HTTP_VIP ve GhostBackDoor gibi yeni kötü amaçlı yazılım araçları kullanılarak gerçekleştirilen saldırılar, özellikle oltalama e-postaları ve makro tabanlı enfeksiyon zincirleriyle dikkat çekiyor. Bu tehdit aktörünün yapay zeka de
BT Yardım Masası Vishing Saldırıları İçin Kadınları Hedefleyen Yeni Sosyal Mühendislik Taktikleri
Son raporlar, SLH adlı siber suç grubunun, özellikle kadınları BT yardım masalarına yönelik vishing saldırıları için işe alarak çağrı başına 500-1.000 dolar arası ödeme yaptığını ortaya koyuyor. Bu gelişme, sosyal mühendislik saldırılarında yeni bir evrim olarak görülüyor ve kurumların çok faktörlü kimlik doğrulama politikalarını güçlendirmeleri ile yardım masası personelini kapsamlı şekilde eğitm