Keycloak’taki kritik CVE-2026-18963 açığı için Red Hat 26.7.2 ve RHBK yamalarını yayımladı, geçici olarak Forgot password kapatılmalı.
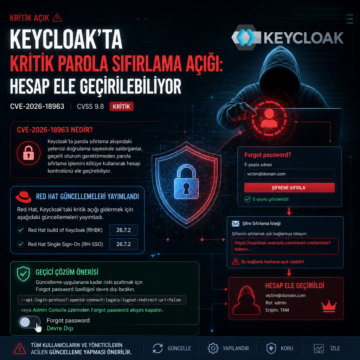


Keycloak’taki kritik CVE-2026-18963 açığı için Red Hat 26.7.2 ve RHBK yamalarını yayımladı, geçici olarak Forgot password kapatılmalı.
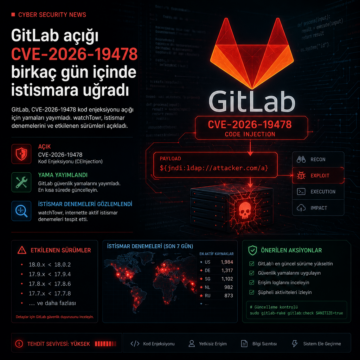
GitLab, CVE-2026-19478 kod enjeksiyonu açığı için yamaları yayımladı; watchTowr istismar denemeleri ve etkilenen sürümleri açıkladı.
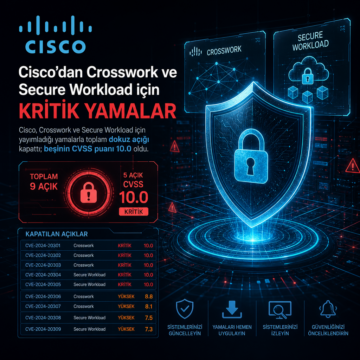
Cisco, Crosswork ve Secure Workload için yayımladığı yamalarla toplam dokuz açığı kapattı; beşinin CVSS puanı 10.0 oldu.
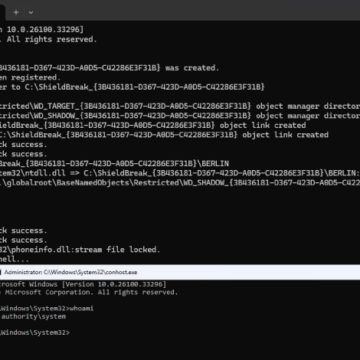
Microsoft Defender for Windows'taki CVE-2026-50656 açığı için ShieldBreak PoC yayımlandı; Microsoft 421 güvenlik açığını daha yamaladı.
Linux çekirdeğinde 2008’den beri bulunan SCTP açığı CVE-2026-64564 olarak izleniyor ve SCTPhantom adıyla 6 Ağustos’ta kamuya açıklandı. Tencent Zhuque Lab, belirli koşullarda bu hatanın Debian 13, Ubuntu 24.04, Rocky Linux 9, RHEL 9 ve OpenCloudOS üzerinde root erişimine kadar gidebildiğini bildirdi.
JetBrains, TeamCity On-Premises sürümlerinin tamamını etkileyen CVE-2026-63077 açığı için kullanıcıları güncelleme yapmaya çağırdı. Şirket, 2025.11.7 ve 2026.1.3 sürümlerinde düzeltme yayımladığını, güncelleyemeyenler için de 2017.1 ve sonrası için bir security patch plugin sunduğunu açıkladı.
NodeBB, yapay zekâ destekli bir incelemede bulunan sekiz güvenlik açığını kapattı; 4.14.0 öncesi tüm sürümler etkilendi ve yöneticilere 4.14.2’ye geçmeleri önerildi. Açıklar arasında izinsiz yönetici paneli erişimi, özel mesajların ve özel kategori içeriklerinin okunması, gönderi sahipliği ve oy sayısı manipülasyonu ile fediverse üzerinden kötü amaçlı kod yerleştirme yer aldı. Ayrıca 1 Temmuz’da kaydı açılan CVE-2026-58593 numaralı ayrı bir federasyon hatası da aynı kod tabanında bulundu.