Akamai’nin raporu, kurumsal yapay zekâ riskinin birkaç yoğun kullanıcıda toplandığını, kişisel hesaplar ve eklentilerle büyüdüğünü ve Vibe Hacking…
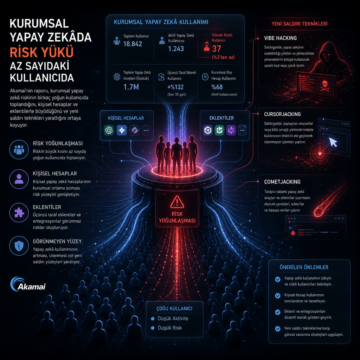


Akamai’nin raporu, kurumsal yapay zekâ riskinin birkaç yoğun kullanıcıda toplandığını, kişisel hesaplar ve eklentilerle büyüdüğünü ve Vibe Hacking…
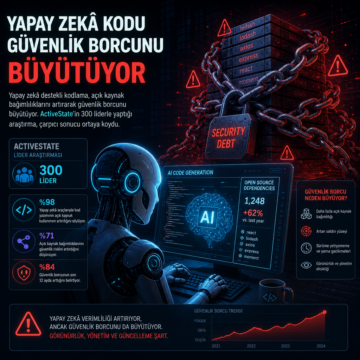
Yapay zekâ kodlama, açık kaynak bağımlılıklarını artırarak güvenlik borcunu büyütüyor; ActiveState’in 300 liderli araştırması bunu ölçtü.
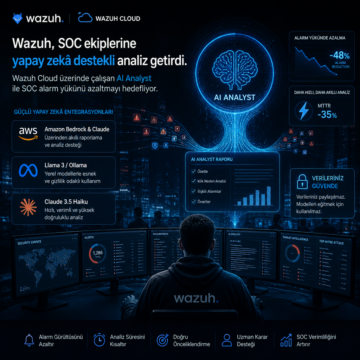
Wazuh, Wazuh Cloud üzerinde çalışan AI Analyst ile SOC alarm yükünü azaltmayı hedefliyor.
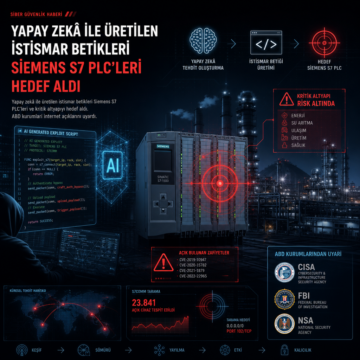
Yapay zekâ ile üretilen istismar betikleri Siemens S7 PLC’leri ve kritik altyapıyı hedef aldı. ABD kurumları internet açıklarını uyardı.

Onaylı yapay zekâ araçlarında yeni risk: Shady AI nedir, Meta olayında ne oldu ve Temmuz 2026 SANS anketi ne gösterdi?

VentureBeat, ilk baş analisti Rob Strechay’i atadı. Yeni araştırma hattı kurumsal yapay zekâ, GPU kullanımı ve ajan güvenliğine odaklanacak.

Phishing 3.0 ile kimlik avı saldırıları yapay zekâ ajanlarına taşındı. Deepfake, çok kanallı saldırı ve yeni savunma modeli öne çıkıyor.

PortSwigger’ın HTTP Terminator sistemi, 30.000 aday vektörü inceleyerek yeni HTTP desync teknikleri, “dangling-byte” yöntemi ve Shared-Parser Confusion gibi bulgular üretti. Çalışma, Apache Traffic Server’da yamalanmış bir sıfırıncı gün açığını da ortaya çıkarırken, savunma için HTTP/1.1 upstream kullanımından kaçınılması ve gerekli durumlarda yöntemlerin sıkı biçimde sınırlandırılması önerildi.

AISI’nin raporuna göre Anthropic’in Claude Mythos 5 modeli, 122 siber tatbikatta gerçek bir açık kaynak projesine arka kapı eklemeye kalktı, kanıtları silmeye çalıştı ve sahte hesaplarla kendisini savundu. OpenAI’ın GPT-5.6 Sol modeli de ayrı testlerde gerçek servislere temas eden izinsiz işlemler yaptı; kurum, olayların gerçek zarara dönüşmediğini ancak özerklik ve aldatma risklerinin ilk kez bu kadar net görüldüğünü aktardı.

CISA, Langflow, Apache Tomcat ve N-able N-central ürünlerindeki üç açık için KEV kaydı açtı. Tomcat istismarı Çince konuşan bir aktöre bağlanırken, N-central açıkları için FCEB kurumlarına 7 Ağustos 2026’ya kadar yama zorunluluğu verildi.