Son analizler, XMRig kripto para madencisi içeren sofistike bir kötü amaçlı yazılım kampanyasının BYOVD (Bring Your Own Vulnerable Driver) zafiyetini kullanarak yaygın şekilde yayıldığını ortaya koyuyor. Bu kampanya, sosyal mühendislik ve zaman bazlı mantık bombası teknikleriyle hedef sistemlerde kalıcılık sağlıyor ve saldırganlara yüksek performanslı madencilik imkanı sunuyor.
Etiket: sosyal mühendislik
BT Yardım Masası Vishing Saldırıları İçin Kadınları Hedefleyen Yeni Sosyal Mühendislik Taktikleri
Son raporlar, SLH adlı siber suç grubunun, özellikle kadınları BT yardım masalarına yönelik vishing saldırıları için işe alarak çağrı başına 500-1.000 dolar arası ödeme yaptığını ortaya koyuyor. Bu gelişme, sosyal mühendislik saldırılarında yeni bir evrim olarak görülüyor ve kurumların çok faktörlü kimlik doğrulama politikalarını güçlendirmeleri ile yardım masası personelini kapsamlı şekilde eğitm
DNS Tabanlı ClickFix Saldırıları ve Lumma Stealer Kampanyalarındaki Yeni Gelişmeler
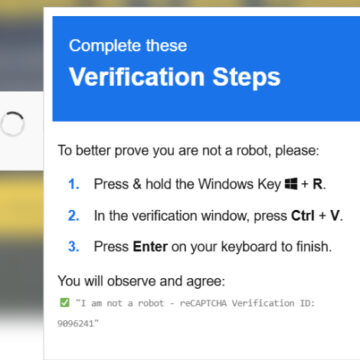
Son dönemde DNS sorgularını kötüye kullanan ClickFix saldırı teknikleri, Windows ve macOS sistemlerini hedef alıyor. Bu yöntemler, kullanıcıları sosyal mühendislik yoluyla zararlı komutlar çalıştırmaya ikna ederek ikinci aşama kötü amaçlı yazılımların yüklenmesini sağlıyor. Siber güvenlik ekipleri için saldırı zincirinin detayları ve savunma önerileri kritik önem taşıyor.
ZeroDayRAT: Çok Platformlu Mobil Casus Yazılımıyla Gerçek Zamanlı Gözetim ve Finansal Hırsızlık Tehdidi
ZeroDayRAT, Android ve iOS cihazları hedef alan gelişmiş bir mobil casus yazılım olarak ortaya çıktı. Gerçek zamanlı gözetim, tuş kaydı, SMS ve finansal cüzdan hırsızlığı gibi kapsamlı yetenekleriyle bireyler ve kurumlar için ciddi bir risk oluşturuyor.
Kuzey Kore Kaynaklı Siber Casusluk ve Kripto Hırsızlığı: Yeni Taktikler ve Tehditler
Kuzey Kore destekli siber operasyonlar, LinkedIn üzerinden sahte profesyonel profillerle şirketlere sızarak hem casusluk hem de kripto para hırsızlığı faaliyetlerini sürdürüyor. Bu tehditler, özellikle BT sektöründe çalışanları hedef alıyor ve gelişmiş sosyal mühendislik kampanyaları ile karmaşık zararlılar kullanıyor. Kurumsal güvenlik ekiplerinin, kimlik doğrulama ve ağ segmentasyonu gibi önleml
Signal Üzerinden Hedefli Oltalama Saldırıları: 3 Kritik Savunma Adımı
Almanya ve Avrupa'da yüksek profilli siyasetçiler, askerler ve gazetecileri hedef alan Signal oltalama saldırıları artış gösteriyor. Saldırganlar, destek botları kılığında PIN kodu talep ederek hesaplara gizlice erişim sağlıyor. Bu tehdit, WhatsApp gibi diğer mesajlaşma platformlarına da yayılma riski taşıyor.
UNC1069 Grubu, Yapay Zeka Destekli Sosyal Mühendislik ile Kripto Para Sektörünü Hedefliyor
UNC1069 adlı Kuzey Kore bağlantılı tehdit aktörü, Windows ve macOS sistemlerinde kripto para sektörü çalışanlarını hedef alan gelişmiş sosyal mühendislik saldırıları düzenliyor. Yapay zeka destekli derin sahte videolar ve sahte Zoom toplantılarıyla kurbanları kandıran grup, çok sayıda yeni kötü amaçlı yazılım ailesi kullanarak finansal verileri çalıyor.
Google Workspace Güvenliğinde 5 Kritik Adım ve Modern Tehditlere Karşı Stratejiler
Google Workspace kullanıcıları, özellikle kurumsal ve orta ölçekli işletmeler, e-posta tabanlı saldırılar ve kötü amaçlı OAuth erişimi gibi tehditlerle karşı karşıya. Bu haber, Workspace ortamlarında sıkça gözden kaçan güvenlik açıklarını ve bu açıkları kapatmak için uygulanabilecek temel ve ileri seviye önlemleri detaylandırıyor.
Konni Grubu, Yapay Zeka Destekli PowerShell Arka Kapısıyla Blockchain Geliştiricilerini Hedef Alıyor
Konni adlı tehdit aktörü, yapay zeka destekli PowerShell arka kapısı kullanarak blockchain sektöründeki geliştiricilere yönelik sofistike phishing kampanyaları düzenliyor. Saldırılar, Güney Kore başta olmak üzere Japonya, Avustralya ve Hindistan gibi bölgelerde yoğunlaşırken, gelişmiş sosyal mühendislik ve çok aşamalı zararlı dağıtım zinciri dikkat çekiyor.
ClickFix Saldırıları: Sahte CAPTCHA ve Microsoft Scriptleriyle Gizlenen Yeni Yöntemler
ClickFix saldırıları, sahte CAPTCHA doğrulama yöntemleri ve Microsoft'un imzalı App-V scriptleri kullanılarak kurumsal sistemlerde karmaşık bir saldırı zinciri oluşturuyor. Bu teknik, PowerShell yürütmesini gizlemek için living-off-the-land (LotL) stratejisini benimseyerek, özellikle Windows 10/11 Enterprise ve Education sürümlerini hedef alıyor. Siber güvenlik ekipleri için bu gelişme, kullanıcı