ABD'de, Ukraynalı Oleksandr Didenko, Kuzey Kore'nin sahte IT çalışanı ağı kurarak 40'tan fazla Amerikan şirketinde kimlik hırsızlığı ve dolandırıcılık yaptığı suçlamalarıyla 5 yıl hapis cezasına çarptırıldı. Bu operasyon, kimlik hırsızlığı ve para transferleriyle Kuzey Kore'nin silah programlarına finansman sağladı. Siber güvenlik profesyonelleri için kimlik yönetimi ve ağ segmentasyonu gibi önlem
Etiket: SIEM
Ulusal Güvenlikte Manuel Süreçlerin Riskleri ve Güvenli Otomasyonun Önemi
Ulusal güvenlik kurumlarının yarısından fazlası hâlâ hassas veri transferlerinde manuel işlemlere dayanıyor. Bu durum, insan hatası, denetim boşlukları ve operasyonel gecikmeler gibi kritik riskler doğuruyor. Güvenli otomasyon için kimlik doğrulama, veri koruma ve alanlar arası güvenlik çözümlerini içeren çok katmanlı Siber Güvenlik Üçlemesi yaklaşımı öne çıkıyor.
MuddyWater’ın MENA Bölgesinde 4 Yeni Kötü Amaçlı Yazılım Aracıyla Saldırıları
MuddyWater APT grubu, 2026 başından itibaren Orta Doğu ve Kuzey Afrika bölgesindeki kuruluşlara yönelik gelişmiş bir siber saldırı kampanyası yürütüyor. GhostFetch, CHAR, HTTP_VIP ve GhostBackDoor gibi yeni kötü amaçlı yazılım araçları kullanılarak gerçekleştirilen saldırılar, özellikle oltalama e-postaları ve makro tabanlı enfeksiyon zincirleriyle dikkat çekiyor. Bu tehdit aktörünün yapay zeka de
BT Yardım Masası Vishing Saldırıları İçin Kadınları Hedefleyen Yeni Sosyal Mühendislik Taktikleri
Son raporlar, SLH adlı siber suç grubunun, özellikle kadınları BT yardım masalarına yönelik vishing saldırıları için işe alarak çağrı başına 500-1.000 dolar arası ödeme yaptığını ortaya koyuyor. Bu gelişme, sosyal mühendislik saldırılarında yeni bir evrim olarak görülüyor ve kurumların çok faktörlü kimlik doğrulama politikalarını güçlendirmeleri ile yardım masası personelini kapsamlı şekilde eğitm
SolarWinds Serv-U 15.5’te 4 Kritik Root Kod Yürütme Açığı Giderildi
SolarWinds, Serv-U dosya transfer yazılımının 15.5 sürümünde bulunan dört yüksek riskli root kod yürütme açığını 15.5.4 sürümüyle kapattı. Bu zafiyetler, yönetici ayrıcalıkları ile sömürüldüğünde sistemlerde tam kontrol sağlanmasına olanak tanıyor. Siber güvenlik ekiplerinin, güncellemeleri hızlıca uygulaması ve olay müdahale süreçlerini güçlendirmesi önem taşıyor.
Eski Google Mühendislerinin Ticari Sır Hırsızlığı ve İran’a Veri Aktarımı İddiası
ABD’de eski Google mühendisleri ve yakınları, ticari sırları çalmak ve bu bilgileri İran’a aktarmakla suçlanıyor. Olay, teknoloji sektöründe kritik işlemci güvenliği ve kriptografi alanlarında çalışan kişilerin iç güvenlik önlemlerini sorgulatıyor. Sanıklar, yüzlerce gizli dosyayı yetkisiz cihazlara ve üçüncü taraf platformlara aktararak ciddi yasal yaptırımlarla karşı karşıya.
Siber Güvenlikte Triage Süreçlerinin İş Riskini Artıran 5 Kritik Hatası ve Çözüm Yolları
Siber güvenlik operasyonlarında triage aşamasındaki hatalar, iş riskini azaltmak yerine artırabiliyor. Özellikle kanıta dayanmayan kararlar, kıdem farkları ve manuel işlemler, gerçek tehditlerin gözden kaçmasına ve maliyetlerin yükselmesine yol açıyor. Bu haber, triage süreçlerindeki yaygın sorunları ve modern sandbox teknolojileriyle nasıl iyileştirilebileceğini teknik detaylarla ele alıyor.
Yapay Zeka Destekli Güvenlik Açığı Taramasında Yeni Dönem: Claude Code Security
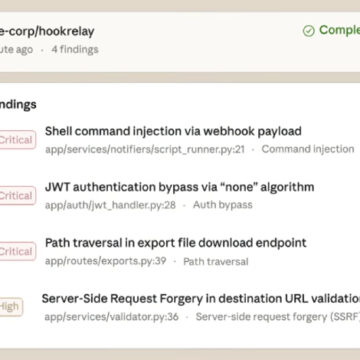
Anthropic tarafından geliştirilen Claude Code Security, yapay zeka destekli güvenlik açığı taramasıyla kod tabanlarındaki riskleri insan müdahalesiyle tespit etmeyi hedefliyor. Bu sistem, siber güvenlik ekiplerine otomatik analizlerin ötesinde, daha derin ve kapsamlı bir inceleme imkanı sunarak saldırganların kullandığı otomasyonlara karşı savunma avantajı sağlıyor.
BeyondTrust Güvenlik Açığı: Web Kabukları ve Arka Kapılarla Kritik Saldırılar
CVE-2026-1731 numaralı kritik güvenlik açığı, finans, hukuk ve sağlık gibi sektörlerde kullanılan BeyondTrust çözümlerinde aktif olarak sömürülüyor. Saldırganlar, bu zafiyeti kullanarak web kabukları yerleştirip arka kapılar açıyor ve hassas verileri sızdırıyor. Siber güvenlik ekipleri için erken tespit ve kapsamlı yama uygulamaları büyük önem taşıyor.
FileZen CVE-2026-25108 Açığı: OS Komut Enjeksiyonu ve Aktif İstismar Uyarısı
FileZen dosya transfer yazılımında kritik bir OS komut enjeksiyonu açığı (CVE-2026-25108) tespit edildi ve bu zafiyetin aktif olarak kullanıldığı doğrulandı. Etkilenen sürümler için acil güncelleme önerilirken, saldırganların web arayüzü üzerinden kullanıcı ayrıcalıklarıyla sisteme sızabildiği bildirildi. Siber güvenlik ekiplerinin saldırı zincirini anlaması ve önlem alması kritik önem taşıyor.