CVE-2026-9586, Switchvox SMB Edition 8.3’te kimlik doğrulamasız SQL enjeksiyonla reverse shell çalıştırılmasına yol açan kritik bir açık.
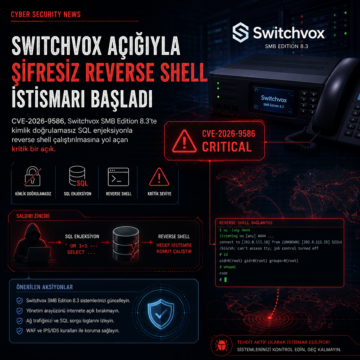


CVE-2026-9586, Switchvox SMB Edition 8.3’te kimlik doğrulamasız SQL enjeksiyonla reverse shell çalıştırılmasına yol açan kritik bir açık.
FreePBX platformunda kimlik doğrulaması atlama açığı (CVE-2025-57819) tespit edildi; bu, uzaktan kod yürütme ve veritabanı manipülasyonu riskini doğuruyor. Sangoma ve CISA tarafından doğrulanan bu kritik zafiyet, özellikle FreePBX 15, 16 ve 17 sürümlerini etkiliyor. Kullanıcıların acilen güncelleme yapması ve şüpheli aktiviteleri kontrol etmesi gerekiyor.