2025 Kasım ayında Güneydoğu Asya'da büyük bir gıda hizmetleri şirketini hedef alan Osiris fidye yazılımının yeni varyantı, BYOVD (Bring Your Own Vulnerable Driver) saldırı tekniğini kullanarak POORTRY adlı özel bir sürücüyle güvenlik yazılımlarını devre dışı bırakıyor. Bu gelişme, fidye yazılımı saldırılarında ayrıcalık yükseltme ve savunma atlatma yöntemlerinin daha sofistike hale geldiğini göste
Etiket: Fidye Yazılımı
2025 Siber Tehditleri: Darknet Operasyonları, Yeni RCE Zafiyetleri ve Gelişen Kripto Dolandırıcılıkları
2025'in son çeyreğinde siber suç ekosisteminde önemli hareketlilik yaşandı; FBI'ın RAMP forumunu kapatması, WhatsApp gizlilik iddiaları ve Linux kernelinde kritik bir açığın KEV kataloğuna eklenmesi öne çıktı. Ayrıca, fidye yazılımı saldırılarının artışı, yeni oltalama kampanyaları ve kuantum sonrası şifreleme adaptasyonu gibi gelişmeler, güvenlik profesyonelleri için yeni tehdit ve savunma alanla
Yetim Hesaplar: Kurumsal Güvenlikte Gizli Tehdit ve 5 Kritik Önlem
Kurumsal ortamlarda terkedilmiş veya yönetilmeyen yetim hesaplar, siber saldırganlar için kritik bir arka kapı oluşturuyor. Bu hesaplar, özellikle insan olmayan kimlikler (NHI) ve AI ajanlarıyla birlikte, görünmez riskler barındırıyor. Sürekli kimlik denetimi ve gelişmiş telemetri yöntemleri, bu gizli tehditleri ortaya çıkararak güvenlik açıklarını azaltmada kilit rol oynuyor.
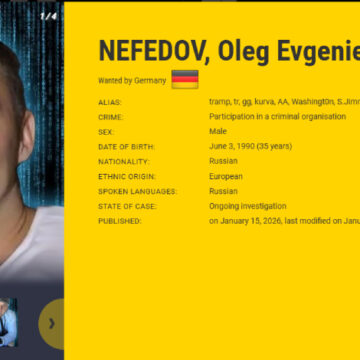
Black Basta Fidye Yazılımı Lideri Oleg Nefedov AB ve INTERPOL Listelerinde
Rusya bağlantılı Black Basta fidye yazılımı grubunun lideri Oleg Evgenievich Nefedov, Avrupa Birliği'nin En Çok Arananlar ve INTERPOL'ün Kırmızı Bülten listelerine eklendi. Grup, Kuzey Amerika, Avrupa ve Avustralya'da yüzlerce kurumsal ağı hedef alarak yüz milyonlarca dolar kripto para kazandı. Siber güvenlik uzmanları, Black Basta'nın operasyonel yapısı ve teknik yöntemleri hakkında kritik bilgil
INTERPOL Afrika’da 574 Kişiyi Tutukladı; Ukraynalı Nefilim Fidye Yazılımı Operatörü Suçunu Kabul Etti
INTERPOL öncülüğünde Afrika kıtasında düzenlenen Sentinel Operasyonu kapsamında 574 kişi tutuklandı, 6.000'den fazla zararlı bağlantı kaldırıldı ve çeşitli fidye yazılımı saldırıları engellendi. Öte yandan, Ukraynalı bir siber suçlu, Nefilim fidye yazılımı kullanarak ABD ve diğer ülkelerdeki şirketlere yönelik saldırılarını kabul etti. Bu gelişmeler, fidye yazılımı tehditlerinin küresel boyutta de
WhatsApp Hesap Ele Geçirmeleri ve React2Shell Açığıyla Genişleyen Siber Tehditler
Son haftalarda WhatsApp hesaplarını hedef alan GhostPairing sosyal mühendislik saldırıları ve React2Shell (CVE-2025-55182) açığını kullanan fidye yazılımı operasyonları öne çıktı. Ayrıca, MCP sunucularındaki yetkisiz erişimler ve yeni modüler bilgi hırsızı SantaStealer gibi gelişmeler, kurumsal ve bireysel kullanıcılar için kritik riskler oluşturuyor.
VolkLocker Fidye Yazılımında Kritik Tasarım Hatası: Sabit Anahtar Kurtarma İmkanı Sağlıyor
VolkLocker fidye yazılımı, Ağustos 2025'te ortaya çıkan ve hem Windows hem Linux sistemlerini hedefleyen yeni bir RaaS varyantı olarak dikkat çekiyor. Ancak, şifreleme anahtarlarının sabit kodlanması ve açık metin olarak sistemde bırakılması, kurbanların dosyalarını fidye ödemeden kurtarmasına olanak tanıyor. Bu durum, fidye yazılımı saldırılarında yeni bir savunma fırsatı sunuyor.
Storm-0249 Grubu, Dosyasız PowerShell ve DLL Yan Yükleme Taktikleriyle Fidye Yazılımı Saldırılarında Yeni Aşamaya Geçti
Son analizler, Storm-0249 adlı tehdit aktörünün başlangıç erişiminden daha karmaşık saldırı tekniklerine yöneldiğini ortaya koyuyor. Dosyasız PowerShell yürütme, DLL yan yükleme ve alan adı taklidi gibi yöntemlerle fidye yazılımı saldırılarının etkinliğini artıran grup, özellikle ABD merkezli kullanıcıları hedef alan vergi temalı oltalama kampanyalarıyla dikkat çekiyor.
Altın Bıçak Grubu QWCrypt Fidye Yazılımıyla Kanada ve ABD’de Hedefte
2018’den beri aktif olan Altın Bıçak (Gold Blade) adlı siber suç grubu, QWCrypt fidye yazılımını kullanarak özellikle Kanada’daki kurumları hedef alan karmaşık saldırılar düzenliyor. İşe alım platformları üzerinden yayılan hedefli oltalama e-postalarıyla başlayan saldırılar, gelişmiş çok aşamalı kötü amaçlı yazılım zincirleri ve özel araçlarla destekleniyor. Bu operasyon, fidye yazılımı ve veri hı
Qilin Fidye Yazılımı Güney Kore’de MSP İhlaliyle 28 Kurbanı Hedefledi: ‘Korean Leaks’ Operasyonu
Qilin fidye yazılımı grubu, Güney Kore’de bir MSP ihlalini kullanarak 28 kurbandan 2 TB’tan fazla veri çaldı. Operasyon, Kuzey Kore destekli Moonstone Sleet aktörünün de dahil olduğu karmaşık bir saldırı zinciriyle gerçekleşti. Bu saldırı, finans sektörünü hedef alırken, Türkiye’deki kurumlar için de kritik güvenlik önlemlerinin önemini ortaya koyuyor.