CISA, SolarWinds Web Help Desk, Ivanti Endpoint Manager ve Workspace One UEM ürünlerinde bulunan üç yüksek riskli güvenlik açığının aktif olarak istismar edildiğini duyurdu. Bu zafiyetler, özellikle fidye yazılımı saldırıları ve kimlik doğrulama atlatma teknikleriyle hedef alınmakta. Kurumsal ağlarda ve kamu kurumlarında riskleri azaltmak için acil yamalar uygulanmalı.
Etiket: Fidye Yazılımı
Qualcomm 0-Gün İstismarı ve Yeni Vibe-Kodlu Zararlı Yazılım: Haftanın Kritik Siber Güvenlik Gelişmeleri
Bu hafta Qualcomm çiplerinde vahşi doğada istismar edilen kritik bir 0-gün açığı ve Hindistan hedefli Vibe-kodlu zararlı yazılım saldırısı öne çıktı. Ayrıca, iOS cihazları hedef alan gelişmiş istismar zincirleri ve Wi-Fi istemci izolasyonunu aşan AirSnitch saldırısı gibi önemli tehditler gündemde yer aldı. Siber güvenlik profesyonelleri için güncel tehditler ve savunma önerileri bu haberde detayla
2025 Siber Tehditlerinde Hız ve Karmaşıklık Artıyor: Kali Linux Entegrasyonundan LockBit Fidye Yazılımına
2025 yılında siber saldırılar hız kazanırken, Kali Linux’un yapay zeka destekli komut entegrasyonu, LockBit fidye yazılımının ActiveMQ açığını kullanması ve Chrome uzantıları üzerinden yeni çökertme teknikleri gibi gelişmeler öne çıkıyor. Bu dinamik ortamda, saldırganlar kimlik bilgisi kötüye kullanımı ve yapay zeka destekli otomasyonla savunmaları aşarken, kurumların güncel yamalar, çok faktörlü
Yapay Zeka Destekli Tehdit Aktörü 55 Ülkede 600’den Fazla FortiGate Cihazını Hedef Aldı
2026 başında ortaya çıkan yapay zeka destekli siber saldırı kampanyası, dünya genelinde 55 ülkede 600'ün üzerinde FortiGate cihazının ele geçirilmesine yol açtı. Saldırganlar, zayıf kimlik bilgileri ve açık yönetim portlarını kullanarak geniş çaplı erişim sağladı. Bu gelişme, yapay zekanın siber suç operasyonlarını ölçeklendirmedeki artan rolünü ve güvenlik önlemlerinin önemini gözler önüne seriyo
BeyondTrust Güvenlik Açığı: Web Kabukları ve Arka Kapılarla Kritik Saldırılar
CVE-2026-1731 numaralı kritik güvenlik açığı, finans, hukuk ve sağlık gibi sektörlerde kullanılan BeyondTrust çözümlerinde aktif olarak sömürülüyor. Saldırganlar, bu zafiyeti kullanarak web kabukları yerleştirip arka kapılar açıyor ve hassas verileri sızdırıyor. Siber güvenlik ekipleri için erken tespit ve kapsamlı yama uygulamaları büyük önem taşıyor.
Lazarus Grubu Medusa Fidye Yazılımıyla Orta Doğu ve ABD Sağlık Sektörünü Hedefliyor
Lazarus Grubu, Medusa fidye yazılımını kullanarak Orta Doğu'da ve ABD'deki sağlık kuruluşlarına yönelik yeni saldırılar gerçekleştirdi. Bu kampanya, Kuzey Koreli tehdit aktörlerinin fidye yazılımı operasyonlarında RaaS modellerine yöneldiğini ve kritik sağlık altyapılarını hedef almaya devam ettiğini gösteriyor.
Reynolds Fidye Yazılımı, EDR Araçlarını BYOVD Sürücüsüyle Hedef Alıyor
Reynolds fidye yazılımı, savunma atlatma amacıyla kendi içinde gömülü BYOVD (Bring Your Own Vulnerable Driver) bileşeni kullanarak EDR çözümlerini devre dışı bırakıyor. Bu teknik, güvenlik süreçlerini hedef alan saldırganların tespit edilmeden hareket etmesini sağlıyor ve özellikle kurumsal ağlarda ciddi risk oluşturuyor.
Warlock Fidye Yazılımı, Güncellenmemiş SmarterMail Açıklarını Kullanarak Ağlara Sızdı
2026'nın başında Warlock fidye yazılımı grubu, güncellenmemiş SmarterMail sunucularındaki kritik güvenlik açıklarını kullanarak kurumsal ağlara sızdı. Saldırı, özellikle SmarterTrack kullanan barındırılan müşterileri etkilerken, Active Directory kontrolü ele geçirildi ve Velociraptor gibi zararlı araçlar kuruldu. Siber güvenlik uzmanları, güncel yamaların uygulanması ve ağ segmentasyonu gibi önlem
2021-2025 Arasında Küresel Siber Suçla Mücadelede 418 Kolluk Kuvveti Operasyonu Analizi
Son yıllarda artan siber suç çeşitliliği ve karmaşıklığına karşı, dünya genelinde kolluk kuvvetleri 418 farklı operasyonla yanıt verdi. Bu operasyonlar, özellikle fidye yazılımı, kötü amaçlı yazılım dağıtımı ve yetkisiz erişim gibi alanlarda yoğunlaşırken, kamu-özel iş birliği ve uluslararası koordinasyonun önemi giderek arttı.
Rusya’yı Hedef Alan Çok Aşamalı Kimlik Avı Kampanyasında Amnesia RAT ve Fidye Yazılımı Kullanılıyor
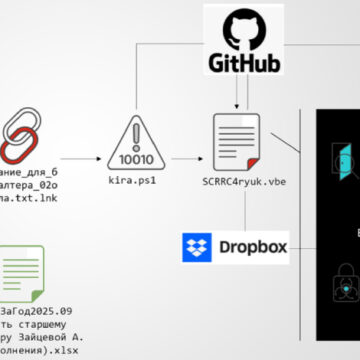
Kasım 2025’ten beri devam eden ve Rusya’daki insan kaynakları ile bordro departmanlarını hedefleyen gelişmiş bir kimlik avı kampanyasında, Amnesia RAT ve Hakuna Matata fidye yazılımı gibi zararlılar kullanılıyor. Sosyal mühendislik temelli saldırı zinciri, Microsoft Defender’ı devre dışı bırakma teknikleri ve çoklu bulut hizmetleri üzerinden zararlı yük dağıtımı ile dikkat çekiyor. Bu kampanya, uç