Spark RAT kampanyası Kamboçya’da oltalama, BYOVD ve ardrv.sys ile güvenlik ürünlerini hedefledi; Acronis atıf bulamadı.
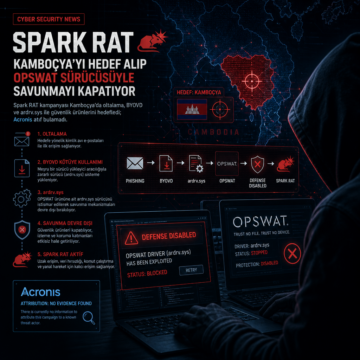


Spark RAT kampanyası Kamboçya’da oltalama, BYOVD ve ardrv.sys ile güvenlik ürünlerini hedefledi; Acronis atıf bulamadı.

QuickFox’un Windows yükleyicisine yerleştirilen kötü amaçlı kodun, en az Ağustos 2025’ten beri süren tedarik zinciri saldırısında FDMTP arka kapısını yaydığı ortaya çıktı. Fortinet, kampanyanın yalnızca Windows kullanıcılarını hedef aldığını, sahte alan adı ve DLL yan yükleme teknikleri kullandığını, QuickFox’un ise 3.59.6 sürümüyle zararlı bileşenleri kaldırdığını bildirdi.
Son analizlere göre, UAT-10027 kod adlı siber saldırı kampanyası, ABD'deki eğitim ve sağlık kurumlarını hedef alıyor. Dohdoor adlı gelişmiş bir arka kapı kullanılarak gerçekleştirilen saldırılar, DNS-over-HTTPS (DoH) üzerinden gizli komut ve kontrol iletişimi sağlıyor ve sofistike tekniklerle tespit edilmesi zorlaştırılıyor. Bu durum, kritik sektörlerdeki güvenlik ekiplerinin önlem almasını zorunl
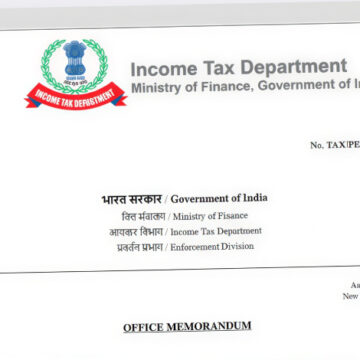
Hindistan'da Gelir İdaresi kurumunu taklit eden oltalama e-postalarıyla yayılan Blackmoon banka truva atı ve SyncFuture TSM araçlarının kötüye kullanıldığı gelişmiş bir siber saldırı kampanyası tespit edildi. Tehdit aktörleri, kullanıcıları zararlı arşiv dosyalarını indirip çalıştırmaya ikna ederek kalıcı erişim sağlıyor ve hassas verileri sızdırıyor. Bu saldırı, özellikle finansal sektör ve kurum