Etiket: APT

Anasayfa » APT » Sayfa 9
Mustang Panda Grubu, Güncellenmiş COOLCLIENT Arka Kapısıyla Asya’da Devlet Kurumlarını Hedefliyor
Yazı

Mustang Panda Grubu, Güncellenmiş COOLCLIENT Arka Kapısıyla Asya’da Devlet Kurumlarını Hedefliyor

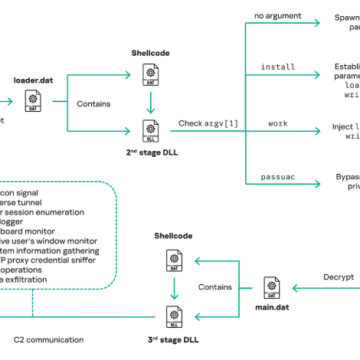
Mustang Panda adlı APT grubu, Myanmar, Malezya, Moğolistan ve Rusya'daki devlet kurumlarına yönelik güncellenmiş COOLCLIENT arka kapısını kullanarak karmaşık siber saldırılar düzenliyor. Bu kötü amaçlı yazılım, DLL yan yükleme teknikleriyle meşru yazılımlar üzerinden yayılıyor ve gelişmiş casusluk yetenekleri barındırıyor. Siber güvenlik ekipleri için saldırı zinciri ve savunma önerileri kritik ön
Yapay Zeka Destekli Saldırılara Karşı EDR ve NDR Entegrasyonu Kritik Önemde
Yazı

Yapay Zeka Destekli Saldırılara Karşı EDR ve NDR Entegrasyonu Kritik Önemde

Yapay zeka tabanlı siber saldırılar, gelişmiş tekniklerle geleneksel savunmaları aşarak kurumları tehdit ediyor. Bu yeni nesil saldırılara karşı etkili savunma için uç nokta algılama ve yanıt (EDR) ile ağ algılama ve yanıt (NDR) sistemlerinin birlikte çalışması gerekiyor. Güvenlik ekipleri, bu birleşik yaklaşım sayesinde saldırı zincirindeki karmaşık adımları tespit edip hızlı müdahale şansı yakal

Kuzey Kore Bağlantılı Hackerlar VS Code Görevleriyle Yazılım Geliştiricilerini Hedefliyor
Yazı

Kuzey Kore Bağlantılı Hackerlar VS Code Görevleriyle Yazılım Geliştiricilerini Hedefliyor

Son dönemde ortaya çıkan bir kampanyada, Kuzey Kore kaynaklı tehdit aktörleri, zararlı Visual Studio Code (VS Code) görev yapılandırmaları kullanarak yazılım geliştiricilerini hedef alıyor. Özellikle kripto para ve fintech sektörlerinde çalışan mühendislerin sistemlerine uzaktan kod çalıştırma yetenekleri kazandıran arka kapılar yerleştiriliyor. Bu saldırılar, geliştiricilerin üçüncü taraf Git dep

LOTUSLITE Arka Kapısı: ABD Politik Kurumlarını Hedefleyen Venezuela Temalı Kimlik Avı Kampanyası
Yazı

LOTUSLITE Arka Kapısı: ABD Politik Kurumlarını Hedefleyen Venezuela Temalı Kimlik Avı Kampanyası

Çin destekli Mustang Panda grubuna atfedilen LOTUSLITE arka kapısı, ABD’deki politika kurumlarını hedef alan Venezuela temalı kimlik avı saldırılarında kullanılıyor. DLL yan yükleme yöntemiyle yayılan zararlı, Windows WinHTTP API’leri üzerinden komut ve kontrol iletişimi sağlıyor. Bu saldırı, jeopolitik gerilimlerin siber alandaki yansıması olarak dikkat çekiyor.

Cisco AsyncOS’ta Çin Bağlantılı APT Tarafından Kullanılan Kritik Zero-Day RCE Açığı ve Korunma Yöntemleri
Yazı

Cisco AsyncOS’ta Çin Bağlantılı APT Tarafından Kullanılan Kritik Zero-Day RCE Açığı ve Korunma Yöntemleri

Cisco Secure Email Gateway ve Secure Email and Web Manager ürünlerinde, Çin bağlantılı gelişmiş kalıcı tehdit (APT) grubu UAT-9686 tarafından istismar edilen kritik bir zero-day uzaktan kod yürütme (RCE) açığı tespit edildi ve yamalandı. CVE-2025-20393 kodlu bu zafiyet, Spam Karantina özelliğinin HTTP isteklerini yetersiz doğrulamasından kaynaklanıyor ve saldırganlara root ayrıcalıklarıyla komut ç

Çin Kaynaklı APT, Sitecore Zero-Day Açığını Kritik Altyapılarda Kullandı
Yazı

Çin Kaynaklı APT, Sitecore Zero-Day Açığını Kritik Altyapılarda Kullandı

Son analizler, Çin bağlantılı gelişmiş sürekli tehdit (APT) grubu UAT-8837'nin, Eylül 2025'te yamalanan Sitecore sıfır-gün açığını kullanarak kritik altyapılara yönelik siber saldırılar gerçekleştirdiğini ortaya koyuyor. Bu saldırılar, kimlik bilgileri hırsızlığı ve Active Directory keşfi gibi karmaşık post-exploitation tekniklerini içeriyor. Siber güvenlik profesyonelleri için saldırı zinciri ve

PLUGGYAPE Zararlısı: Signal ve WhatsApp Üzerinden Ukrayna Savunmasına Yönelik Yeni Siber Operasyonlar
Yazı

PLUGGYAPE Zararlısı: Signal ve WhatsApp Üzerinden Ukrayna Savunmasına Yönelik Yeni Siber Operasyonlar

2024 sonundan itibaren aktif olan PLUGGYAPE zararlısı, Signal ve WhatsApp gibi anlık mesajlaşma uygulamalarını kullanarak Ukrayna savunma kuvvetlerini hedef alıyor. Rus kaynaklı hacker grubu Void Blizzard tarafından yürütülen bu saldırılar, parola korumalı arşivler ve gelişmiş komut kontrol yöntemleriyle dikkat çekiyor. Siber güvenlik profesyonelleri için saldırı zinciri ve savunma önerileri kriti

Ink Dragon Grubu, ShadowPad ve FINALDRAFT ile Hükümetleri Hedef Alıyor: 5 Kritik Teknik Detay
Yazı

Ink Dragon Grubu, ShadowPad ve FINALDRAFT ile Hükümetleri Hedef Alıyor: 5 Kritik Teknik Detay

Çin bağlantılı Ink Dragon tehdit aktörü, Avrupa, Asya ve Afrika'daki hükümet ve telekomünikasyon kurumlarına yönelik karmaşık siber saldırılarını sürdürüyor. ShadowPad, FINALDRAFT ve NANOREMOTE gibi gelişmiş zararlılarla yürütülen bu kampanyalar, uzun vadeli erişim ve gizlilik odaklı çok katmanlı bir altyapı kullanıyor. Siber güvenlik ekipleri için saldırı zinciri ve savunma önerileri kritik önem

CISA, ASUS Live Update Tedarik Zinciri Açığını Aktif İstismar Sonrası Uyardı
Yazı

CISA, ASUS Live Update Tedarik Zinciri Açığını Aktif İstismar Sonrası Uyardı

CISA, ASUS Live Update yazılımındaki kritik bir tedarik zinciri açığını aktif sömürülme kanıtları üzerine Bilinen Sömürülmüş Açıklar (KEV) listesine ekledi. CVE-2025-59374 kodlu bu zafiyet, 2018-2019 yıllarında gerçekleşen Operation ShadowHammer kampanyasıyla ilişkilendiriliyor ve halen güncellenmeyen sistemlerde ciddi risk oluşturuyor.

ForumTroll Kimlik Avı Kampanyası: Rus Akademisyenlere Yönelik Yeni Taktikler ve Teknik Detaylar
Yazı

ForumTroll Kimlik Avı Kampanyası: Rus Akademisyenlere Yönelik Yeni Taktikler ve Teknik Detaylar

Ekim 2025'te başlayan ForumTroll operasyonu, Rusya'daki akademisyenleri hedef alan karmaşık kimlik avı saldırılarıyla dikkat çekiyor. Sahte eLibrary e-postaları ve Google Chrome sıfır gün açığı (CVE-2025-2783) üzerinden yürütülen bu kampanya, gelişmiş zararlılar ve kişiselleştirilmiş saldırı zinciriyle öne çıkıyor. Siber güvenlik profesyonelleri için kritik teknik detaylar ve savunma önerileri bu