Japonya’da web verisi ihlalleri son aylarda arttı; 8 Ekim 2026 tarihli uyarı, mobil API suistimali ve Metabase hedefli saldırıları işaret etti.
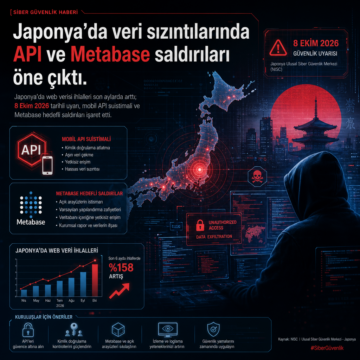


Japonya’da web verisi ihlalleri son aylarda arttı; 8 Ekim 2026 tarihli uyarı, mobil API suistimali ve Metabase hedefli saldırıları işaret etti.
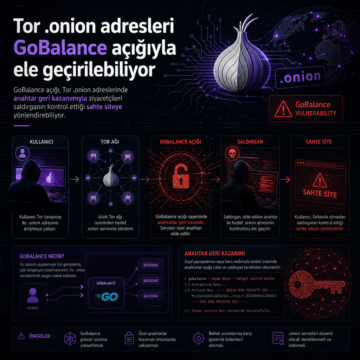
GoBalance açığı, Tor .onion adreslerinde anahtar geri kazanımıyla ziyaretçileri saldırganın kontrol ettiği sahte siteye yönlendirebiliyor.
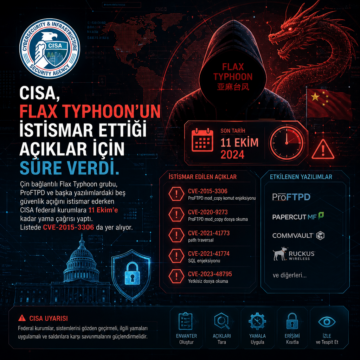
Çin bağlantılı Flax Typhoon grubu, ProFTPD ve başka yazılımlardaki beş güvenlik açığını istismar ederken CISA federal kurumlara 11 Ekim’e kadar yama…
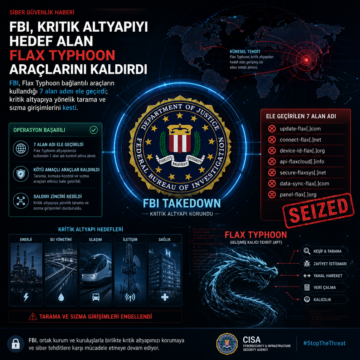
FBI, Flax Typhoon bağlantılı araçların kullandığı 7 alan adını ele geçirdi; kritik altyapıya yönelik tarama ve sızma girişimlerini kesti.
FBI, Çin bağlantılı bir hacker grubunun çalıntı e-postalara üçüncü taraf erişimi veren bir portal işlettiğini açıkladı.
Citrix, NetScaler Gateway ve ADC’de SAML yapılandırmalarını etkileyen CVE-2026-107406 açığını yamaladı; hata RCE ve DoS riski taşıyor.
CrowdStrike Intelligence’a göre ARTEX AI adlı sızma testi aracı kötüye kullanıldı; Eylül sonundan Ekim 2026 başına kadar süren faaliyet Güney Kore…
Wazza phishing kit’i ABD, Avrupa ve Avustralya’da banka, kamu ve üretim hedeflerini Adobe temalı Device Code oltasıyla vuruyor.
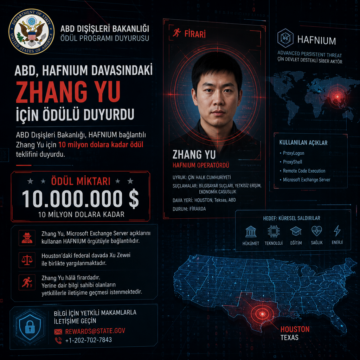
ABD Dışişleri Bakanlığı, HAFNIUM bağlantılı Zhang Yu için 10 milyon dolara kadar ödül teklifini duyurdu.
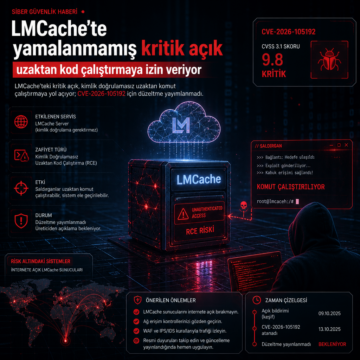
LMCache’teki kritik açık, kimlik doğrulamasız uzaktan komut çalıştırmaya yol açıyor; CVE-2026-105192 için düzeltme yayımlanmadı.