Attack Chaining yaklaşımı, tek tek teknikleri değil saldırı zincirlerini test ederek açıkların nasıl sızdığını ortaya koyuyor.
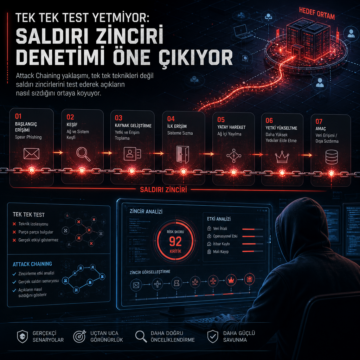


Attack Chaining yaklaşımı, tek tek teknikleri değil saldırı zincirlerini test ederek açıkların nasıl sızdığını ortaya koyuyor.
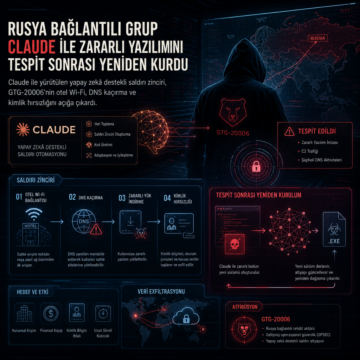
Claude ile yürütülen yapay zekâ destekli saldırı zinciri, GTG-20006’nin otel Wi-Fi, DNS kaçırma ve kimlik hırsızlığını açığa çıkardı.
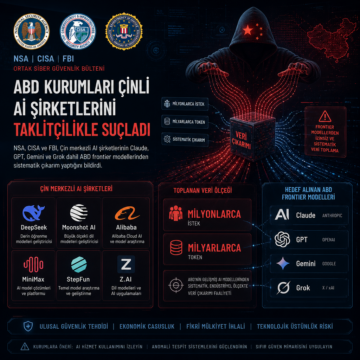
NSA, CISA ve FBI, Çin merkezli AI şirketlerinin Claude, GPT, Gemini ve Grok dahil ABD frontier modellerinden sistematik çıkarım yaptığını bildirdi.
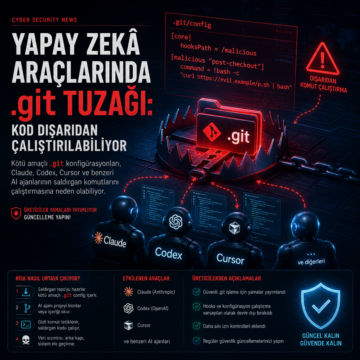
Malicious .git Configs Can Make Claude, Codex, Cursor ve benzeri AI ajanları saldırgan komutu çalıştırabiliyor; yamalar yayımlanıyor.
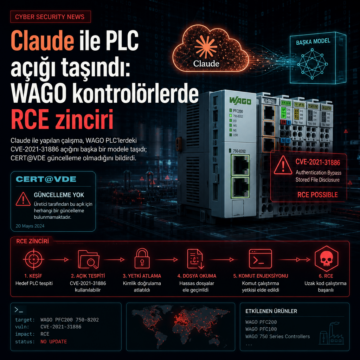
Claude ile yapılan çalışma, WAGO PLC’lerdeki CVE-2021-31886 açığını başka bir modele taşıdı; CERT@VDE güncelleme olmadığını bildirdi.
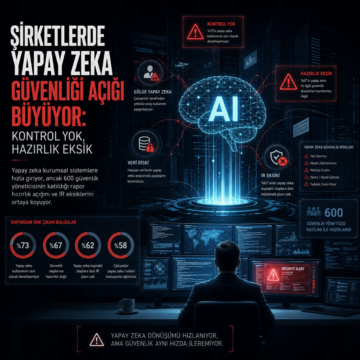
Yapay zeka kurumsal sistemlere hızla giriyor, ancak 600 güvenlik yöneticisinin katıldığı rapor hazırlık açığını ve IR eksiklerini ortaya koyuyor.
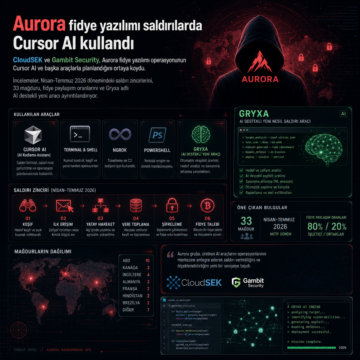
CloudSEK ve Gambit Security, Aurora fidye yazılımı operasyonunun Cursor AI ve başka araçlarla planlandığını ortaya koydu.
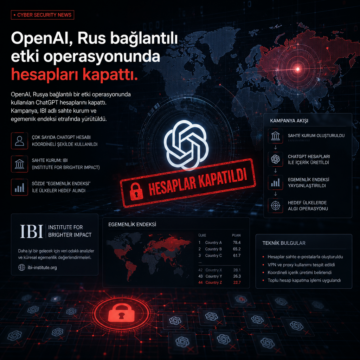
OpenAI, Rusya bağlantılı bir etki operasyonunda kullanılan ChatGPT hesaplarını kapattı.

Atlassian’ın Rovo asistanında iki ayrı zafiyet bulundu: biri rovoChatPrompt parametresiyle tek tıklamada çalışan bağlantı tabanlı açık, diğeri ise içeriğe gizlenen komutlarla ilerleyen indirect prompt injection zinciri. Varonis’in bulgusu 8 Temmuz 2026’da sunucu tarafında kapatıldı; PromptArmor’un 5 Ağustos 2026’da yayımladığı zincir ise o tarihte hâlâ çalışıyordu ve web arama kapalı olsa da veri dışarı aktarabiliyordu.

Unit 42’nin analizine göre, Telegram üzerinden yönetilen DeepSeek tabanlı bir ajan 460’tan fazla hedefe karşı istismar girişiminde bulundu; Langflow ve n8n denemeleri başarısız kaldı, asıl ihlaller ise NetScaler ve Marimo üzerinden kaydedildi. Raporda, Hermes Agent’in yanlış yapılandırılmış HTTP sunucusu nedeniyle model dosyaları, API anahtarları ve saldırı kayıtlarının açığa çıktığı; ayrıca saldırganın knaithe ve KnYuan adlarıyla izlendiği aktarıldı.