Grist-Core açık kaynaklı elektronik tablo-veritabanı platformunda, Pyodide sandbox kaçışı nedeniyle kritik bir uzak kod çalıştırma (RCE) açığı tespit edildi. CVE-2026-24002 kodlu bu zafiyet, kötü niyetli formüller aracılığıyla sistem komutlarının yürütülmesine olanak tanıyor. Kullanıcıların en kısa sürede güncelleme yapması ve sandbox yapılandırmalarını gözden geçirmesi önem taşıyor.
Etiket: SIEM
Node.js vm2 Kütüphanesinde Kritik Sandbox Kaçış Açığı ve Kod İstismarı
Node.js için yaygın kullanılan vm2 kütüphanesinde, Promise işleyicilerinin yetersiz temizlenmesinden kaynaklanan kritik bir sandbox kaçış açığı (CVE-2026-22709) keşfedildi. Bu zafiyet, saldırganların güvenli ortamdan çıkarak rastgele kod çalıştırmasına olanak tanıyor. Siber güvenlik uzmanları, güncel yamaların uygulanması ve alternatif izolasyon çözümlerinin değerlendirilmesini öneriyor.
2026’da CISO’lar İçin Kesinti Riskini Azaltacak 3 Kritik Strateji
2026 yılında siber tehditlerin artan karmaşıklığı, CISO'ların operasyonel kesinti riskini azaltmak için yeni stratejiler geliştirmesini zorunlu kılıyor. Bu kapsamda, güncel ve doğrulanmış tehdit istihbaratının entegrasyonu, analistlerin yanlış pozitiflerden korunması ve tespitten yanıta hızlı geçişin sağlanması öncelikli hale geliyor. Bu adımlar, SOC ekiplerinin etkinliğini artırarak kritik altyap
FortiGate Güvenlik Duvarlarında FortiCloud SSO İstismarıyla Otomatik Yapılandırma Değişiklikleri
Fortinet FortiGate cihazlarında, FortiCloud SSO özelliği üzerinden kimlik doğrulama atlanarak yetkisiz güvenlik duvarı ayarları değiştiriliyor. CVE-2025-59718 ve CVE-2025-59719 zafiyetleri kullanılarak gerçekleştirilen bu otomatik saldırılar, kurumsal ağ güvenliği için ciddi risk oluşturuyor. Sistem yöneticileri için kritik önlemler ve saldırı zinciri detayları haberimizde.
Cisco Unified CM ve Webex’te Kritik Uzaktan Kod Çalıştırma Açığına Yama Geldi
Cisco, Unified CM ve Webex platformlarında aktif olarak istismar edilen CVE-2026-20045 numaralı kritik uzaktan kod çalıştırma açığını giderdi. Kimlik doğrulaması gerektirmeyen bu zafiyet, saldırganların root ayrıcalıklarıyla sistem üzerinde tam kontrol sağlamasına olanak tanıyor. Kurumların güncellemeleri hızla uygulaması, ağ segmentasyonu ve olay müdahale süreçlerini güçlendirmesi önem taşıyor.
GNU InetUtils Telnetd’de Kritik Kimlik Doğrulama Atlatma Açığı ve Root Erişimi Riski
GNU InetUtils paketindeki telnetd servisi, 1.9.3 ile 2.7 sürümleri arasında bulunan kritik bir kimlik doğrulama atlatma açığı nedeniyle saldırganlara root erişimi sağlama imkanı veriyor. CVE-2026-24061 olarak takip edilen bu zafiyet, dünya genelinde çeşitli ülkelerden koordineli saldırı girişimlerine sahne oluyor. Sistem yöneticilerinin acilen yamaları uygulaması ve telnet portu erişimlerini sıkıl
Microsoft Office’te Kritik Güvenlik Açığı: CVE-2026-21509 İçin Acil Güncelleme Yayınlandı
Microsoft Office uygulamalarında tespit edilen CVE-2026-21509 kodlu güvenlik açığı, yetkisiz saldırganların yerel güvenlik önlemlerini aşmasına olanak tanıyor. Özellikle Office 2016 ve 2019 kullanıcıları için kritik olan bu zafiyet, özel hazırlanmış dosyalar yoluyla istismar edilebiliyor ve acilen yamalanması gerekiyor.
Polonya Enerji Altyapısına Yönelik Sandworm Saldırısında DynoWiper Zararlısı Kullanıldı
Polonya'nın enerji sektörüne Aralık 2025'te düzenlenen siber saldırıda, Sandworm grubunun yeni bir silici zararlısı olan DynoWiper kullanıldı. Saldırı, kombine ısı ve elektrik üretim tesisleri ile yenilenebilir enerji sistemlerini hedef aldı ancak kesinti yaşanmadı. Bu olay, kritik altyapıların korunması için gelişmiş tehdit tespit ve müdahale mekanizmalarının önemini bir kez daha ortaya koyuyor.
Yaklaşık Aynı Şifre Tekrarının Riskleri ve Kurumsal Güvenlikte Alınacak Önlemler
Yaklaşık aynı şifre tekrarı, kullanıcıların mevcut şifrelerinde küçük ve öngörülebilir değişiklikler yapmasıyla ortaya çıkan ve siber saldırganlar tarafından kolayca tahmin edilebilen bir güvenlik açığıdır. Bu durum, özellikle karmaşık şifre politikalarının uygulandığı ortamlarda bile kimlik bilgisi tabanlı saldırıların başarı şansını artırmaktadır. Kurumsal güvenlik ekiplerinin, bu riski azaltmak
Kimlik Avı Yoluyla LogMeIn RMM Kurulumunda Kalıcı Erişim Sağlayan Yeni Saldırı Taktikleri
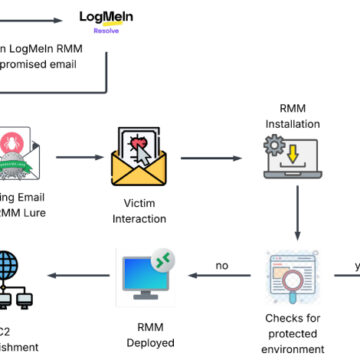
Son dönemde ortaya çıkan bir kimlik avı kampanyasında, saldırganlar LogMeIn'in Uzaktan İzleme ve Yönetim (RMM) aracını kullanarak kurban sistemlerde kalıcı erişim sağlıyor. Bu yöntem, özellikle BT yöneticilerinin kimlik bilgilerini hedef alıyor ve sahte davet e-postalarıyla kimlik bilgileri ele geçirildikten sonra RMM araçları kötüye kullanılıyor. Siber güvenlik ekiplerinin bu tür yetkisiz RMM kur